Der Fall Revolut, über den wir bereits vor wenigen Tagen berichtet haben, hat sich erheblich zugespitzt. Gerade deshalb ist es heute wichtiger denn je, klar zwischen gesicherten Fakten und bloßen Behauptungen des mutmaßlichen Angreifers zu unterscheiden. Wir aktualisieren den Sachverhalt mit den am 15. September verfügbaren Informationen und halten dabei die zwei Ebenen strikt getrennt. Dieser Bericht zu den Revolut-Daten und dem Italien-Bezug erfordert eine sorgfältige Lektüre, denn eine Vermischung beider Ebenen wäre journalistisch falsch und potenziell schädlich.
Auf der einen Seite stehen Fakten, die Revolut selbst und unabhängige Medien bestätigt haben. Auf der anderen Seite stehen Aussagen eines Akteurs, der sich als Urheber des Angriffs ausgibt und über einen Drittkanal kommuniziert. Diese Behauptungen sind von keiner zuständigen Behörde bestätigt worden. Hier ist der aktuelle Stand.
 Jagmeet Singh
Was Revolut bestätigt hat
Am 12. September räumte Revolut ein, Informationsanfragen entgegengenommen und als echt behandelt zu haben, die von einer E-Mail-Adresse der legitimen Domain einer Regierungsbehörde stammten. Den Namen der Behörde oder das Land nannte das Unternehmen nicht. Nach Aufdeckung des Betrugs sperrte Revolut die betreffende Adresse, informierte die tatsächlich betroffene Behörde und meldete den Vorfall Strafverfolgungsbehörden, Finanzaufsicht und Datenschutzbehörden. Betroffene Kunden wurden direkt benachrichtigt. Laut Financial Times gingen diese Benachrichtigungen an rund 680 Kunden, eine deutlich höhere Zahl als die anfänglich von Revolut selbst verwendete Formulierung „sehr begrenzte Anzahl“.
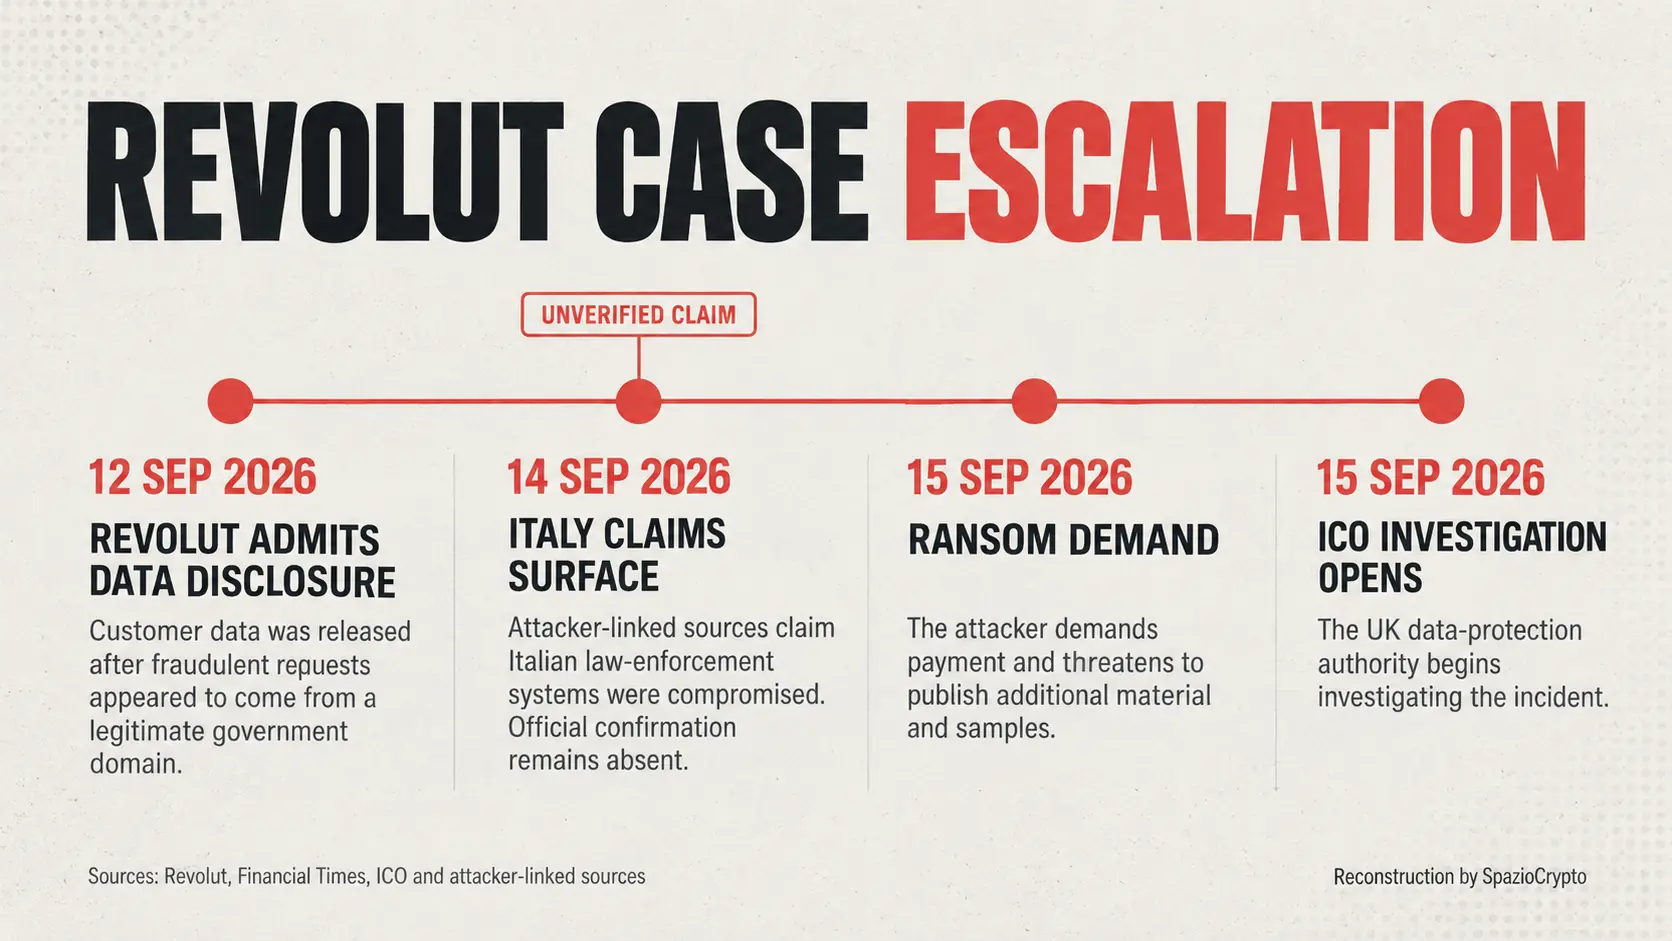
Zu den betroffenen Daten zählen laut den öffentlich geteilten Benachrichtigungen: Vor- und Nachname, Geburtsdatum, Beruf, Wohnanschrift, Kontaktdaten, Ausweisdokument, das Verifizierungsfoto aus dem KYC-Prozess, Bankverbindung, Kontoauszüge, Abhebungshistorie sowie die vollständige Transaktionshistorie einschließlich Bitcoin-Transaktionen, soweit vorhanden. Revolut betont, dass die internen Systeme nicht kompromittiert worden seien und die Kundengelder nicht betroffen seien. Die britische Datenschutzbehörde hat inzwischen eine eigene Untersuchung eingeleitet. Einige Beobachter weisen darauf hin, dass der Vorfall auch Auswirkungen auf den geplanten Börsengang des Unternehmens haben könnte, der bei einer Bewertung von rund 200 Milliarden Dollar erwartet wird.
 Emma Woollacott
Die Behauptungen zu Italien: Was der Angreifer sagt und was nicht
An diesem Punkt ist besondere Sorgfalt geboten. Ein unter einem Pseudonym agierender Akteur, der über einen auf IT-Sicherheitsmeldungen spezialisierten Account kommuniziert, behauptet, weit mehr als nur Revolut-Daten entwendet zu haben. Dieser Quelle zufolge sollen mehrere Abteilungen der italienischen Strafverfolgungsbehörden kompromittiert worden sein. Deren Systeme seien genutzt worden, um die betrügerischen Anfragen an Revolut zu senden. Die Operation gegen das Fintech-Unternehmen habe etwa sechs Monate gedauert. Zudem behauptet der Angreifer, im Besitz von rund 147 Gigabyte Material aus italienischen Behördensystemen zu sein, darunter interne Dokumente, Kalendereinträge und persönliche Kommunikation, die Beamten zugeschrieben wird.
Eine präzise Einordnung ist hier unerlässlich: Bei diesen Angaben handelt es sich zum jetzigen Zeitpunkt um unbestätigte Behauptungen einer einzigen Partei, nicht um verifizierten Tatsachen. Die zuständigen italienischen Behörden, darunter das Innenministerium, die Agenzia per la Cybersicurezza Nazionale und die Polizei, haben keinerlei Kompromittierung bestätigt. Der genaue Umfang des angeblichen Archivs, die tatsächliche Dauer des Zugriffs und das Ausmaß einer möglichen Beteiligung Italiens bleiben vorerst allein die Darstellung des Angreifers. Die korrekte Formulierung lautet daher nicht „die italienische Polizei wurde gehackt“, sondern: Der Angreifer behauptet, mehrere Abteilungen der italienischen Strafverfolgungsbehörden kompromittiert zu haben. Diese Behauptung wurde von den zuständigen Behörden bislang nicht bestätigt.
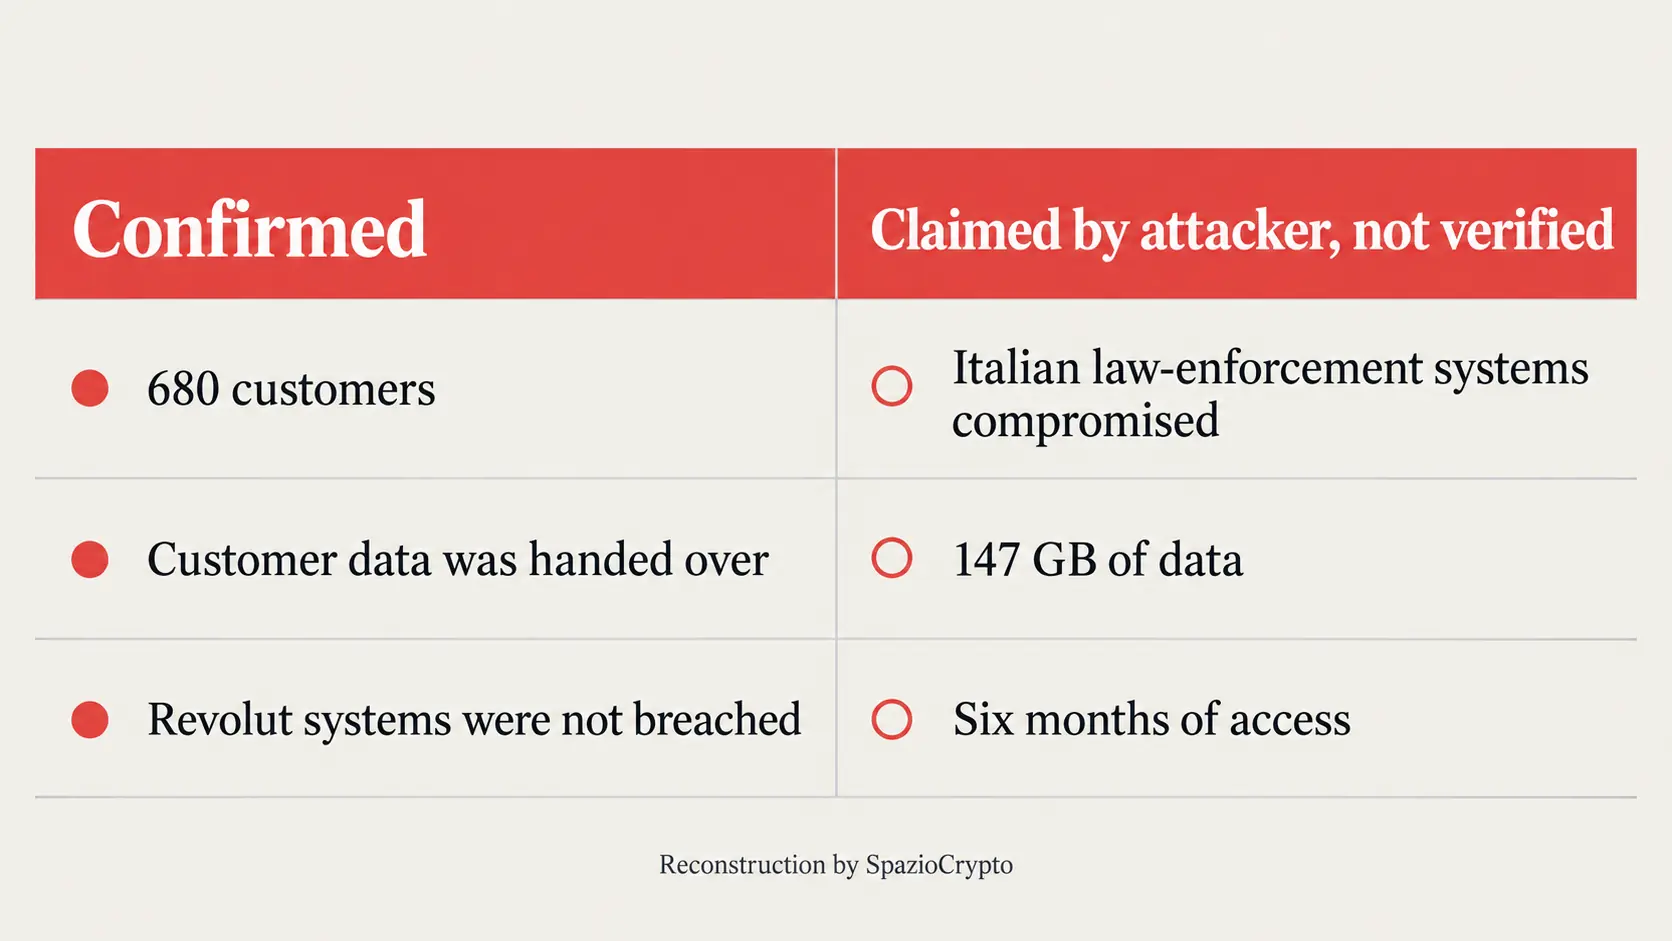
Bestätigt vs. behauptet
Der entscheidende Unterschied. Quellen: Revolut, Financial Times, Angaben des mutmaßlichen Angreifers, 2026
- Bestätigt: Daten von ca. 680 Kunden wurden nach Anfragen über eine echte Regierungsdomain herausgegeben.
- Behauptet, nicht bestätigt: Kompromittierung von Abteilungen der italienischen Strafverfolgung, 147 GB Material.
- Von mehreren Quellen dokumentiert: eine Lösegeldforderung von 10.000 BTC.
Die Erpressung und die Veröffentlichung von Datensätzen
Der Vorfall hat zudem die Züge eines groß angelegten Erpressungsversuchs angenommen. Wer sich zu dem Angriff bekennt, begann auf einem Nachrichtenkanal Datensätze zu veröffentlichen, die laut einem Fachmedium, das einige davon gesichtet hat, bekannte Persönlichkeiten aus Wirtschaft, Sport und Unterhaltung betreffen sollen. Die gestellte Forderung belief sich auf zehntausend Bitcoin, was je nach Wechselkurs einem geschätzten Gegenwert zwischen rund 670 und 800 Millionen US-Dollar entspricht. Ohne Zahlung drohte die angreifende Partei, schrittweise weiteres Material zu veröffentlichen. Revolut hat diese konkrete Forderung öffentlich nicht kommentiert.
Laut Aussagen des mutmaßlichen Angreifers kämen die betroffenen Kunden aus rund dreißig verschiedenen Ländern, wobei die Schweiz und Frankreich als am stärksten betroffene Staaten genannt wurden. Diese geografischen Angaben sind ausdrücklich Behauptungen der angreifenden Partei und wurden weder von Revolut noch von Behörden unabhängig bestätigt. Der Vollständigkeit halber sei darauf hingewiesen, dass derartige Vorfälle für das Unternehmen nicht völlig neu sind: Zu Jahresbeginn hatte ein ehemaliger Mitarbeiter in einem separaten Fall gedroht, Identifikationsdaten eines Krypto-Kunden gegen ein Lösegeld in Kryptowährungen preiszugeben. Die Dynamik unterscheidet sich, das Grundmuster bleibt dasselbe: sensible Daten aus dem Revolut-Umfeld als Hebel für Erpressung in Krypto.
Warum die eigentliche Schwachstelle eine andere ist
Damit kommen wir zum Kernpunkt, der diesen Fall von einem gewöhnlichen Datenleck unterscheidet. Das grundlegende Problem betrifft nicht nur eine gut gefälschte E-Mail, sondern den gesamten Prozess, mit dem ein Finanzintermediär die Echtheit einer behördlichen Anfrage überprüft. Eine authentische Absenderdomain und konsistente automatische Prüfungen allein garantieren nicht, dass der Absender tatsächlich die behauptete Autorität besitzt, die richtige territoriale Zuständigkeit hat oder berechtigt ist, so sensible Daten wie Reisepässe, Verifikationsfotos und vollständige Finanztransaktionsverläufe zu empfangen.
Für Anfragen dieser Tragweite würde eine verlässliche Prüfung idealerweise eine Bestätigung über einen unabhängigen, vorab validierten Kanal erfordern, also ein offizielles Register oder einen bekannten institutionellen Kontakt, nicht bloß die in der Anfrage-E-Mail selbst enthaltenen Angaben. Dasselbe Grundprinzip, einen bereits bestehenden Vertrauenskanal auszunutzen anstatt ein technisches System direkt zu kompromittieren, hatten wir bei der Analyse der gefälschten Sicherheits-E-Mails gegen BitBox- und Trezor-Nutzer beobachtet, die in derselben Woche auftauchten, in der das erste Kapitel dieses Falls bekannt wurde.
Das größere Bild
Diese Aktualisierung bestätigt, unabhängig von ihrem in mehreren Punkten noch ungewissen Ausgang, eine Erkenntnis, die bereits die Analyse des ersten Kapitels dieses Vorfalls geliefert hatte: Im digitalen Finanzwesen hängt Sicherheit nicht allein von der technischen Robustheit der Systeme ab, sondern in diesem Fall vor allem von den Prozessen, mit denen Identitäten und Befugnisse der Akteure verifiziert werden, mit denen ein Unternehmen täglich interagiert. Ein IT-System kann technisch unversehrt bleiben und trotzdem enormen Schaden anrichten, wenn der menschliche und prozedurale Rahmen drum herum erfolgreich ausgetrickst wird.
Für Beobachter ergibt sich daraus eine zweifache praktische Lektion. Zum einen zeigt dieser Fall, wie wichtig es ist, bei Sicherheitsmeldungen dieser Tragweite der Versuchung zu widerstehen, jede Behauptung eines mutmaßlichen Angreifers als gesicherte Tatsache zu behandeln, solange die direkt betroffenen Institutionen nichts bestätigt haben. Zum anderen belegt der Vorfall erneut, dass die Kombination aus verifizierter Identität, amtlichen Dokumenten und Krypto-Transaktionshistorien ein besonders begehrtes Ziel für organisierte Cyberkriminelle darstellt. Wir werden die weiteren Entwicklungen mit derselben Sorgfalt verfolgen und die Rekonstruktion nur aktualisieren, wenn überprüfbare Bestätigungen vorliegen. Wer sich über den richtigen Umgang mit der Verwahrung digitaler Assets informieren möchte, findet dazu weiterführende Hinweise in der Übersicht zur sicheren Verwahrung von Kryptowährungen.