Wer Electrum nutzt und eine hängende Bitcoin-Transaktion beschleunigen möchte, könnte unwissentlich eine Zahlung an einen Betrüger unterzeichnen. Dieses Szenario beschrieb Entwickler SomberNight am 24. Oktober 2026 im Sicherheitshinweis GHSA-6jp4-8v48-cc5v auf GitHub, der gemeinsam mit der Version 4.8.3 veröffentlicht wurde. Ein bösartiger Server kann eine soeben gesendete Transaktion verschwinden lassen und stattdessen eine gefälschte anzeigen, die Gelder an den Angreifer überweist. Kein theoretisches Risiko: Die Entwickler erhielten zwei Meldungen, eine davon mit bestätigtem Fondsverlust. Die in Electrum 4.8.3 behobene Sicherheitslücke betrifft alle vorherigen Versionen. Wer das Wallet nutzt, sollte sofort aktualisieren.
New release: Electrum 4.8.3. This release fixes a critical security issue, so we urge all users to upgrade. A description of the vulnerability will be published later today. (note: Windows Defender may show a warning about ZXing.dll, ignore that, it is a false positive)
, Electrum (@ElectrumWallet) October 24, 2026
SpazioCrypto hat den Sicherheitshinweis GHSA-6jp4-8v48-cc5v auf GitHub, die offizielle Electrum-Seite und deren FAQ sowie die Berichte von The Defiant und The Crypto Basic ausgewertet. Der Hinweis nennt weder den verlorenen Betrag noch die Anzahl der beteiligten Server.
Wie funktioniert der Angriff?
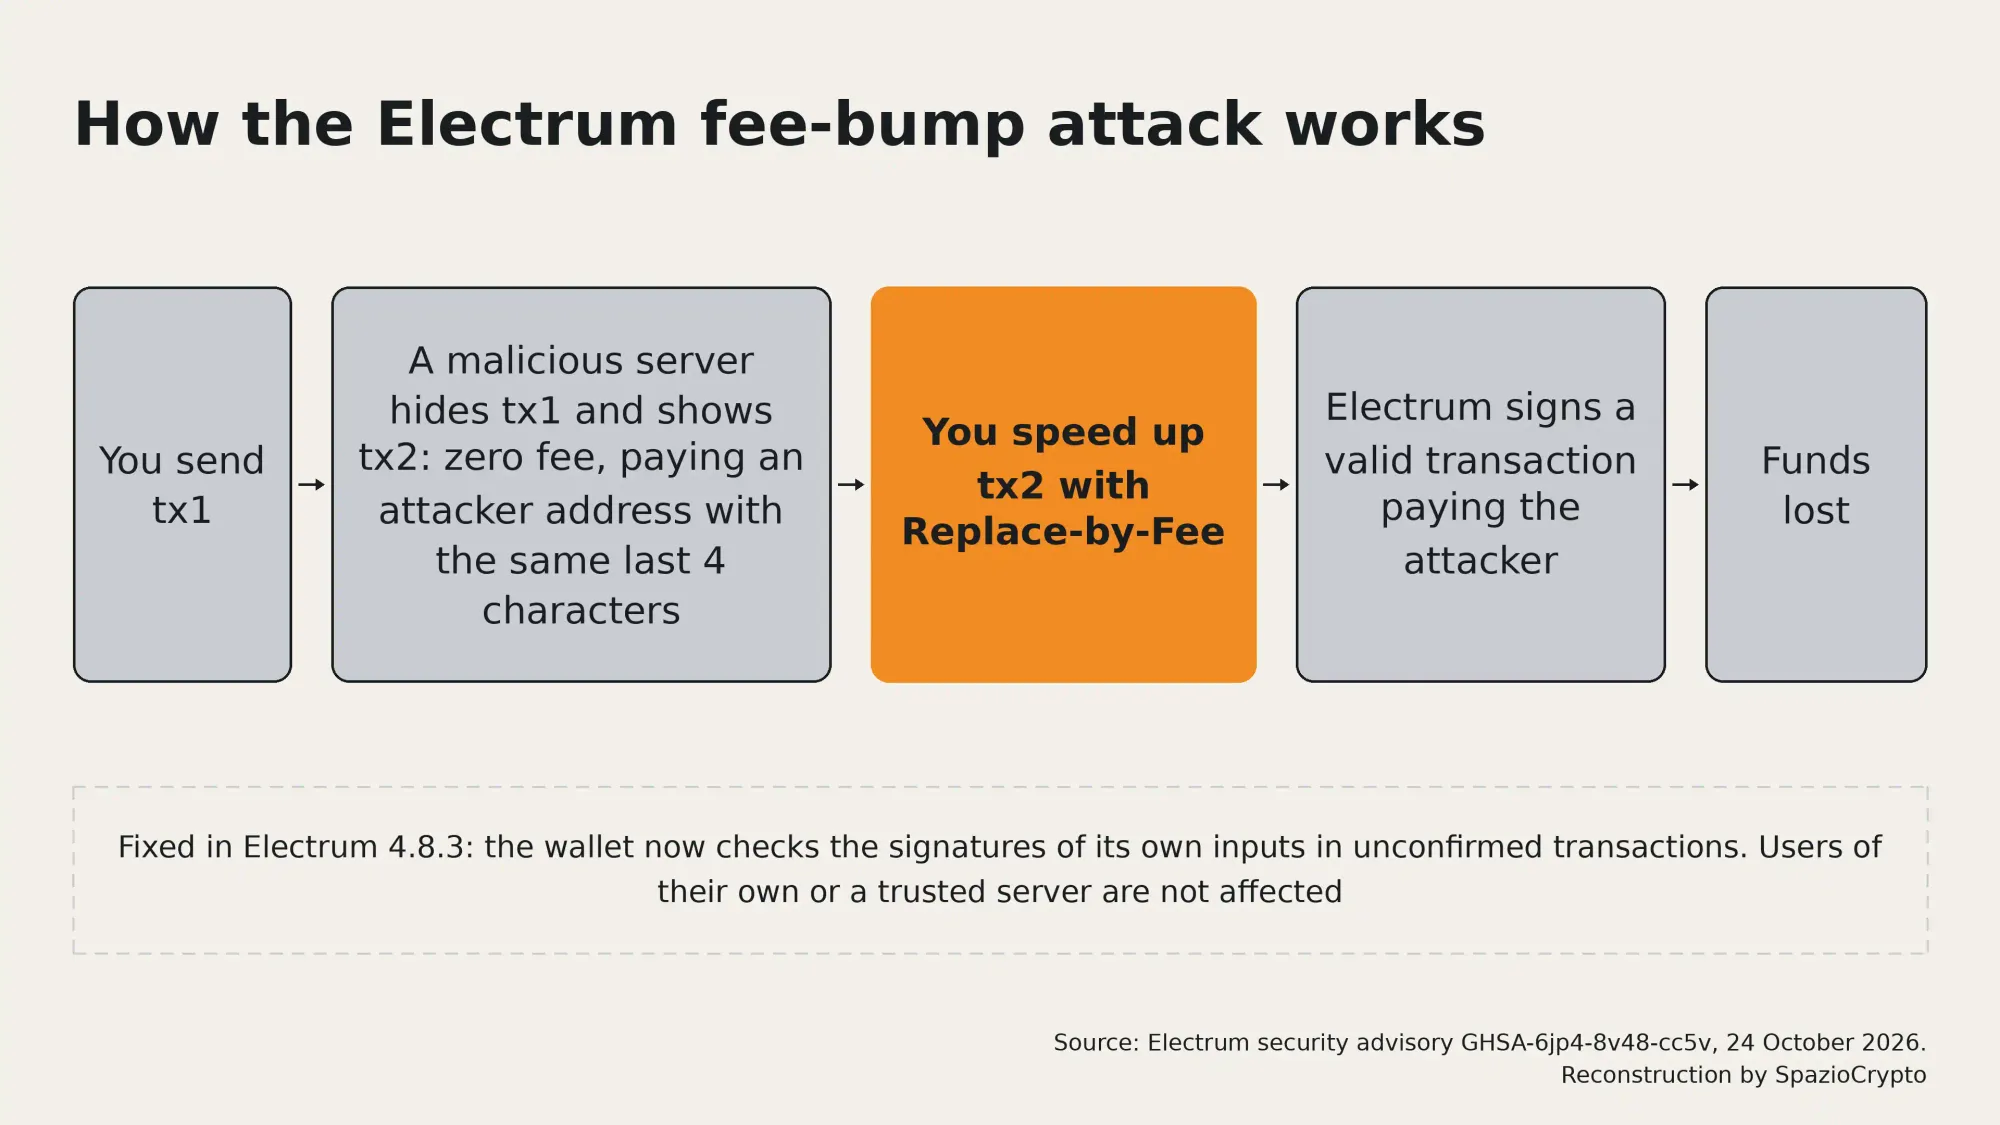
Electrum ist ein leichtgewichtiges Self-Custody-Wallet: Die privaten Schlüssel verbleiben beim Nutzer, doch für Saldoabfragen und Transaktionshistorie stützt sich das Programm auf externe Server, anstatt die gesamte Blockchain herunterzuladen. Wenn ein Nutzer eine Transaktion sendet (im Hinweis als tx1 bezeichnet), kann ein bösartiger Server diese nicht an das Netzwerk weiterleiten und stattdessen eine andere Transaktion in der Wallet-Historie anzeigen: tx2. Diese tx2 gibt dieselben Mittel aus, überweist sie aber an eine Adresse des Angreifers. Das Wallet zeigt tx2 als unbestätigt an, tx1 verschwindet aus der Ansicht. Die Signaturen von tx2 werden dabei nicht geprüft, was laut Sicherheitshinweis im Wesen leichtgewichtiger Clients liegt.
Die eigentliche Falle schnappt danach zu. Laut Sicherheitshinweis hatte tx2 eine Gebühr von null, blieb also stecken und forderte den Nutzer praktisch auf, sie zu beschleunigen. Replace-by-Fee (RBF) ist die Funktion, die eine unbestätigte Transaktion durch eine Kopie mit höherer Gebühr ersetzt. Wer RBF anwendet, lässt Electrum eine neue, gültige Transaktion mit denselben Empfängern wie tx2 signieren, und die Zahlung an den Angreifer geht tatsächlich durch. Das Prinzip ähnelt einem Postamt, das einen soeben aufgegebenen Brief verschwinden lässt, eine Kopie mit einem anderen Empfänger ins Archiv legt und darauf wartet, dass der Absender den Aufpreis für Expressversand bezahlt.