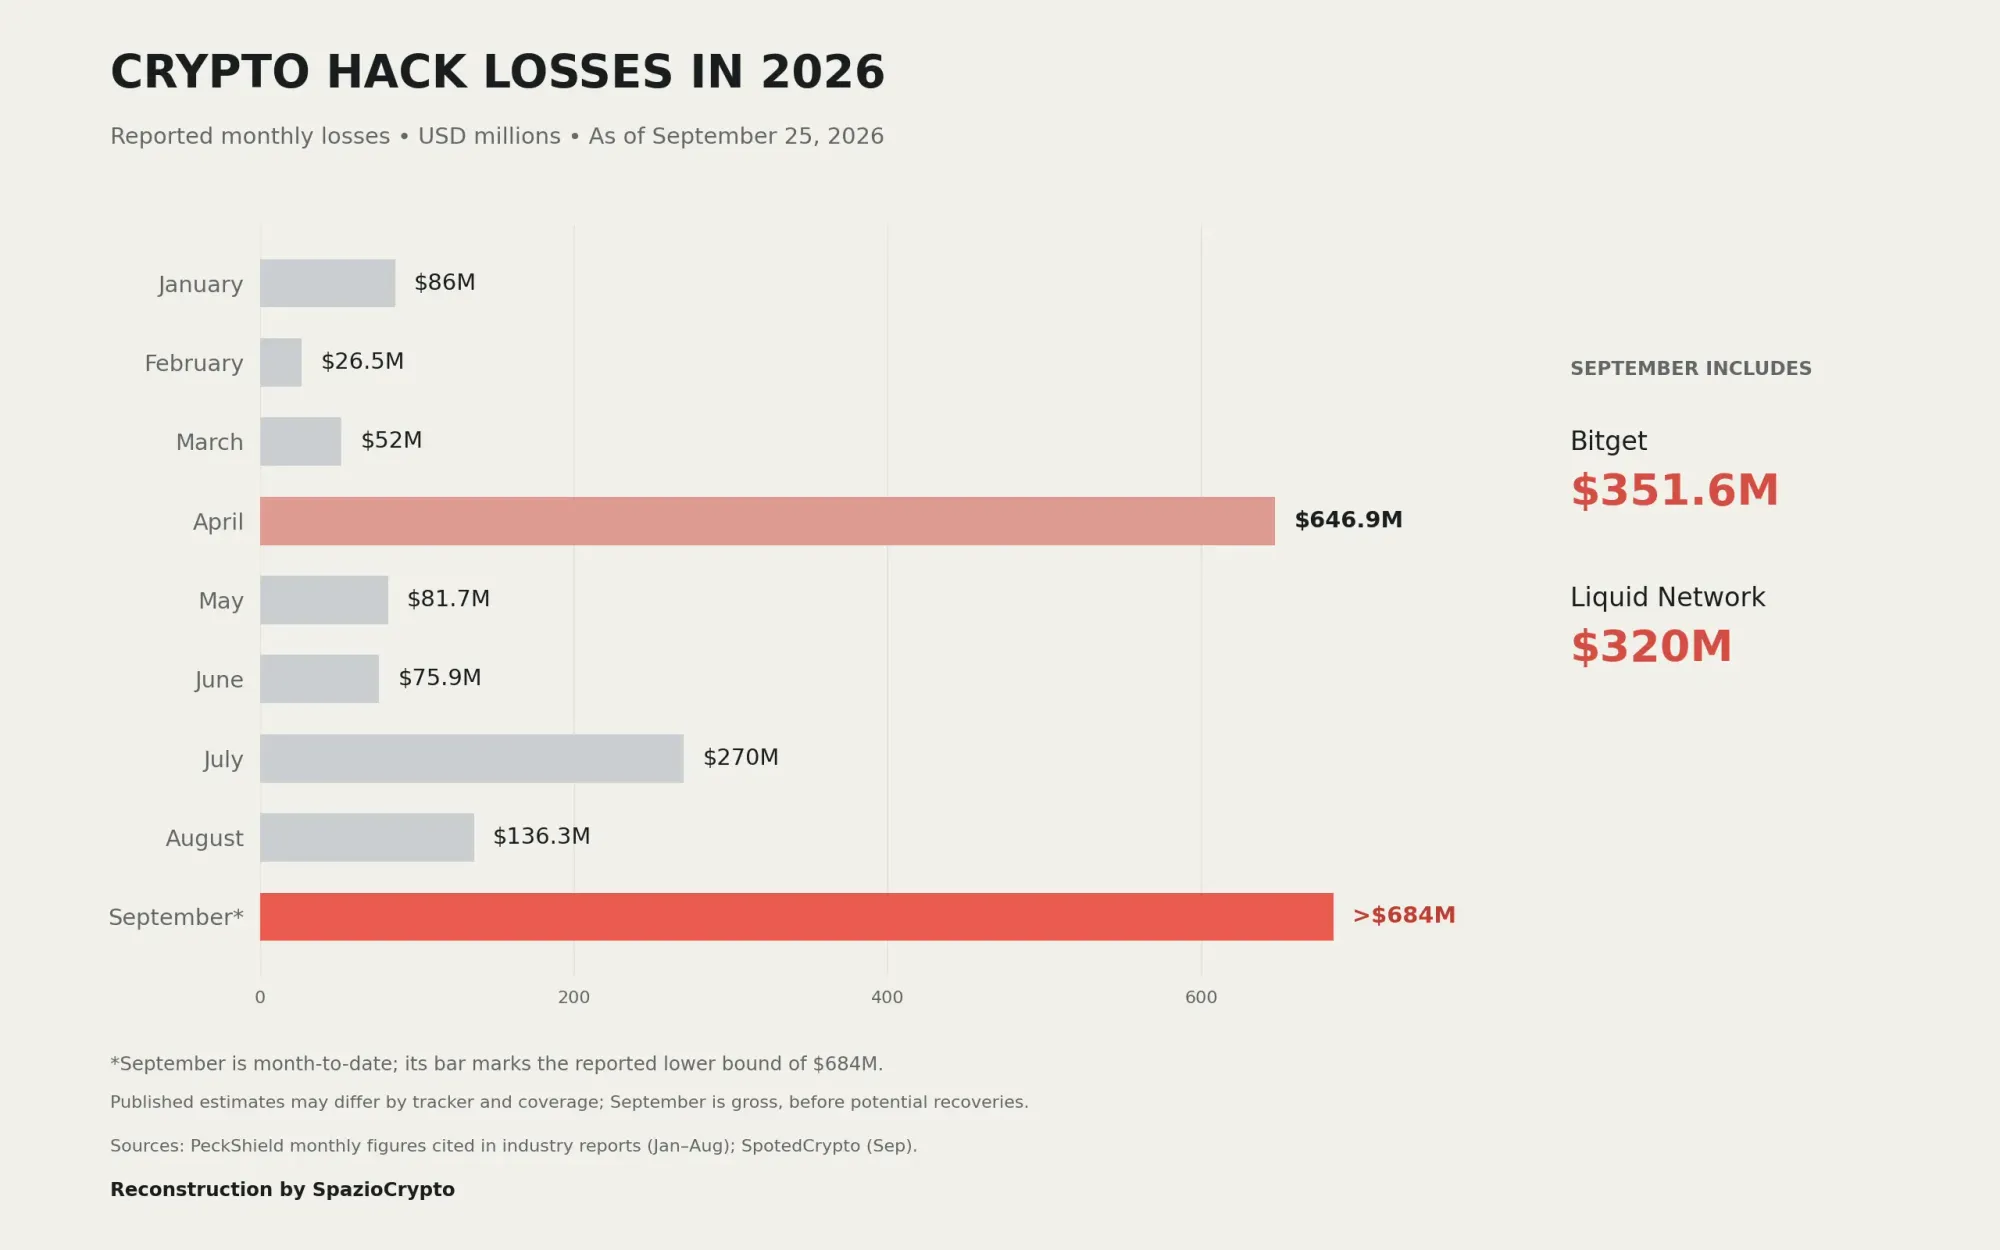
Der 24. September 2026 wird dem Bitget-Ökosystem lange in Erinnerung bleiben. Die bekannte Kryptowährungsbörse wurde Opfer eines Angriffs, bei dem laut Arkham Intelligence knapp 351,6 Millionen Dollar in weniger als zwanzig Minuten aus mehreren Hot Wallets abgezogen wurden. Die Auszahlungen für Nutzer wurden daraufhin vorübergehend gesperrt.
Auffällig wurden die Vorgänge zunächst durch ungewöhnliche Plattformverhalten und Nutzerbeschwerden über blockierte Auszahlungen. Erste On-Chain-Analysen zeigten Bewegungen von rund 176 Millionen Dollar aus Wallets, die Bitget zugeordnet sind. Die Transfers erfolgten ohne Genehmigung durch das Bitget-Team.
Die Arkham-Untersuchung
Daten von Arkham Intelligence belegen eine Reihe außergewöhnlich großer Transfers, die sich innerhalb eines Zeitraums von etwa 20 Minuten ereigneten. Die Gelder stammten aus mehreren als Bitget-Hot-Wallets gekennzeichneten Adressen sowie aus mindestens einem Cold Wallet. Nach Abschluss der Voruntersuchungen, zu dem Zeitpunkt als Arkham und andere Krypto-Finanzportale bereits berichteten, bestätigte Bitget offiziell das volle Ausmaß des Schadens: ein Fehlbetrag von fast 351 Millionen Dollar.
Bei der Verfolgung der Transaktionen fiel eine Adresse besonders auf: 0x770b...63Ee taucht wiederholt als Empfänger auf. Dieses Konto erhielt ETH, AVAX, BNB, USDT, USDC, XAUT sowie weitere Assets aus den Exchange-Wallets, allesamt innerhalb kürzester Zeit.
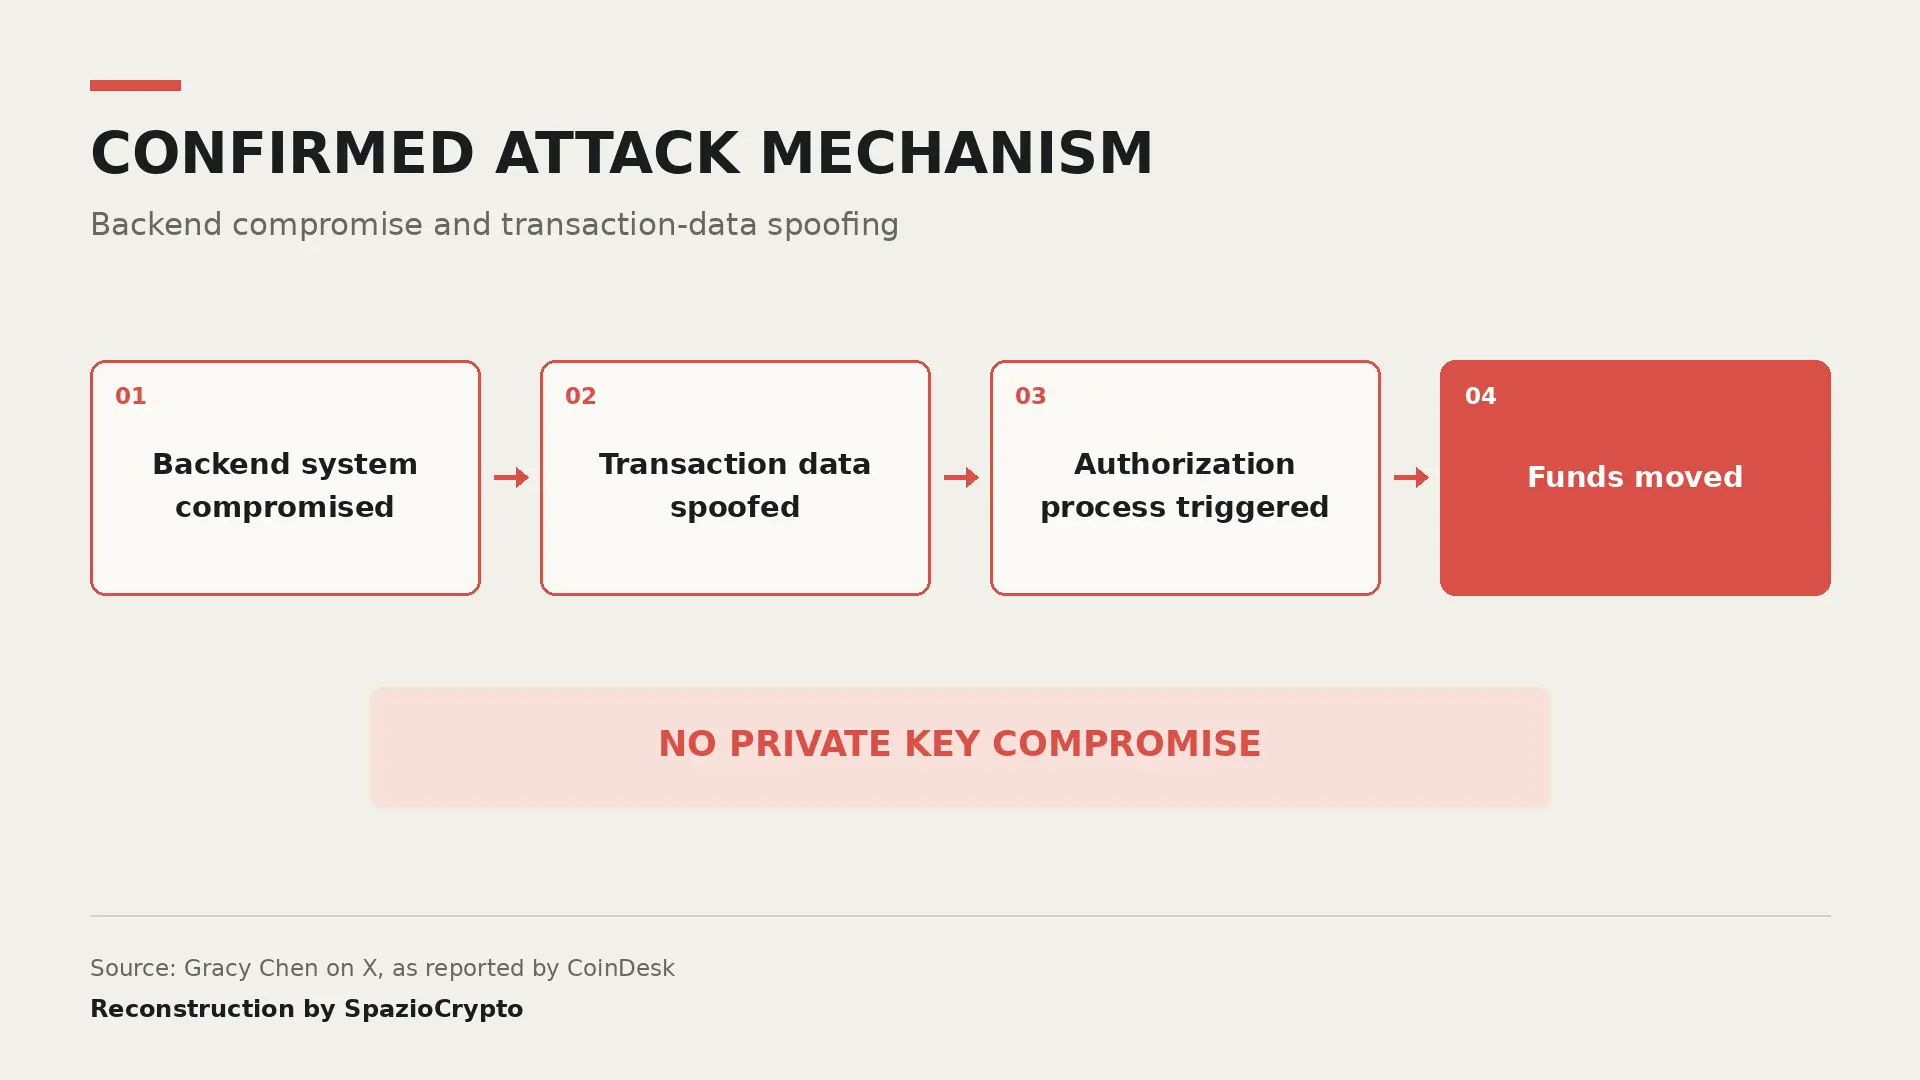
Das Vorgehen der Hacker
Das Muster dieses Angriffs ist ungewöhnlich: Mehrere Wallets schickten unterschiedliche Assets an dieselbe Empfängeradresse. Das in einem auffällig kurzen Zeitfenster, während schnelle Fondsbewegungen bei Börsenhacks sind bekannt. Allerdings führen auch Plattformen selbst sequenzielle interne Transfers durch, etwa bei Wallet-Wartungsarbeiten oder Verwahrungswechseln. Das macht eine schnelle Zuordnung beim ersten Auftreten schwierig.
Zum Vergleich: Beim jüngsten Fogo-Hack wurden 400 Millionen Fogo-Token zunächst auf ein einziges Konto übertragen und anschließend in großem Umfang in andere Wallets verschoben. Beim Coldcard-Vorfall hatten Angreifer dagegen einen seit Längerem bekannten Programmierfehler ausgenutzt, der trotz Kenntnis der Entwickler nie endgültig behoben worden war. Beide Fälle zeigen, wie unterschiedlich die Angriffsmethoden sind.
Diese wiederkehrenden Angriffe werfen grundlegende Fragen auf: Wie viel bleibt noch zu tun, um Kryptobörsen und die dort verwahrten Werte wirksam zu schützen? Für DACH-Anleger, die auf nicht in Deutschland regulierten Plattformen handeln, stellt sich zudem die Frage, welchen Schutz BaFin-zugelassene Anbieter bieten könnten.
Bitget hat bestätigt, dass die Auszahlungen der Nutzer als Sicherheitsmaßnahme weiterhin gesperrt bleiben. CEO Gracy Chen beruhigte die Nutzer und bestätigte, dass der gesamte betroffene Betrag durch den Bitget-Nutzerschutzfonds abgedeckt ist.
[SECURITY NOTICE] Bitget Hot Wallet Incident, September 24, 2026
, Gracy Chen @Bitget (@GracyBitget) September 24, 2026
At 18:31 UTC on September 24, 2026, Bitget's security systems detected unauthorized transfers from some of our hot wallets. Our security team activated emergency response protocols immediately.
What we have…
Bitget reagiert unverzüglich
Trotz der unvermeidlichen Beunruhigung unter Nutzern handelte Bitget schnell. CEO Gracy Chen hielt einen mehr als dreistündigen Livestream ab, um die Situation zu erklären, die Reaktion der Plattform zu schildern und die Nutzerschaft zu beruhigen. Noch bevor Arkham und BeinCrypto erste Zahlen von rund 170 Millionen Dollar kommunizierten, hatte Bitget bereits das vollständige Schadensausmaß von 351 Millionen Dollar offengelegt. Diese Transparenz verdient Anerkennung.
Der Vorfall ist weiterhin in Entwicklung. Nach aktuellen Informationen hat Bitget die Täter bereits identifiziert und arbeitet daran, den genauen Ablauf des Angriffs zu rekonstruieren. Eine zügige Klärung scheint möglich.
Für Anleger im DACH-Raum ist dieser Vorfall eine weitere Erinnerung daran, wie wichtig die Wahl einer regulierten und finanzstarken Plattform ist. Wer Kryptowerte auf zentralisierten Börsen verwahrt, sollte prüfen, ob ein Nutzerschutzfonds vorhanden ist und welche Reaktionszeiten im Ernstfall gelten. Der Bitget-Fall zeigt: Schnelle Kommunikation und ein belastbarer Schutzfonds können das Vertrauen in einem solchen Moment entscheidend stabilisieren.