Das Protokoll hat standgehalten. Nachgegeben hat die Software, mit der ein Trader seine Orders signierte.
Am 16. November 2026 hat Lighter, eine Perpetual-Derivate-Plattform als Layer-2-Netzwerk auf Ethereum, die Auszahlungen nach einer morgendlichen Aussetzung wieder freigegeben. Laut dem um 18:20 UTC veröffentlichten Post-mortem verwendete eine externe Signiersoftware außerhalb der offiziellen SDKs Nonces wieder und ermöglichte es, die privaten API-Schlüssel aus öffentlichen Signaturen zu rekonstruieren. Dies ist der Lighter-Exploit über API-Keys: Bitquery bestätigte on-chain einen Abzug von 10.393.057 USDC, während der Sicherheitsrat dem betroffenen Trader rund 5 Millionen USDC zurückerstattete.
Für diesen Bericht wurden The Defiant, TokenPost, CoinDesk, Cointelegraph und crypto.news ausgewertet. Die X-Posts von Lighter waren mit unseren Werkzeugen nicht direkt abrufbar; die Zeitangaben wurden aus den Post-IDs abgeleitet. Die Bitquery-Analyse selbst ist nicht direkt zugänglich und wird daher über CoinDesk und Cointelegraph zitiert.
, Lighter (@Lighter_xyz) November 16, 2026
Deposits and withdrawals are back to normal following the deactivation of Guardian Mode by the Lighter Security Council.
, Lighter (@Lighter_xyz) November 16, 2026
More details on what happened: https://t.co/HLIw6E7UdO https://t.co/rYf8oXx7Du
Das Protokoll blieb stabil, die Client-Software nicht
Lighter ordnet den Vorfall einem unsicheren Signiercode zu, der von den betroffenen Konten verwendet wurde, nicht den eigenen SDKs. Protokoll, Smart Contracts und Infrastruktur seien laut Unternehmensangaben nicht berührt worden. Ein Nonce ist ein geheimer Wert, der für jede digitale Signatur genau einmal verwendet werden darf. Taucht derselbe Wert in zwei verschiedenen Signaturen auf, kann jeder, der diese Signaturen beobachtet, mathematisch den privaten Schlüssel ableiten. Dieser Fehler ist in der angewandten Kryptografie seit Jahren bekannt.
Wer genau betroffen war, bleibt unklar. The Defiant nennt einen Trader und dessen API-Schlüssel. CoinDesk berichtet, Lighter habe Nutzer von API-gebundenen Market-Maker-Konten gewarnt. Die von crypto.news zitierten Forscher sprachen von zwei großen Market-Maker-Konten. Der Name der Signiersoftware wurde nicht veröffentlicht.
Ein eingeschränkter Schlüssel fand einen Seiteneingang
Das zweite Paradox: API-Schlüssel von Lighter können keine Auszahlungen an externe Wallets auslösen. Laut der von Cointelegraph zitierten Dokumentation dienen sie dem Handel, der Positionsverwaltung und dem Transfer von Geldern zwischen Konten desselben Wallets. Überweisungen an andere Inhaber erfordern die Wallet-Signatur. Die Regel funktionierte, doch es gab eine Lücke.
Laut der von The Defiant berichteten Rekonstruktion von Lighter zählte ein öffentlicher Pool, der von einem Konto erstellt wurde, als dessen Unterkonto. Mit dem gestohlenen Schlüssel konnte der Angreifer Gelder dorthin verschieben. Er kaufte Pool-Anteile von einem anderen Konto, transferierte die Gelder ohne neue Anteile zu erzeugen. Löste sie schließlich ein und zog sie ab. Seit dem Vorfall erfordern Transfers in öffentliche Pools eine Wallet-Signatur, und API-Schlüssel-Signaturen sind nicht mehr öffentlich.
Zehn Millionen USDC wurden in wenigen Minuten zu Ether
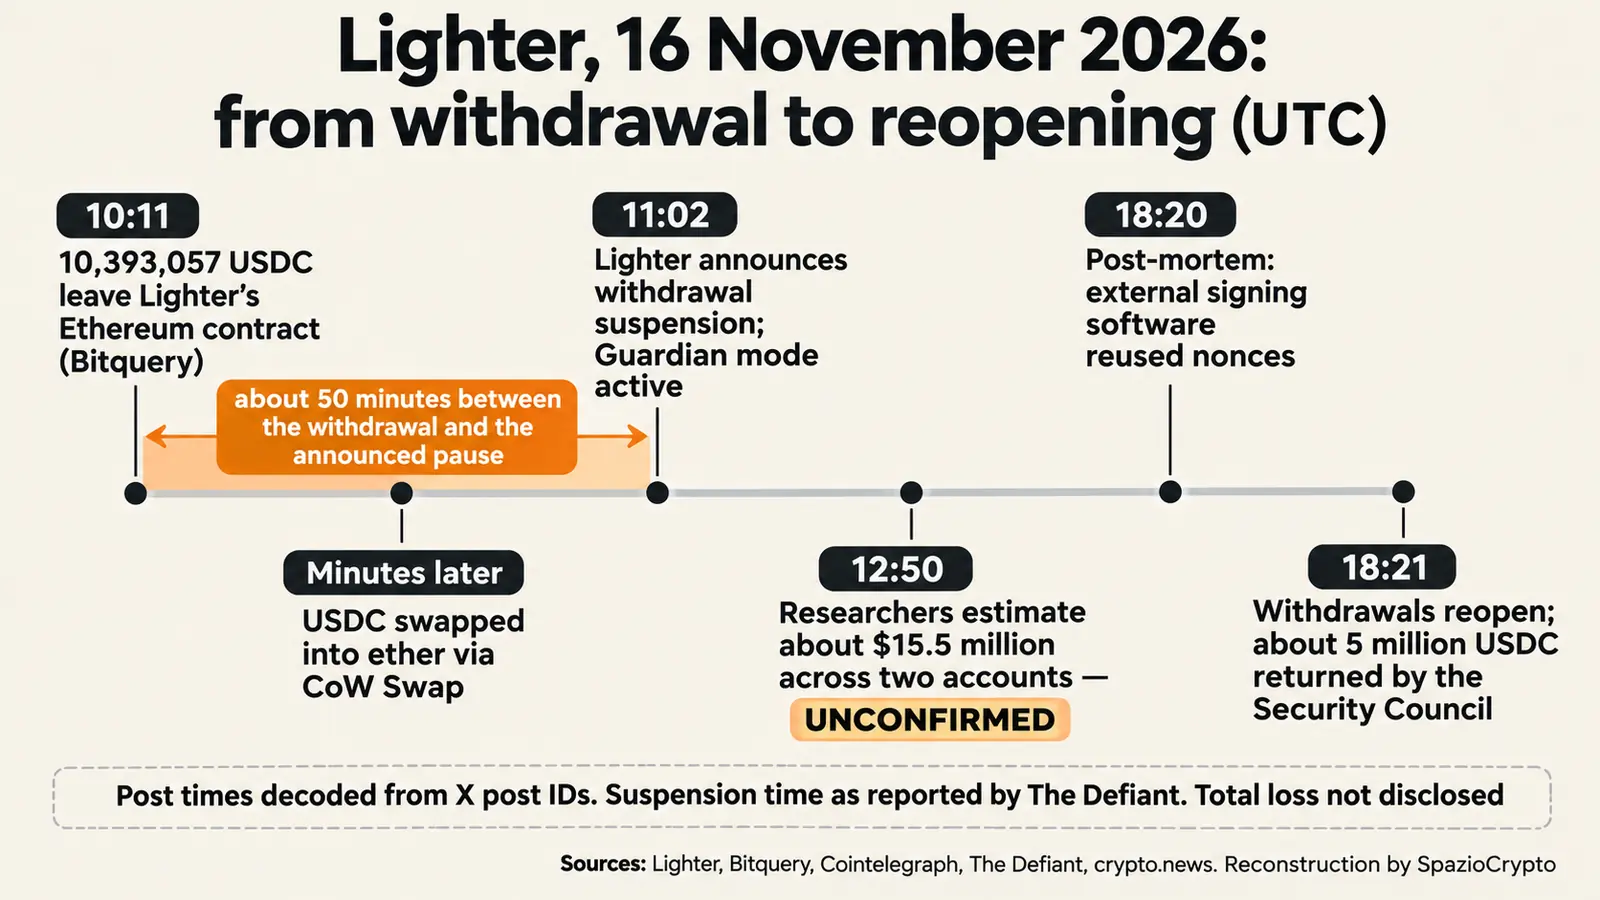
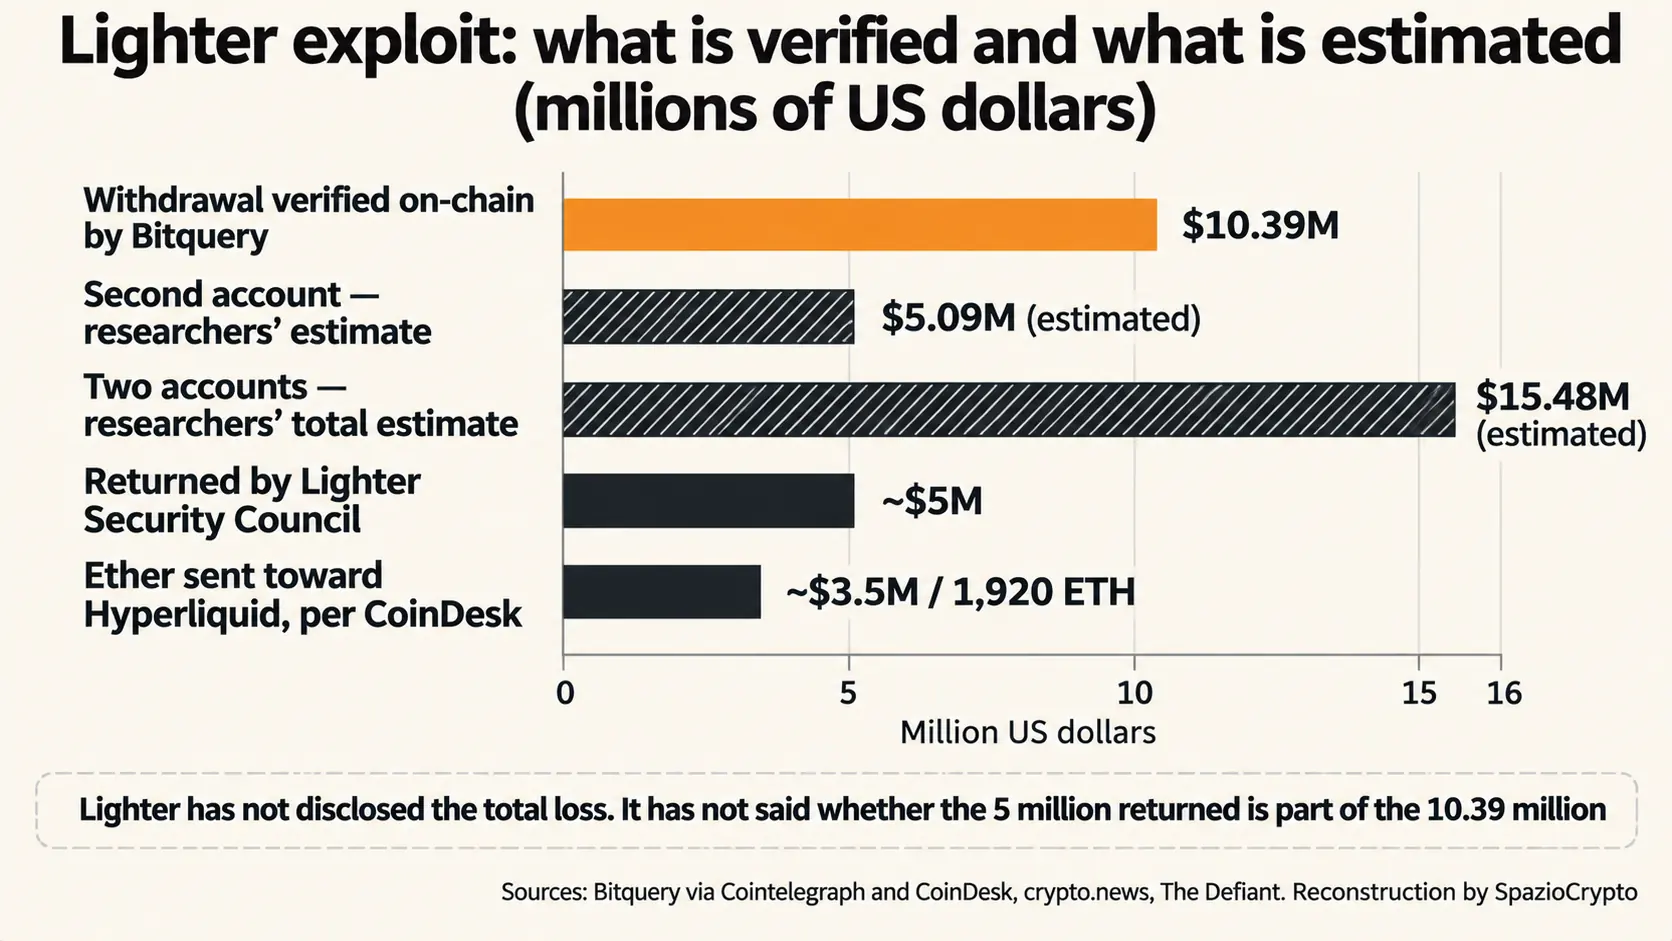
Konkret: laut Bitquery, zitiert von Cointelegraph, verließen 10.393.057 USDC den Lighter-Vertrag auf Ethereum um 10:11 UTC. Ziel war eine Wallet-Adresse, die mit 0xb3f beginnt und die Lighter dem Angreifer zugeordnet hat. Innerhalb weniger Minuten wurden die USDC über CoW Swap in Ether umgetauscht. Crypto.news berichtete von rund 5.400 ETH. Laut CoinDesk flossen rund 1.920 ETH, entsprechend etwa 3,5 Millionen Dollar, von 12 Wallets zu Hyperliquid, um dort XMR1 zu kaufen, ein Token, der auf Monero verweist.
Die Eile wirkt nicht zufällig. USDC können vom Emittenten eingefroren werden, Ether nicht. Dieser Unterschied bei Stablecoins in Bezug auf Kontrolle und Zensurresistenz ist ein zentrales Thema beim Vergleich zwischen USDT und USDC. Die Fähigkeit von Emittenten, Gelder zu sperren, begleitet Stablecoins als dauerhaftes Spannungsfeld.
Der Guardian-Modus kam nach dem Diebstahl
Das Guardian-System setzte Auszahlungen und die Erstellung neuer Pools aus. Laut The Defiant kündigte Lighter die Aussetzung um 6:02 Uhr New Yorker Zeit, also 11:02 UTC, an, rund fünfzig Minuten nach dem Abzug der 10,39 Millionen. Der Schutzmechanismus sicherte das verbleibende Kapital, die abgezogene Summe nicht mehr.
Am Abend deaktivierte der Sicherheitsrat den Guardian-Modus und erstattete dem betroffenen Trader rund 5 Millionen USDC zurück. The Defiant beschreibt dies als eine vom Sicherheitsrat gesteuerte Rückholaktion während der Pause, keine freiwillige Rückgabe durch den Angreifer. Um 18:21 UTC teilte Lighter mit, dass Ein- und Auszahlungen wieder normal funktionierten, ausstehende Anfragen noch in Bearbeitung seien. Laut TokenPost plant das Unternehmen zudem Whitelists für IP-Adressen, Berechtigungen und Limits pro Schlüssel sowie ein Monitoring zur Sperrung gefährdeter Schlüssel.
Die fehlenden Zahlen
Lighter hat den Gesamtschaden nicht kommuniziert. Der on-chain verifizierte Wert ist der Abzug von 10.393.057 USDC. Die von crypto.news zitierten Forscher schätzten rund 15,5 Millionen Dollar auf zwei Konten, nämlich 10,39 Millionen plus etwa 5,09 Millionen, doch Lighter hat diese Zahl laut CoinDesk nicht bestätigt. Die zurückerstatteten 5 Millionen liegen nahe an der Schätzung für das zweite Konto, aber das Unternehmen hat weder bestätigt, ob die beiden Summen übereinstimmen, noch ob sie Teil der 10,39 Millionen sind.
Der Markt reagierte prompt. Laut CoinDesk fiel der LIT-Token um mehr als 10 Prozent auf unter 2,48 Dollar, bevor er sich auf 2,62 Dollar erholte. Crypto.news berichtete, Upbit und Bithumb hätten Ein- und Auszahlungen für LIT ausgesetzt. Für DACH-Anleger, die LIT halten, gilt: Kursrückgänge nach Sicherheitsvorfällen lassen sich nur im Kontext der gesamten Marktkapitalisierung sinnvoll einordnen.
Was sich für API-Nutzer konkret ändert
Lighter hat alle Nutzer, die benutzerdefinierte oder Drittanbieter-Signiersoftware verwenden, aufgefordert, sämtliche API-Schlüssel zu rotieren. Wer nicht sicher ist, ob Nonces wiederverwendet werden, solle auf die offiziellen SDK-Tools umsteigen. Dieser Hinweis gilt weit über Lighter hinaus. Ein API-Schlüssel ist ein echter Schlüssel, auch wenn seine Berechtigungen eingeschränkt sind. Er verdient dieselbe Sorgfalt wie ein Wallet-Seed, ein Grundsatz, der für jeden gilt, der Krypto-Assets auf Handelsplattformen verwaltet.
Der Lighter-Fall zusammengefasst
Was bestätigt ist, was nicht
- Bestätigt: on-chain-Abzug von 10.393.057 USDC um 10:11 UTC, Aussetzung der Auszahlungen durch das Guardian-System, Rückerstattung von rund 5 Millionen USDC durch den Sicherheitsrat, Wiedereröffnung der Auszahlungen um 18:21 UTC am 16. November.
- Nicht kommuniziert: Gesamtschaden, Name der Signiersoftware, Zusammenhang zwischen den zurückerstatteten 5 Millionen und den abgezogenen 10,39 Millionen, Bestätigung der Schätzung von 15,5 Millionen.
- Zu beobachten: Ergebnis ausstehender Auszahlungsanfragen, neue Berechtigungen und Limits für API-Schlüssel, Verbleib der umgetauschten Ether, mögliche weitere betroffene Konten.
Das größere Bild
Eine redaktionelle Einschätzung: In der dezentralen Finanzwelt verschiebt sich die Schwachstelle vom Smart Contract zum Nutzer. Die Smart Contracts von Lighter haben standgehalten, doch ein professioneller Trader hat Kapital verloren, weil die eigene Signiersoftware fehlerhaft war. Dasselbe Muster, ein Schlüssel, der außerhalb der Plattform abhandenkommt, taucht in zahlreichen Diebstählen auf, von großen Verstößen bis hin zu Phishing-Angriffen auf Exchange-Nutzer.
Der zweite Punkt betrifft den Sicherheitsrat. Er hat Auszahlungen gestoppt und 5 Millionen zurückgeholt, das hat die übrigen Trader geschützt. Zugleich zeigt es: Das System hat eine Notbremse, und jemand hält sie in der Hand. Wer die Plattform nutzt, sollte diesen Mechanismus kennen. Die drei Signale, die zu verfolgen sind: ob Lighter den Gesamtschaden veröffentlicht, ob das Unternehmen den Rückerstattungsvorgang transparent macht und ob weitere Konten mit eigener Signiersoftware als gefährdet eingestuft werden.