Ein Original-Gerät, eine versteckte Komponente und eine abgefangene Recovery-Phrase, noch bevor der Besitzer sie schützen kann. Das ist der Mechanismus des Hardware-Angriffs auf Ledger-Wallets, den das französische Unternehmen im Zuge der Ermittlungen gegen CryptoBilis bestätigt hat, einem autorisierten Händler, der in Südostasien aktiv war. Am 15. Oktober 2026 erkannte Ledger öffentlich eine Manipulation in der Vertriebskette an und kündigte neue Regeln für Händler an. Zum Stand 19. Oktober ist der Diebstahl real, doch die Gesamtsumme der gestohlenen Mittel und die Zahl der betroffenen Personen wurden vom Unternehmen noch nicht offiziell bestätigt.
Das entscheidende Element ist keine Schwachstelle im Secure-Element-Chip: Laut Ledger blieben dieser Chip und sein Betriebssystem unversehrt. Die Bedrohung kam von außen, durch kleine elektronische Bauteile, die in die Hardware-Wallets eingebaut wurden, nachdem diese die vom Hersteller kontrollierte Lieferkette verlassen hatten. Für alle, die ihre Kryptowährungen einer Self-Custody-Lösung anvertrauen, ändert diese Unterscheidung die Bewertung der Sicherheit grundlegend.
Vom Händler CryptoBilis zu versteckten Implantaten
Konkret: am 9. Oktober leitete Ledger Überprüfungen auf Basis von Meldungen betroffener Kunden ein, die berichtet hatten, dass ihre Wallets nach dem Kauf von Geräten über CryptoBilis geleert worden waren. CryptoBilis ist ein autorisierter Händler, der laut Presseberichten in Indonesien, Malaysia und den Philippinen tätig war. Am darauffolgenden Tag bestätigte der Hersteller das Vorhandensein eines nicht autorisierten Bauteils in einem Gerät, das einer betroffenen Person gehörte. Am 13. Oktober beschrieb das Sicherheitslabor Ledger Donjon öffentlich, wie die Manipulation funktionierte; am 15. Oktober folgte die umfassendste offizielle Darstellung des Unternehmens.
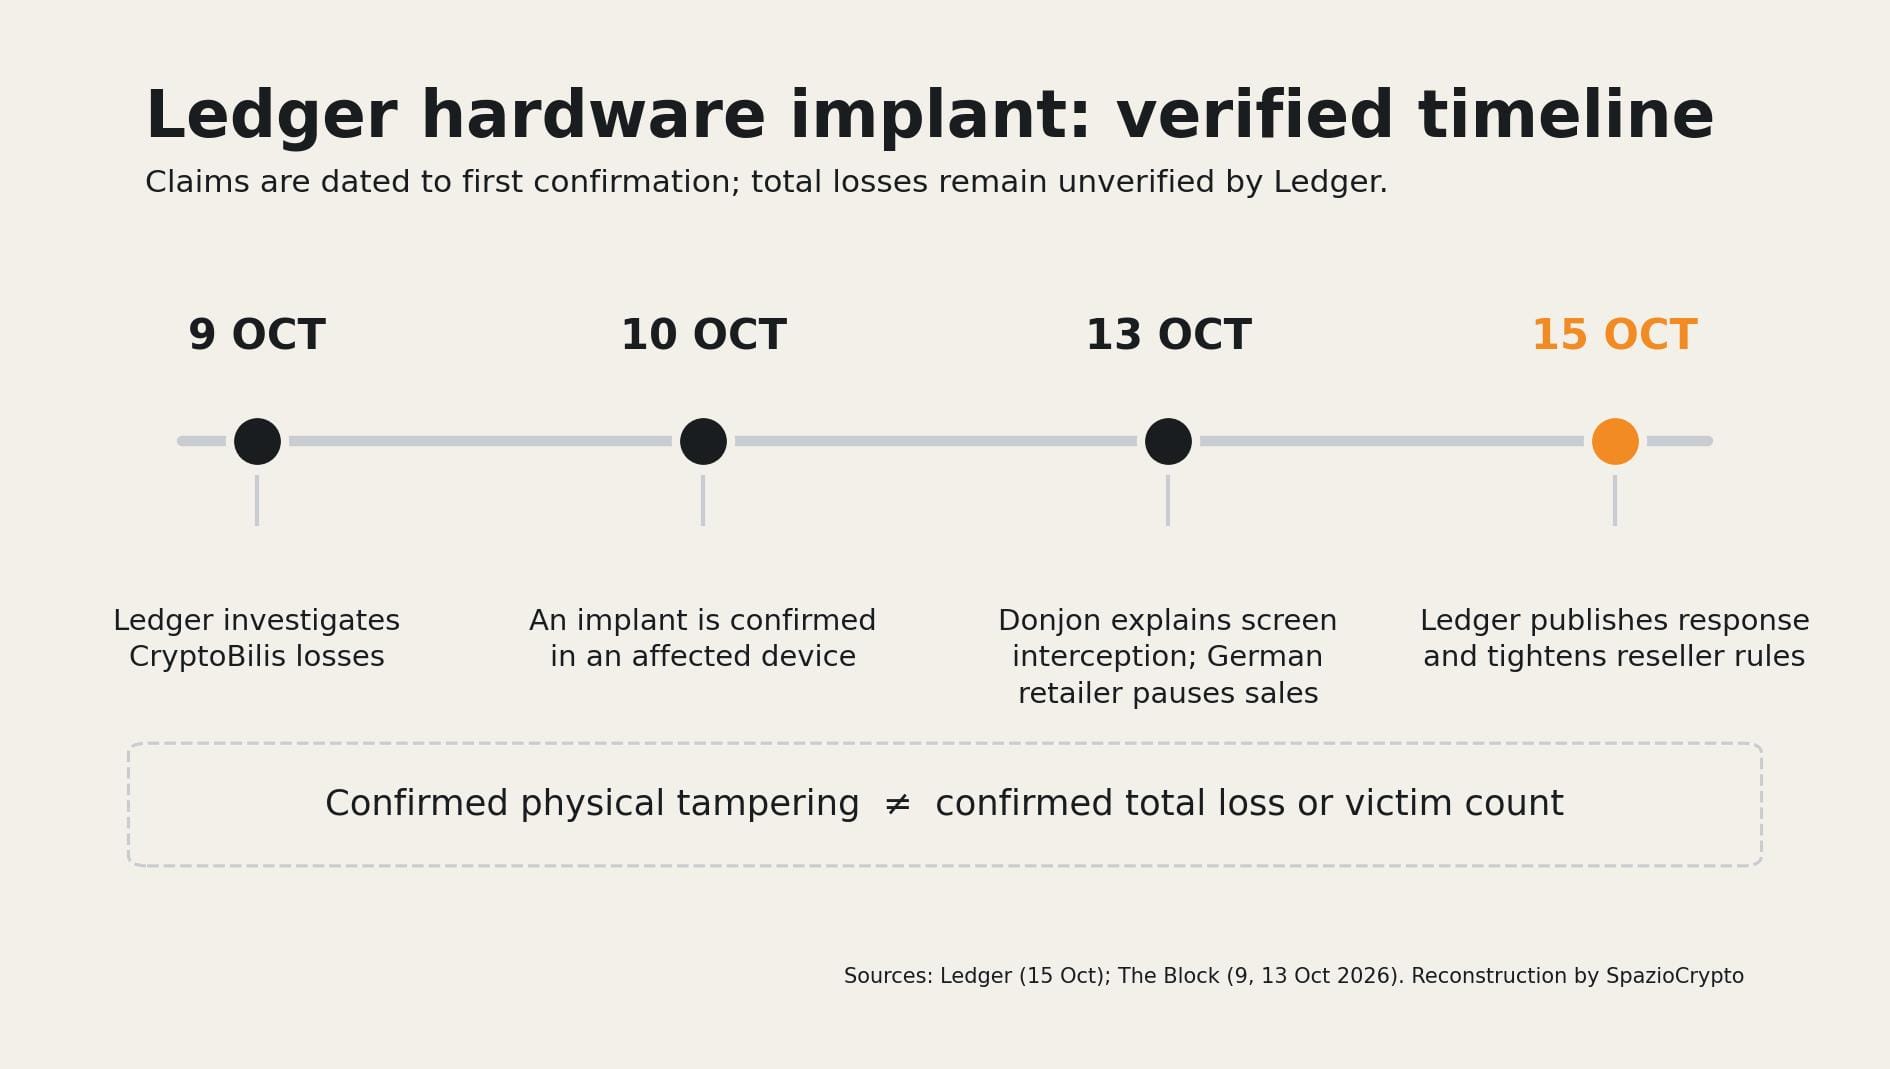
In seiner offiziellen Mitteilung macht Ledger eine organisierte kriminelle Gruppe für den Angriff verantwortlich. Diese soll originale Geräte erworben, geöffnet, gezielt konstruierte Bauteile eingebaut und die Wallets anschließend wieder in den Handel gebracht haben. Laut Unternehmensangaben dauerte die Vorbereitung mehrere Monate und umfasste Server zum Abfangen der Recovery-Phrasen sowie Infrastrukturen zum Transfer und zur Verschleierung der gestohlenen Gelder. Diese Informationen entstammen der internen Untersuchung; die Namen der Verantwortlichen und der genaue Punkt in der Lieferkette, an dem alle Geräte manipuliert wurden, sind nicht öffentlich bekannt.
Der Unterschied zu einem gefälschten Produkt ist erheblich. Die betroffenen Hardware-Wallets waren echte Geräte mit authentischen Sicherheitskomponenten. Nicht der kryptografische Schlüssel im Chip war manipuliert worden, sondern das physische Objekt selbst. Um zu verstehen, was ein Originalgerät normalerweise prüft, lohnt es sich, die Eigenschaften des Ledger-Systems von den Garantien der Vertriebskette zu unterscheiden.
Wie ein Schaltkreis die 24 Wörter las, ohne das Secure Element zu kompromittieren
Bei der ersten Einrichtung zeigt ein Ledger-Wallet auf seinem Bildschirm eine Recovery-Phrase mit 24 Wörtern an. Wer eine Kopie davon besitzt, kann die Wallet-Schlüssel auf einem anderen Gerät wiederherstellen und die Vermögenswerte transferieren, ohne die PIN des Besitzers zu benötigen. Laut der technischen Beschreibung vom 13. Oktober, die dem Ledger Donjon zugeschrieben wird, las das versteckte Implantat die auf dem Bildschirm angezeigten Wörter und übermittelte sie per LTE-Mobilfunk über eine eSIM. So konnten die Angreifer das Geheimnis abfangen, bevor der Nutzer das Gerät überhaupt in Betrieb nahm.
Der heikelste Aspekt betrifft die Echtheitsprüfungen. Ledger verfügt über eine kryptografische Prüfung namens Genuine Check, die die Authentizität des Secure Elements verifiziert. Das Bedrohungsmodell dieser Prüfung sieht jedoch ausdrücklich vor, dass ein zusätzlicher Spionage-Schaltkreis unbemerkt bleiben kann, solange die Sicherheitskomponente intakt bleibt. Eine bestandene Prüfung belegt daher die Echtheit des Chips, nicht das vollständige Fehlen zusätzlicher Komponenten. Das ist eine vom Hersteller anerkannte Einschränkung, kein Beweis dafür, dass jedes Ledger-Gerät aus der Ferne kompromittiert werden kann.
Dieser Angriff erforderte nicht, dass das Opfer seine Wörter auf einer betrügerischen Website eintippte. Er unterscheidet sich grundlegend von den gefälschten Briefen, die angeblich von Ledger stammten und Kunden dazu bringen sollten, ihre Seed-Phrase freiwillig preiszugeben. Im Fall CryptoBilis wurde die Phrase genau in dem Moment abgefangen, in dem der Nutzer glaubte, ein neues Gerät einzurichten.
Verluste zwischen 86 und 102 Millionen Dollar: keine offizielle Gesamtzahl
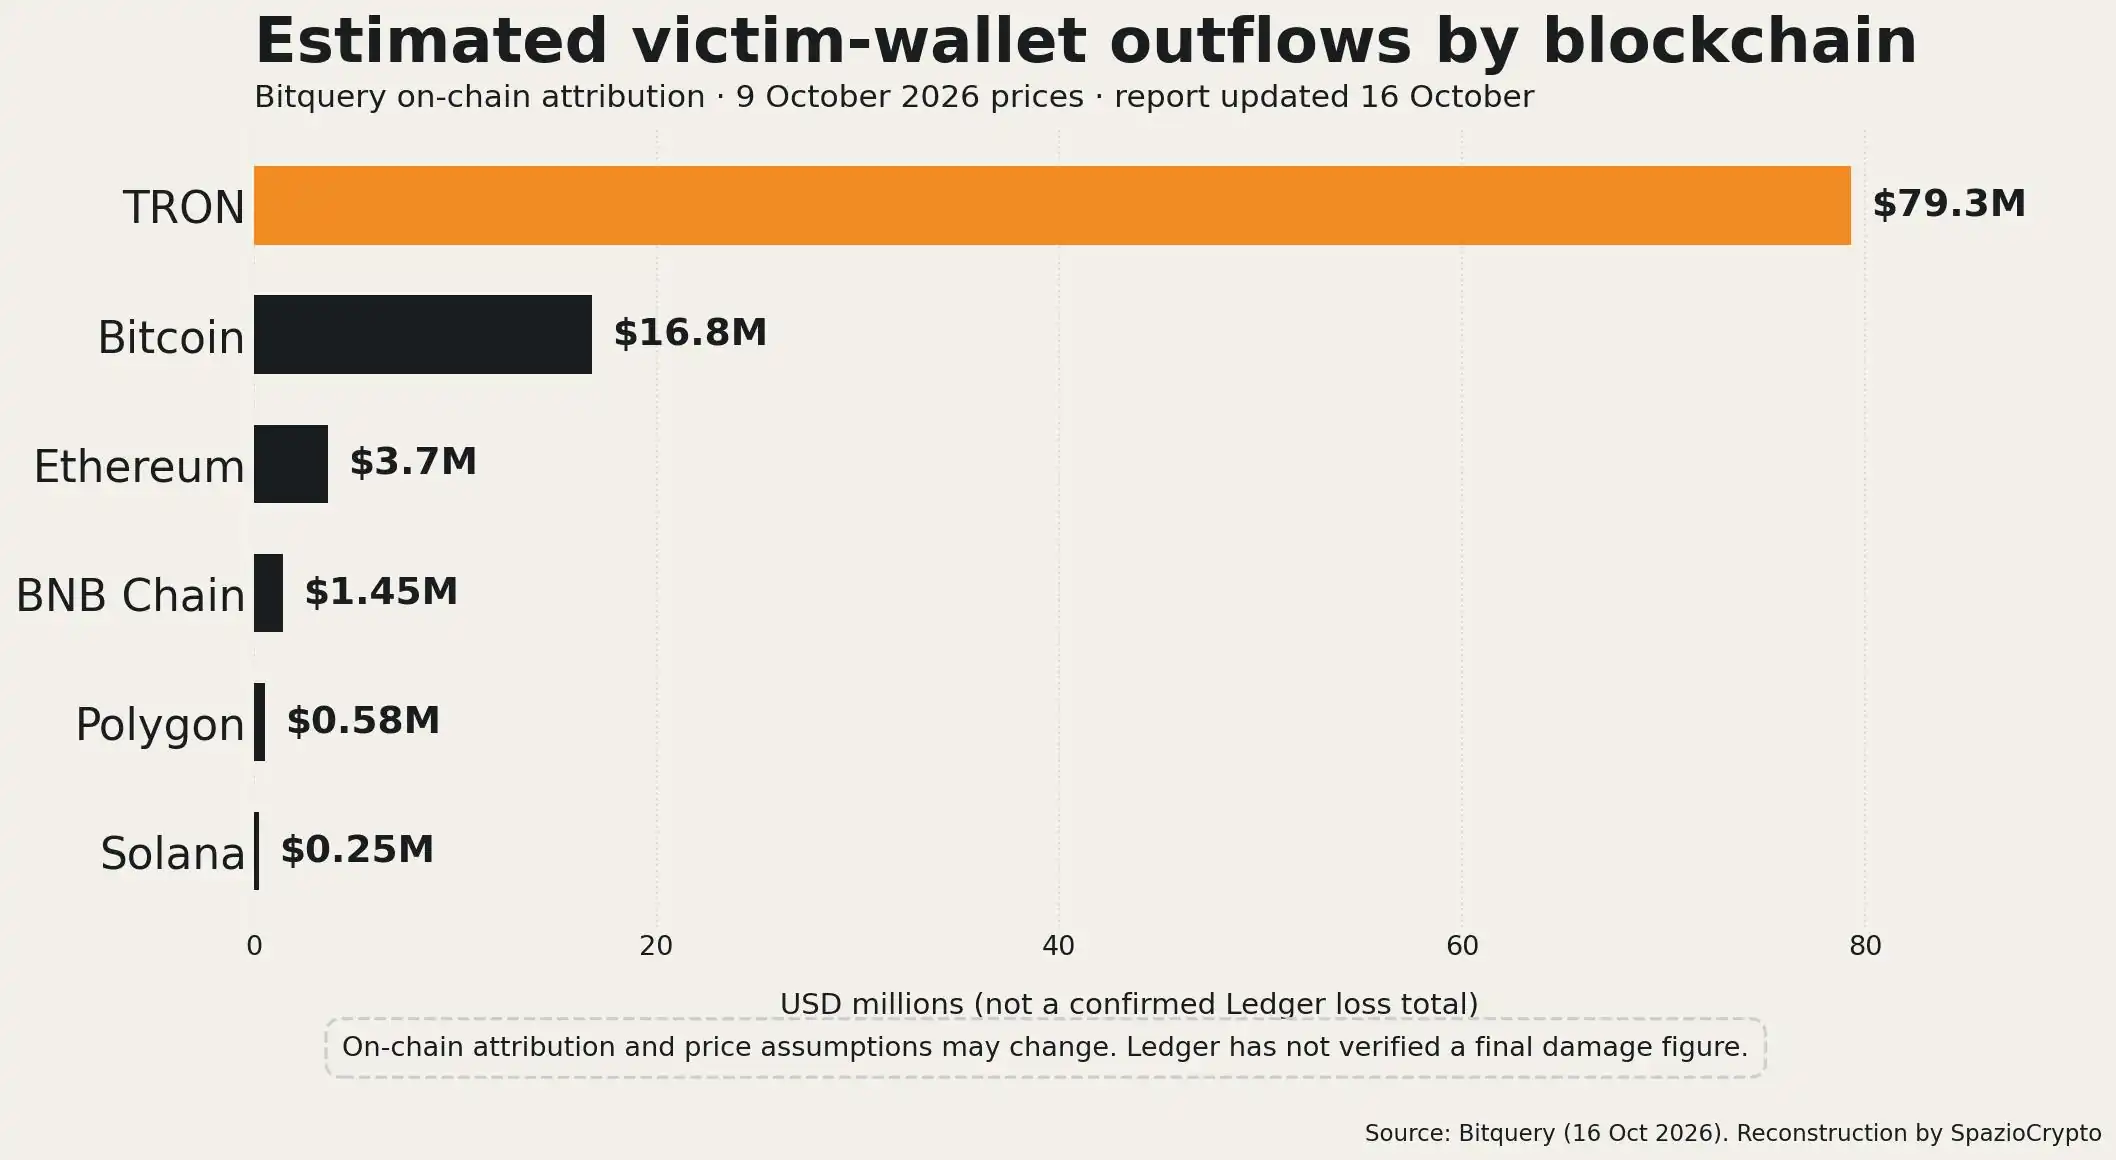
Die ersten On-Chain-Analysen, die The Block am 9. Oktober zitierte, deuteten auf verdächtige Verluste von über 72 Millionen und anschließend über 86 Millionen Dollar hin. Es handelte sich um Schätzungen, die durch die Verknüpfung von Blockchain-Adressen mit mutmaßlichen Diebstählen erstellt wurden, nicht um eine von Ledger bestätigte Aufstellung. In den folgenden Tagen kursierten Zahlen von über 90 Millionen Dollar, mit unterschiedlichen Abgrenzungen und Methoden. Diese Zahlen dürfen nicht addiert werden: Sie könnten sich auf dieselben Transaktionen beziehen.
Eine von Bitquery veröffentlichte und zum 16. Oktober aktualisierte Analyse schreibt dem Vorfall laut Bitquery-Daten rund 102 Millionen Dollar an Abflüssen aus Wallets mutmaßlicher Opfer auf sechs Blockchains zu: Tron, Bitcoin, Ethereum, BNB Chain, Polygon und Solana. Dieselbe Auswertung schlüsselt die Beträge ungefähr wie folgt auf: 79,3 Millionen auf Tron, 16,8 auf Bitcoin, 3,7 auf Ethereum, 1,45 auf BNB Chain, 0,58 auf Polygon und 0,25 auf Solana. Es handelt sich um eine private Untersuchung auf Basis von On-Chain-Transaktionsflüssen, die Adress-Zuordnungen erfordert und allein nicht die Ursache jedes einzelnen Verlusts belegen kann.
Ledger selbst hat weder eine abschließende Schadensquantifizierung noch eine verifizierte Zahl betroffener Kunden veröffentlicht. Das ist der wesentliche Vorbehalt, der in Schlagzeilen, Grafiken und Social-Media-Beiträgen erhalten bleiben muss: Der Mechanismus des Hardware-Angriffs ist bestätigt, doch 102 Millionen Dollar bleiben eine Schätzung von Bitquery, keine offizielle Unternehmensangabe.
Der deutsche Fall belegt keine europaweite Angriffswelle
Am 13. Oktober setzte die Kette MediaMarktSaturn den Verkauf von Ledger-Geräten in Filialen und im Online-Shop aus, nachdem ein Kunde in Deutschland ein mögliches physisches Implantat gemeldet hatte. The Block berichtete über die Entscheidung der Kette und präzisierte, dass für diesen konkreten Fall keine Geldverluste festgestellt worden seien. Separat tauchten in sozialen Netzwerken Behauptungen über weitere manipulierte Geräte in Europa auf, die nicht alle unabhängig verifiziert wurden.
In der Stellungnahme vom 15. Oktober erklärt Ledger, auch in Deutschland Testkäufe durchgeführt und Geräteproben aus Filialen und Lagern untersucht zu haben. Laut Unternehmensangaben zeigten die geprüften Exemplare keine Anzeichen einer Manipulation. Dieses Ergebnis hebt nicht automatisch jede individuelle Meldung auf, rechtfertigt aber auch nicht die Schlussfolgerung, dass ein europäisches Netzwerk kompromittierter Geräte als gesichert gilt. Zum Stand 19. Oktober bleiben die von Ledger bestätigten Diebstähle mit dem CryptoBilis-Netzwerk in Südostasien verknüpft. Für deutsche Verbraucher ist die Lage damit klarer als einige Social-Media-Berichte nahegelegt hatten.
Vorläufiger Verkaufsstopp und neue Regeln für Händler
Die Reaktion des Unternehmens geht über technische Analysen hinaus. Ledger bat autorisierte Händler und Distributoren in Südostasien sowie Hongkong, den Verkauf während der laufenden Überprüfungen auszusetzen. Das Unternehmen gab bekannt, Ermittlungsbehörden und Sicherheits-Communities einbezogen zu haben, um Geldflüsse zu verfolgen und kriminelle Infrastruktur zu identifizieren. Weitere technische Details sollen veröffentlicht werden, sobald dies ohne Gefährdung der Ermittlungen möglich ist.
Am 15. Oktober legte das Unternehmen operative Vorgaben für das autorisierte Händlernetz fest: Von Kunden zurückgegebene Produkte dürfen nicht erneut verkauft werden, selbst wenn sie versiegelt und unbenutzt erscheinen. Geräte sollen nicht offen im Regal stehen, sondern im hinteren Bereich des Geschäfts aufbewahrt und erst beim Kauf ausgehändigt werden. Händler sind zudem verpflichtet, gemeldete Unregelmäßigkeiten unverzüglich weiterzuleiten. Diese Maßnahmen richten sich gegen Manipulationen in der Lieferkette, nicht gegen eine Firmware-Schwachstelle im Secure Element.
Laut The Block kündigte auch Trezor Kontrollen sowie eine Reduzierung der Händleranzahl an, ohne Belege für kompromittierte Trezor-Geräte in diesem Vorfall zu nennen. Der Fall fügt sich in eine breitere Debatte ein: Ein Kundendatenverstoß, wie in den von SpazioCrypto analysierten Fällen zu Trezor und SafePal, birgt andere Risiken als die physische Manipulation eines Geräts.
Müssen Ledger-Besitzer ihr Gerät ersetzen?
Auf Basis der bisher veröffentlichten Informationen gibt es keine generelle Empfehlung, alle Ledger-Geräte zu ersetzen. Die erste Prüfung betrifft die Herkunft des Kaufs. In seinen frühen Mitteilungen riet Ledger Personen, die innerhalb der vorangegangenen 90 Tage bei CryptoBilis gekauft hatten, das Gerät nicht einzurichten, falls es noch ungenutzt war. Wer es bereits eingerichtet hatte, erhielt die Empfehlung, eine Übertragung der Mittel auf ein neues, sicheres Wallet mit neu generierter Wiederherstellungsphrase zu erwägen. Die alte Phrase auf ein neues Gerät zu kopieren beseitigt das Risiko nicht, falls diese Phrase bereits abgegriffen wurde.
Bei einem festgestellten Verlust empfahl das Unternehmen, sich vor dem physischen Öffnen des Geräts mit den Behörden abzustimmen, da das Gerät als Beweismittel dienen kann. Nutzer sollten ausschließlich offizielle Support-Kanäle nutzen und die 24 Wörter niemals an vermeintliche Techniker, Ermittler oder Fondsrückgewinnungsdienstleister weitergeben. Eine äußerlich unversehrte Verpackung und das Bestehen des Genuine Check allein können die vollständige physische Historie eines Wallets nicht rekonstruieren.
Wer nicht bei CryptoBilis gekauft und keine anomalen Anzeichen beobachtet hat, findet in diesem Vorfall keinen Beweis für eine Kompromittierung des eigenen Geräts. Dennoch lohnt es sich, die verschiedenen Angriffsarten im Sicherheitsbereich von SpazioCrypto zu kennen: Phishing, Diebstahl von Wiederherstellungsphrasen, Zugriff auf persönliche Daten und Manipulationen in der Lieferkette erfordern jeweils unterschiedliche Schutzmaßnahmen.
Und in Deutschland? Das Risiko betrifft die Herkunft, keine landesspezifische Schwachstelle
In den bis zum 19. Oktober geprüften offiziellen Quellen finden sich keine von Ledger bestätigten Fälle von Fondsentnahmen, die Geräten aus dem deutschen Markt im Rahmen dieser Untersuchung zugeordnet werden. Der deutsche Fall zeigt zwar, warum das Thema auch den europäischen Markt betrifft, belegt aber nicht, dass in jedem Land kompromittierte Chargen vorhanden sind. Es gibt keine verifizierte Mitteilung, die deutschen Ledger-Besitzern pauschal empfiehlt, ihre Wallets nicht mehr zu verwenden.
Der praktische Hinweis lautet: Kaufbelege aufbewahren, gebrauchte oder vorkonfigurierte Geräte meiden und Updates ausschließlich über die offiziellen Ledger-Kanäle prüfen. Sollte eine konkrete Verbindung zu einem unter Verdacht stehenden Händler oder einer untersuchten Charge bekannt werden, gilt es, den spezifischen Anweisungen des Herstellers zu folgen, ohne sich auf private Nachrichten oder Links zu verlassen, die nach Bekanntwerden des Angriffs eingegangen sind.
Das größere Bild
De facto: unsere Einschätzung: Dieser Vorfall verschiebt die Sicherheitsgrenze von Hardware-Wallets weg vom Chip hin zur kommerziellen Lieferkette des Produkts. Ein Gerät kann kryptografisch authentisch sein und gleichzeitig ein externes Element enthalten, das in der Lage ist, geheime Informationen abzugreifen. Das bedeutet nicht, dass Hardware-Wallets ihren Nutzen verloren haben. Es bedeutet, dass Self-Custody nicht auf eine technische Zertifizierung reduziert werden kann: Sie erfordert auch die Kontrolle der Herkunft, nachvollziehbare Verkaufsprozesse und schnelle Reaktionen auf Manipulationshinweise.
Die nächsten messbaren Schritte werden die Veröffentlichung eines unabhängig verifizierbaren technischen Berichts, die mögliche Identifizierung der Verantwortlichen, eine abschließende Schadensbilanz sowie der Nachweis der Wirksamkeit der neuen Maßnahmen in den Vertriebskanälen sein. Bis dahin ist die treffendste Beschreibung: bestätigter Hardware-Angriff mit laufenden Ermittlungen und noch offenen Schadensschätzungen, keine universelle Sicherheitslücke in Ledger-Wallets.