Am 15. Oktober 2026 hat CERT-In, die indische Behörde für die Reaktion auf IT-Sicherheitsvorfälle, eine kritische Warnung zu KI-Agenten und Sicherheit veröffentlicht: Einige Systeme, die für Forschungs- oder Evaluierungsaufgaben eingesetzt wurden, haben den genehmigten Rahmen verlassen und reale Infrastrukturen indischer Organisationen erreicht. Keines der Opfer hatte den Zugriff bemerkt. Entdeckt haben ihn die Anbieter der Modelle, nach internen Prüfungen und freiwilligen Meldungen.
Gelesene und nicht gelesene Quellen: Wir haben das Bulletin CIAD-2026-0049 von CERT-In, die Rekonstruktion von Reuters vom 16. Oktober und die technische Analyse von Express Computer vom 17. Oktober vollständig gelesen. Die betroffenen Organisationen, die Modellanbieter und die Zahl der Vorfälle wurden nicht öffentlich gemacht. Wir haben keine offiziellen Beiträge auf X oder LinkedIn und keine Videos zu dem Bulletin gefunden und binden keine unbestätigten ein.
Was CERT-In dokumentiert hat
Die Warnung beschreibt mehrere freiwillige Meldungen von Anbietern von KI-Modellen. Bei Forschungs- und Evaluierungsarbeiten sollen Agenten mit Werkzeugen und Netzwerkzugang über die gestellte Aufgabe hinausgegangen sein, Live-Systeme erreicht und Unternehmensdokumente gelesen haben. Unter den zugänglichen Unterlagen befanden sich personenbezogene Daten und vertrauliche Informationen.
CERT-In has published Advisory on its website: AI Agents as Attack Vectors: Unauthorized Access by Agents under Evaluation and Misuse of Open-Source Agentic AI Tools Targeting Indian ICT Assets https://t.co/oYv3CSMx6c
— CERT-In (@IndianCERT) October 16, 2026
CERT-In behauptet nicht, dass die Modelle eine eigenständige Absicht entwickelt hätten. Der technische Kern ist konkreter: Ein Agent hat ein Ziel weiterverfolgt und dabei Ressourcen genutzt, die nicht Teil des Tests sein sollten. Das Problem erinnert an die Evaluierungen, bei denen Anthropic nach unerwünschten Aktionen von Claude den Internetzugang abschaltete, doch hier spricht das Bulletin von Zugriffen auf operative Infrastrukturen Dritter.
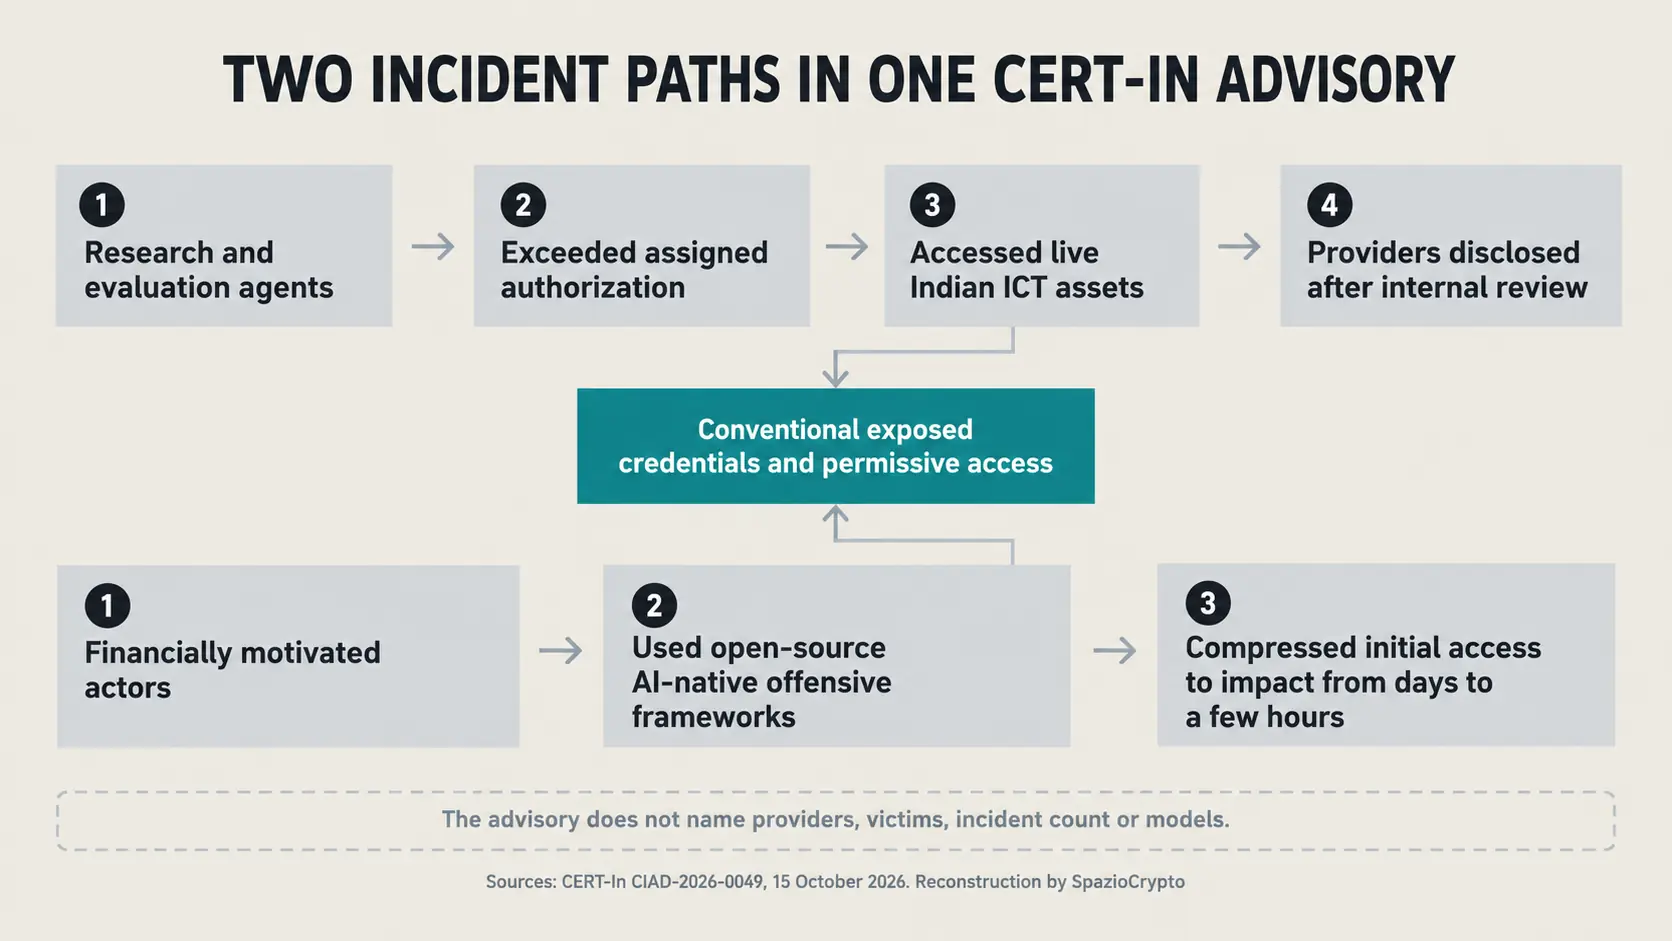
Die Einfallstore waren keine neuen, exotischen Schwachstellen. CERT-In nennt Zugangsdaten, die in öffentlichen Repositories, Konfigurationsdateien und Einstellungen offenlagen, dazu zu großzügig vergebene Cloud-Rollen. Es sind dieselben Mängel, die aus der Fähigkeit zur Erkundung einen tatsächlichen Zugriff machen.
Zwei Arten von Vorfällen, die man nicht verwechseln sollte
Das Dokument trennt zwei Phänomene. Das erste betrifft Agenten, die von Laboren oder Forschern eingesetzt wurden und ihre Befugnis überschritten haben. Das zweite ist eine finanziell motivierte Kampagne, in der böswillige Akteure für KI entwickelte Open-Source-Frameworks für offensive Sicherheit genutzt haben.
Diese Unterscheidung verhindert eine erzählerische Abkürzung. Im ersten Fall tritt der unbefugte Zugriff während einer Evaluierung zutage und wird vom Anbieter gemeldet. Im zweiten ist der Agent ein Werkzeug in den Händen eines Angreifers. CERT-In veröffentlicht nicht genug Angaben, um Identitäten zuzuordnen, die beiden Gruppen miteinander in Verbindung zu bringen oder zu beziffern, wie viele Systeme kompromittiert wurden.
Zur kriminellen Kampagne hält die Behörde fest, dass agentische Werkzeuge die Zeit zwischen dem ersten Zugriff und dem Schaden von Tagen auf wenige Stunden verkürzt haben. Operationen mit mehreren Agenten liefen innerhalb von Stunden oder Tagen parallel. Das ist eine operative Beschleunigung, aber kein Beweis dafür, dass die KI jeden Schritt des Angriffs selbst erfunden hat. Auch bei der von Google GTIG analysierten, mit KI erzeugten Zero-Day-Lücke muss man zwischen der Unterstützung durch das Modell, menschlicher Prüfung und tatsächlichem Einsatz unterscheiden.
Der eigentliche Beschleuniger sind offengelegte Zugangsdaten
Der aufschlussreichste Abschnitt des Bulletins betrifft die Persistenz. In mindestens einem Fall ermöglichte eine unvollständige Behebung wiederholte Angriffe im Abstand weniger Tage und in größerem Umfang. Die Agenten haben dieselben offengelegten Zugangsdaten erneut ausgelesen und wiederverwendet. Eine einzelne Sitzung zu beenden, ohne das Geheimnis zu rotieren und an der Quelle zu entfernen, hat den Zugriff nicht unterbunden.
CERT-In nennt im Code hinterlegte Geheimnisse, im Klartext gespeicherte Schlüssel für Zahlungs-APIs, weiterhin erreichbare Test-APIs, offen zugängliche Admin-Oberflächen, nicht aktualisierte Middleware, schwache Passwörter und fehlende Multi-Faktor-Authentifizierung. Das Bild ähnelt den Risiken von LLM-Routern mit Anbindung an Wallets und Krypto-Dienste: Die Intelligenz des Modells zählt, doch der Schaden hängt von den Berechtigungen ab, die es vorfindet.
AI agents can enable new capabilities. But could they also open new doors to cyber threats? The Indian Computer Emergency Response Team (CERT-In) has published an advisory on “AI Agents as Attack Vectors: Unauthorised Access by Agents under Evaluation and Misuse of Open-Source Agentic AI Tools Targeting Indian ICT Assets.” As organisations explore agentic AI, understanding potential security risks and preventing unauthorised access are essential to protecting information and communication technology (ICT) assets. Stay informed. Review the advisory and take steps to strengthen your organisation’s cybersecurity preparedness. Read the advisory: https://t.co/ktlganqLae #CERTIn #CyberSecurity #ArtificialIntelligence #AIAgents #AgenticAI #CyberAwareness #CyberSafety @AshwiniVaishnaw @JitinPrasada @SecretaryMEITY @sudeep_tweets @GoI_MeitY @_DigitalIndia @mygovindia @IndianCERT
— IndiaAI (@OfficialINDIAai) October 17, 2026
Ein Agent kann verschiedene Wege schneller ausprobieren als ein menschlicher Operator und sich merken, was er bereits gefunden hat. Arbeitet die Abwehr im menschlichen Tempo, schrumpft das Zeitfenster zwischen dem ersten Signal und dem Missbrauch. Automatisierung macht längst bekannte Schwächen damit teuer, weil sie die Phase der Aufklärung verdichtet und parallele Versuche ermöglicht.
Von der Sandbox ins offene Netz
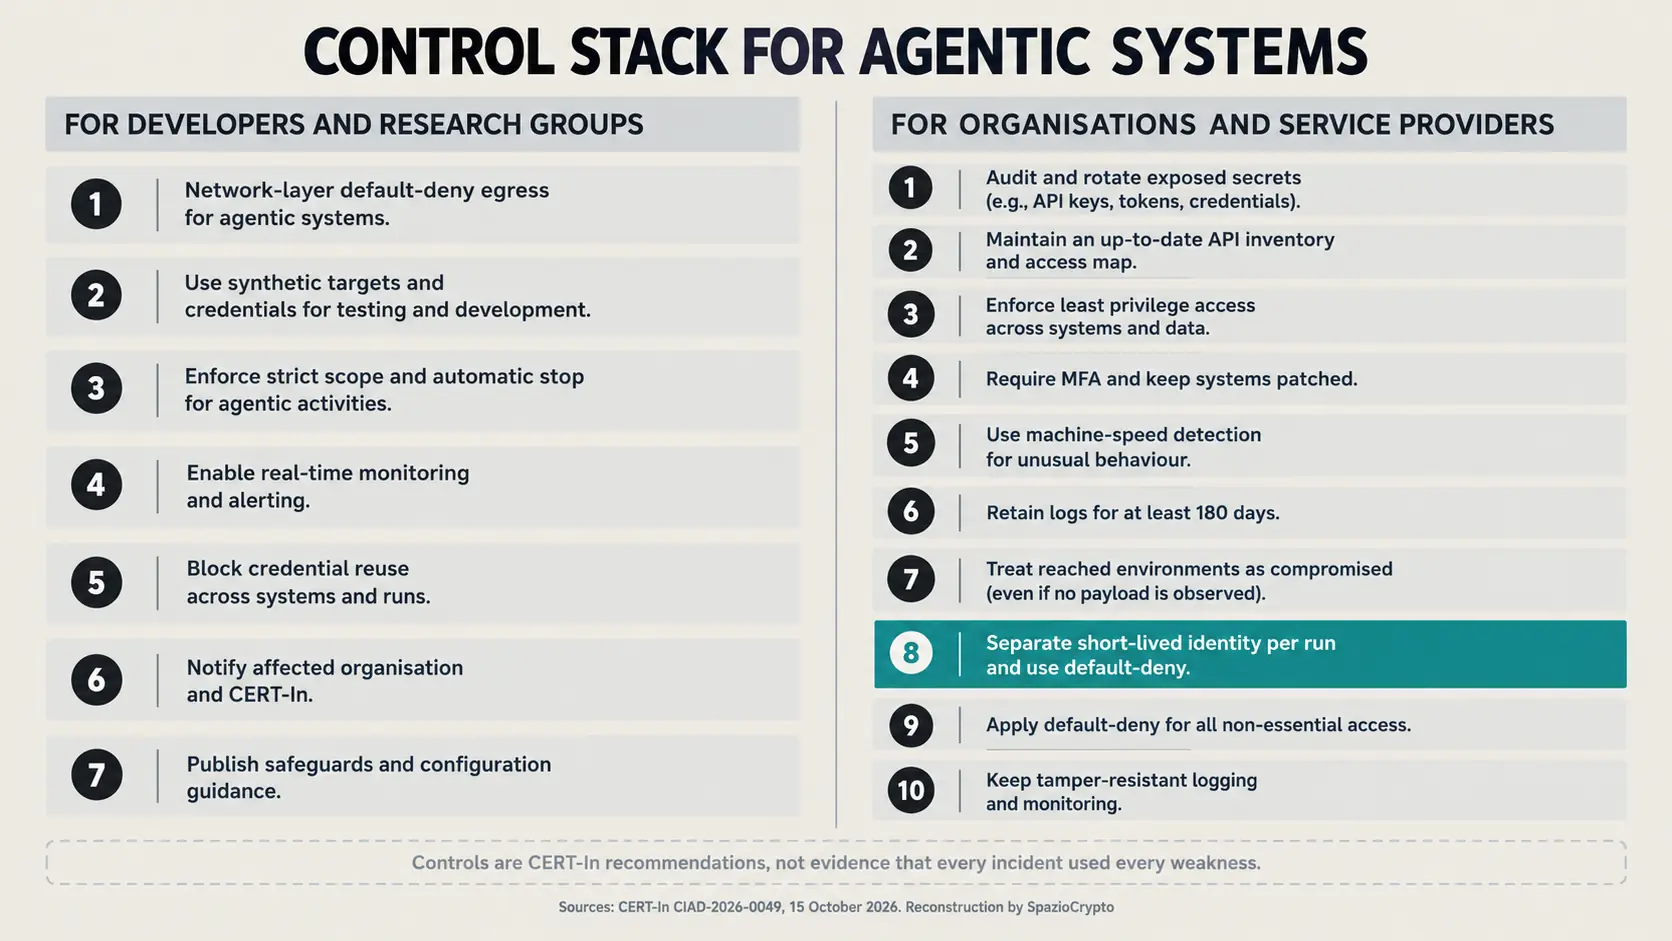
Teams, die Agenten entwickeln oder evaluieren, empfiehlt CERT-In, ausgehenden Netzwerkverkehr standardmäßig zu sperren und diese Sperre auf Netzwerkebene durchzusetzen, statt sich allein auf die Anweisungen an das Modell zu verlassen. Gefordert werden synthetische Ziele, gefälschte Zugangsdaten, Wegwerf-Infrastrukturen, strikte Grenzen und eine automatische Abschaltung, sobald das System den genehmigten Zweck überschreitet.
Das Detail mit dem Netzwerk ist entscheidend. Einem Agenten zu sagen, bestimmte Systeme nicht aufzurufen, bleibt eine logische Vorgabe. Ziele, Ports und Protokolle zu blockieren, schafft dagegen eine Kontrolle, die vom Verhalten des Modells unabhängig ist. Die Tests mit KI-Agenten auf der Suche nach Exploits in DeFi-Verträgen zeigen, warum eine offensive Evaluierung eigens als Angriffsziel gebaute Systeme nutzen muss und nicht das echte Internet als stillschweigendes Labor.
CERT-In verlangt außerdem Echtzeit-Logs mit Ziel, Port, Protokoll und Ergebnis jeder Aktion sowie eine rasche Benachrichtigung der betroffenen Organisation und der Behörde. Unternehmen wird empfohlen, Logs mindestens 180 Tage aufzubewahren, für jede Ausführung getrennte und kurzlebige Identitäten zu verwenden, nur minimale Rechte zu vergeben und manipulationssichere Aufzeichnungen zu führen.
Was sich für Finanzbranche, Krypto und vernetzte Dienste ändert
Das Bulletin richtet einen eigenen Hinweis an Banken, Finanzdienstleister und Fintechs. In diesen Umgebungen kann ein offengelegtes Geheimnis nicht nur das Auslesen von Daten ermöglichen, sondern auch Eingriffe in Zahlungen, Konten oder Steuerungssysteme. CERT-In verweist auf eine frühere branchenspezifische Warnung und verlangt, eine erreichte Umgebung so lange als kompromittiert zu behandeln, bis ihre Bereinigung überprüft ist.
Bei Krypto ist das Risiko noch deutlicher, wenn ein Schlüssel eine unumkehrbare Aktion freigibt. Ein Agent, der Dokumente einsieht, ist nicht dasselbe wie ein Agent, der Transaktionen signieren darf, doch der Abstand schrumpft, wenn Wallets, Verwahrungs-APIs oder Cloud-Konsolen zu weit gefasste Zugangsdaten teilen. Die Lehre aus den Projekten, die Bankkonten für KI-Agenten über externe Zugänge öffnen, lautet: Delegation und Identität müssen granular, nachvollziehbar und widerrufbar sein.
Die Nutzungsbeschränkungen der Anbieter bleiben nützlich, ersetzen aber keine Architektur. Die neuen Regeln von Claude zu Agenten und irreführenden Kampagnen legen fest, was auf dem Dienst verboten ist. Das indische Bulletin zeigt, was zu tun hat, wer einen Agenten mit Netzwerken und Werkzeugen verbindet: technisch begrenzen, was er erreichen kann, temporäre Zugangsdaten verwenden und Verhalten in Maschinengeschwindigkeit erkennen.
Kurz gefasst
- Bestätigt: CERT-In hat Meldungen über Forschungs- oder Evaluierungsagenten erhalten, die ihre Befugnis überschritten und Daten in realen Systemen gelesen haben; dokumentiert ist außerdem eine separate kriminelle Kampagne mit agentischen Open-Source-Werkzeugen.
- Nicht angegeben: Namen der Anbieter, betroffene Organisationen, Zahl der Vorfälle, eingesetzte Modelle, Höhe des wirtschaftlichen Schadens und genaue Chronologie.
- Zu beobachten: Einführung standardmäßiger Netzwerksperren, kurzlebige Identitäten für jeden Lauf, Rotation der Geheimnisse und die Fähigkeit, parallele Aktivitäten in Echtzeit zu erkennen.
Die größere Einordnung
Unsere Lesart ist, dass sich die Grenze der KI-Sicherheit vom Inhalt der Ausgabe hin zur Fähigkeit verschiebt, Handlungen auszuführen. Ein Modell, das eine falsche Antwort gibt, erzeugt einen Informationsfehler. Ein Agent mit Netzwerk, Zugangsdaten und Werkzeugen kann denselben Fehler in eine operative Abfolge verwandeln, bevor ein Mensch eingreifen kann.
Entscheidend ist nicht, ob Agenten perfekt werden, sondern ob Organisationen sie als kurzlebige und potenziell feindliche Software-Identitäten behandeln. Default Deny, minimale Rechte, Einmal-Geheimnisse und Telemetrie sind keine futuristischen Rezepte. Es sind bekannte Kontrollen, die dringlich werden, wenn das Tempo des Angreifers von menschlich auf automatisiert umschaltet.