Der Revolut-Fall gewinnt an Substanz: Zum ersten Mal liegt eine offizielle institutionelle Verifikation aus Italien vor, nicht nur eine Behauptung des Angreifers. Am 18. September antwortete die Staatssekretärin im Innenministerium, Wanda Ferro, im Parlament auf eine dringende Anfrage und teilte die Ergebnisse der Überprüfungen der Agenzia per la Cybersicurezza Nazionale (ACN) mit. Bestätigt wurden 8 betroffene italienische Kunden von insgesamt 680 sowie die Kompromittierung einer zertifizierten E-Mail-Adresse (PEC) der Präfektur Reggio Calabria. Dieses Update zum Revolut-Fall und der kompromittierten PEC markiert einen klaren Statuswechsel, der die gleiche journalistische Sorgfalt verdient wie die bisherige Berichterstattung.
Die wichtigste Klarstellung vorab: Diese Bestätigung betrifft einen spezifischen, eng begrenzten Punkt. Sie bestätigt nicht die weitaus umfangreicheren Behauptungen des Angreifers über eine angebliche Kompromittierung mehrerer Einheiten der italienischen Strafverfolgungsbehörden über einen Zeitraum von sechs Monaten, mit 147 Gigabyte entwendetem Material. Dieser Teil der Geschichte bleibt bis heute von den italienischen Behörden unbestätigt. Im Folgenden wird gezeigt, was die offizielle Mitteilung tatsächlich aussagt.
Was die Regierung im Parlament erklärt hat
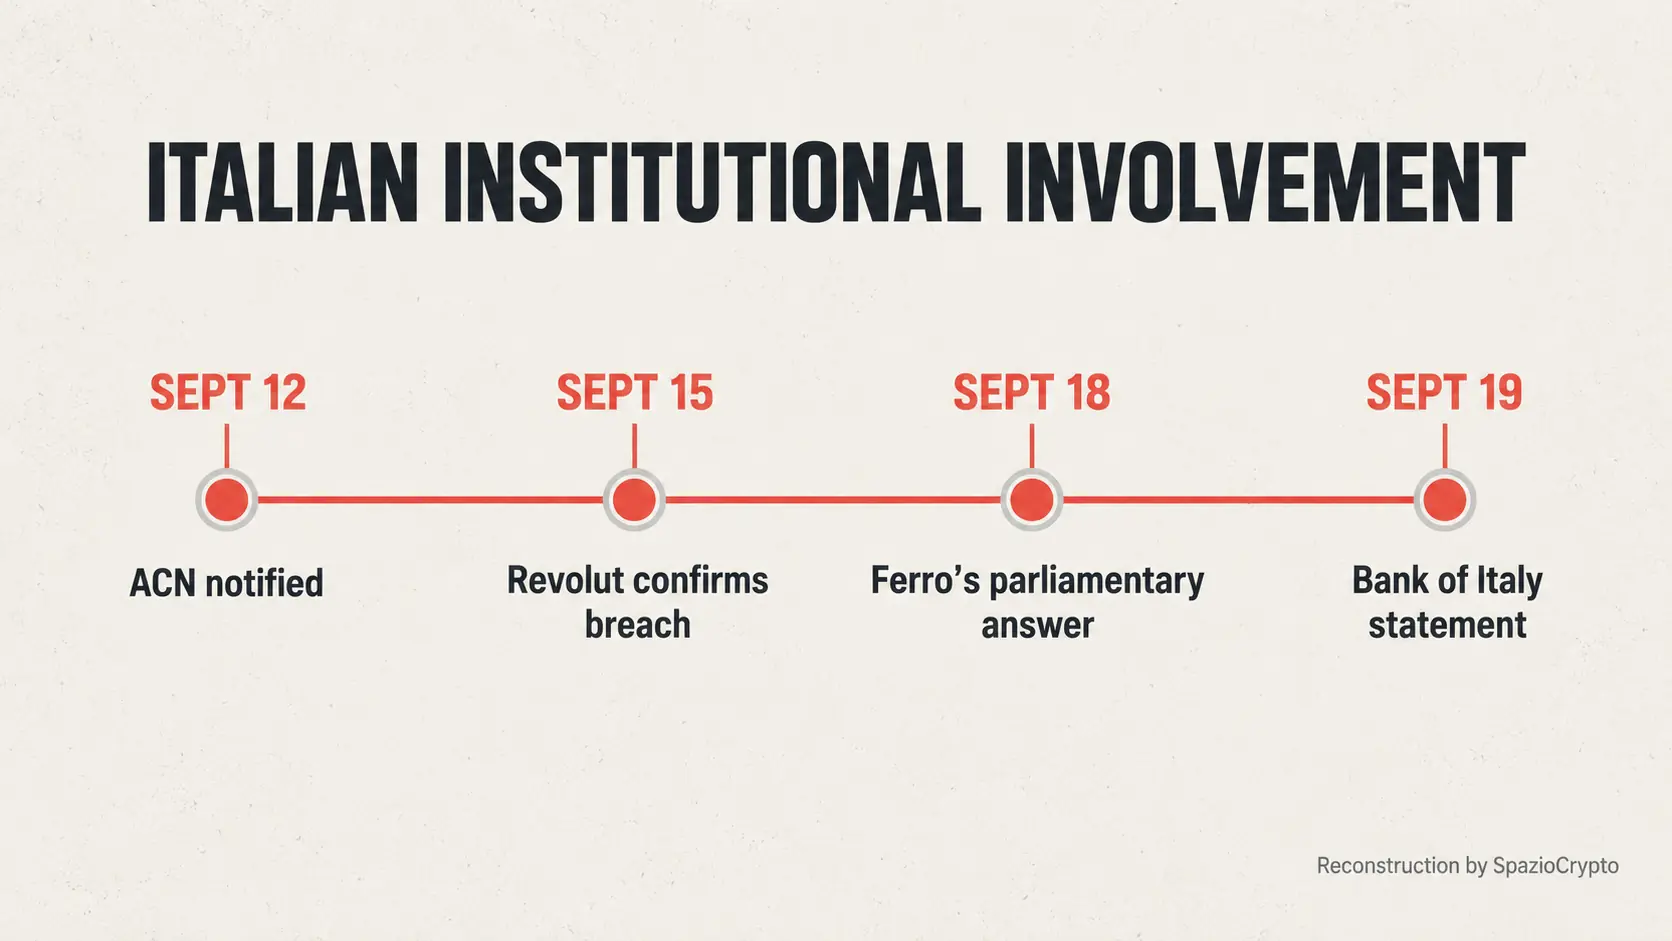
Laut den Angaben von Staatssekretärin Ferro wurde die Agenzia per la Cybersicurezza Nazionale am 12. September von Revolut über einen möglichen IT-Vorfall informiert. Am 15. September bestätigte das Unternehmen den Datenschutzverstoß formell und präzisierte, dass Daten zu insgesamt 680 Kunden weitergegeben wurden, darunter acht italienische. Die betroffenen Personen wurden laut Revolut direkt informiert. Konkret meldete Revolut die Kompromittierung einer zertifizierten E-Mail-Adresse (PEC), die der Präfektur Reggio Calabria zuzuordnen ist.
Ein technisches Detail erläuterte Ferro ebenfalls: Das CSIRT Italia, das auf die Bewältigung von IT-Vorfällen spezialisierte Team der Behörde, konnte die Kompromittierung durch die Analyse einer von Revolut selbst bereitgestellten Probe einer betrügerischen E-Mail feststellen, mit der die Angreifer Informationen angefordert hatten. Es handelt sich also nicht um eine unabhängige Untersuchung der Systeme der Präfektur, sondern um die Überprüfung eines spezifischen technischen Elements, das vom betroffenen Unternehmen selbst geliefert wurde.
Ein rechtliches Detail erklärt den institutionellen Weg
Ein normativer Aspekt, der in der Parlamentsantwort aufgetaucht ist, erklärt, warum dieser Fall über institutionelle und politische Kanäle verlief statt über ein Standardkonformitätsverfahren. Revolut unterliegt als britisches Rechtssubjekt nicht den Verpflichtungen der italienischen und europäischen NIS-Regelung zur Netz- und Informationssicherheit. Das Unternehmen wäre daher nicht verpflichtet gewesen, der nationalen Behörde formelle Meldungen nach den für Unternehmen unter dieser Jurisdiktion vorgesehenen Standardverfahren zu erstatten. Dies erklärt, warum die Information auf einem eher informellen Weg zu den italienischen Behörden gelangte und warum der Fall direkt im Parlament diskutiert wurde, statt den üblichen bürokratisch-technischen Ablauf zu durchlaufen.
Die Ermittlungen dauern laut Ferro noch an. Die Agenzia per la Cybersicurezza Nazionale steht in kontinuierlichem Austausch mit Revolut, um die aufgetauchten Elemente weiter zu vertiefen, und kooperiert mit dem Innenministerium bei der Eindämmung der Bedrohung. An den Überprüfungen sind auch die Polizia Postale sowie die Direzione Nazionale Antimafia e Antiterrorismo beteiligt. Dieser Umstand signalisiert das Ausmaß der institutionellen Aufmerksamkeit für den Fall, obwohl bisher lediglich eine einzige kompromittierte Adresse bestätigt wurde.
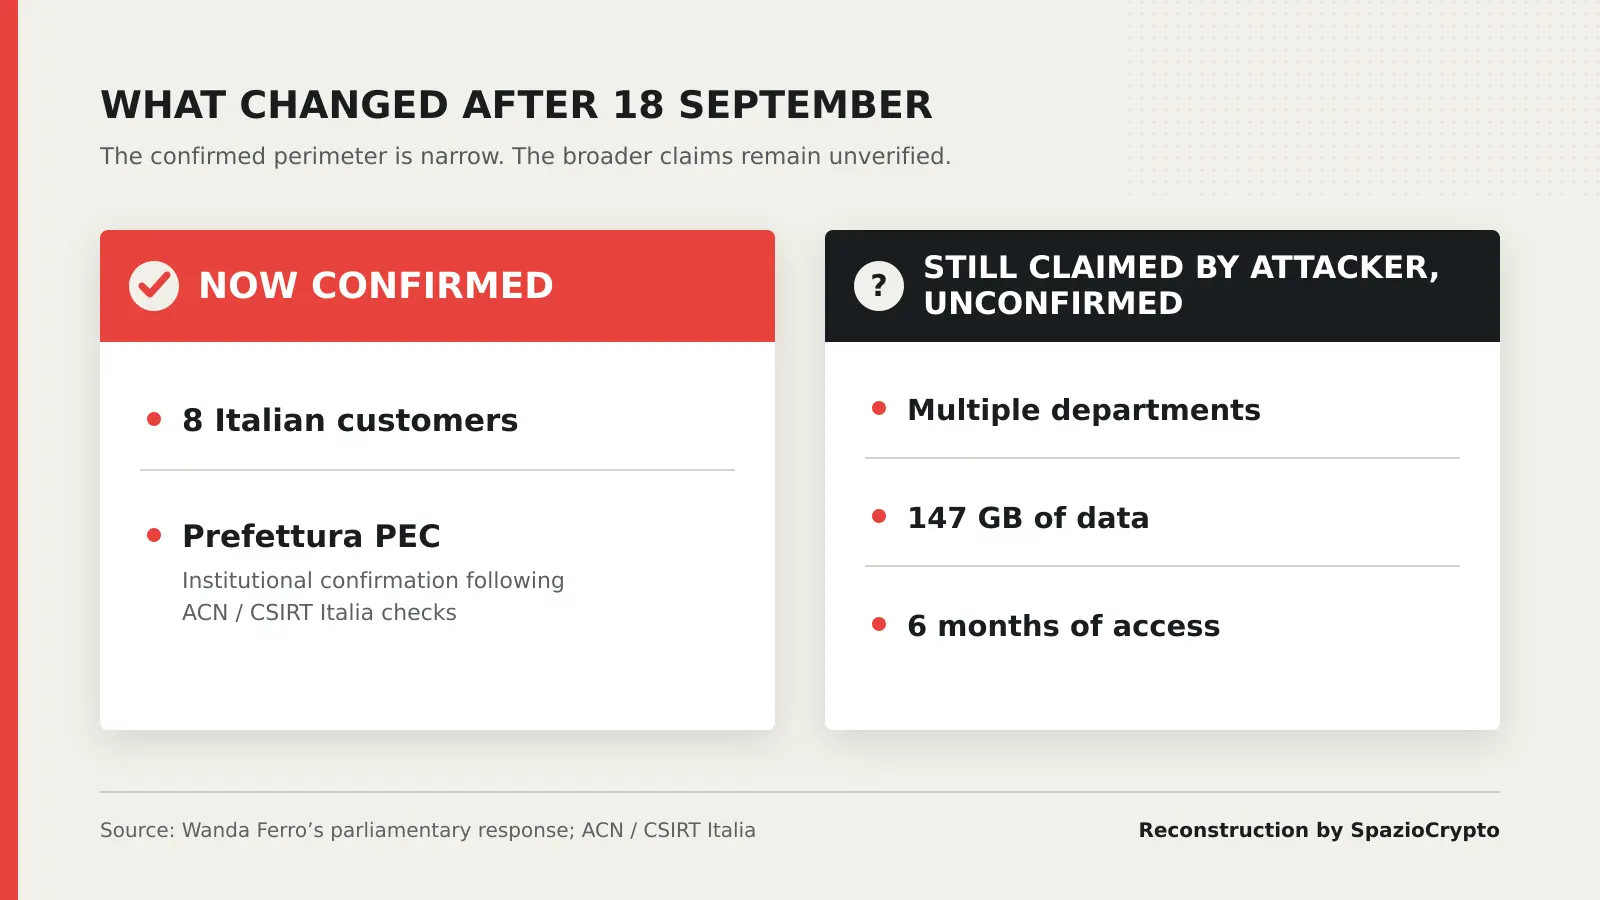
Bestätigt versus noch behauptet, Stand 18. September
Was sich mit dem Update vom 18. September ändert. Quelle: Parlamentarische Antwort, ACN/CSIRT Italia, 2026
- Jetzt bestätigt: 8 italienische Kunden von 680; die PEC der Präfektur Reggio Calabria kompromittiert.
- Noch behauptet, nicht bestätigt: mehrere Einheiten der Strafverfolgungsbehörden, 147 GB, sechs Monate Zugriff.
- Noch offen: Die Ermittlungen laufen weiter, keine abschließenden Ergebnisse angekündigt.
Auch die Banca d'Italia beobachtet den Fall
Das institutionelle Bild wird durch Erklärungen vervollständigt, die am 19. September Quellen der Banca d'Italia zugeschrieben wurden: Die Zentralbank verfolgt die Entwicklung der Situation aufmerksam. Diese Stellungnahme, so knapp sie auch ist, bestätigt, dass der Fall mittlerweile auf mehreren Ebenen des italienischen Institutionengefüges beobachtet wird, von der IT-Sicherheit bis zur Finanzaufsicht. Das deutet darauf hin, dass die Implikationen der Angelegenheit auch über den einzelnen Sicherheitsvorfall hinaus als relevant eingestuft werden.
Warum die Unterscheidung entscheidend bleibt
Zurück zum methodischen Punkt, den wir in den vorangegangenen Updates bereits betont haben: Er gilt nach wie vor und wird durch die heutige Teilbestätigung noch wichtiger. Die heutige Verifikation betrifft eine einzige zertifizierte E-Mail-Adresse, die durch die Analyse einer von Revolut selbst bereitgestellten Probe identifiziert wurde. Sie betrifft nicht, und darf nicht verwechselt werden mit, den weitaus weiterreichenden Behauptungen desjenigen, der den Angriff für sich reklamiert hat: mehrere kompromittierte Einheiten der italienischen Strafverfolgungsbehörden über sechs Monate, mit 147 Gigabyte entwendetem Material, wie wir in unserem vorherigen Update zu diesen Behauptungen berichtet haben.
Die italienischen Behörden haben diesen umfangreicheren Teil der Geschichte bis heute nicht bestätigt. Die heutige Bestätigung einer einzigen PEC-Adresse darf nicht als indirekte Validierung der gesamten Darstellung des Angreifers gelesen werden. Es bleiben zwei klar getrennte Ebenen. Sie gleichzusetzen wäre ein journalistischer Fehler und potenziell ungerecht gegenüber den beteiligten Institutionen, solange die laufenden Ermittlungen zu keinen abschließenden Ergebnissen geführt haben.
Das größere Bild
Dieses Update, so begrenzt sein konkreter Umfang auch ist, markiert dennoch einen bedeutenden Schritt in dem Fall, den wir mit dem ersten Bericht über die gefälschte Behördenanfrage, die Revolut täuschte, zu verfolgen begonnen haben. Zum ersten Mal verlässt ein spezifisches Element des italienischen Anteils der Geschichte das Feld der reinen Behauptungen und erhält eine institutionelle Verifikation, wenn auch indirekt durch eine vom betroffenen Unternehmen selbst bereitgestellte Probe und nicht durch eine eigenständige, abgeschlossene Untersuchung der Systeme der öffentlichen Verwaltung.
Die Lehre aus diesem Fall bleibt dieselbe wie aus den vorangegangenen Kapiteln, durch die jüngste Entwicklung noch bekräftigt: Bei IT-Sicherheitsvorfällen dieser Komplexität tritt die Wahrheit fast immer schrittweise zutage. Teilbestätigungen kommen zu unterschiedlichen Zeitpunkten und müssen mit derselben Sorgfalt behandelt werden, ohne dass eine spezifische Bestätigung auf eine gesamte umfassendere Darstellung ausgeweitet werden darf. Wir werden die Entwicklungen dieses Falls mit derselben Methodik weiterverfolgen und unsere Rekonstruktion nur dann aktualisieren, wenn neue, überprüfbare Bestätigungen vorliegen. Was wir mit Sicherheit wissen, wird dabei stets klar von dem getrennt, was vorerst nur eine noch zu verifizierende Behauptung bleibt.