Am Montag, dem 16. November 2026, servierten die Websites einiger der bekanntesten Unternehmen der Welt ihren Besuchern Schadcode, der Krypto-Adressen ersetzte und Zahlungskartendaten kopierte. Der Optimizely-Angriff nutzte Web Experimentation, den Dienst, mit dem Unternehmen A/B-Tests auf ihren Seiten durchführen. Laut dem Forscher Scott Helme von Report URI war der Code in 188 Snippets enthalten, die 178 Organisationen zugeordnet werden konnten, darunter Zoom, BBC, CNN, HSBC, Salesforce, Ikea und Ledger.
Für diesen Artikel wurden die technische Analyse von StepSecurity, die Berichte von Help Net Security, The Hacker News, The Register und CSO Online sowie Unternehmensaussagen ausgewertet, die von KPRC und Reuters zusammengetragen wurden. Der offizielle Bericht von Optimizely vom 17. November, die Originalanalyse von Helme sowie die Analysen von Unit 42 und Netskope waren für unsere Werkzeuge nicht direkt zugänglich; ihr Inhalt wird nur dort wiedergegeben, wo er von mehreren Quellen zitiert wird.
Was Optimizely einräumt
Konkret: optimizely, ein in New York ansässiges Unternehmen für Marketing- und Experimentier-Tools, bestätigte, dass „eine unbefugte Partei eine Schwachstelle in Experimentation ausgenutzt hat“, um JavaScript-Schadcode in Kundenprojekte einzuschleusen. In der von CSO Online zitierten E-Mail an Kunden nennt das Unternehmen den Registrierungsfluss von Konten als Einstiegspunkt, der genutzt wurde, um „einen Nutzer zu imitieren“ und Projekte anderer Unternehmen zu verändern.
Optimizely erklärte, den verwundbaren Pfad gesperrt, einen Fix ausgerollt, aktive Sitzungen geschlossen, Token widerrufen und den eingeschleusten Code entfernt zu haben. Laut einem internen Briefing unserer Redaktion auf Basis des Berichts vom 17. November legt das Unternehmen das Angriffsfenster zwischen 08:51 und 23:24 Uhr italienischer Zeit; die Untersuchung wurde auch Mandiant übergeben, und bislang wurden keine eindeutigen Belege für eine Exfiltration personenbezogener Daten gefunden. Diese Angaben konnten am Originaldokument nicht verifiziert werden.
Es war nicht das erste Sicherheitsereignis des Jahres für das Unternehmen. Im Februar 2026 hatte Optimizely, wie BleepingComputer berichtete, einen Zugriff auf interne Systeme über eine Telefonbetrugsmasche gemeldet, der nach Unternehmensangaben auf Kontaktdaten beschränkt blieb.
Drei Angriffsziele in einem Script
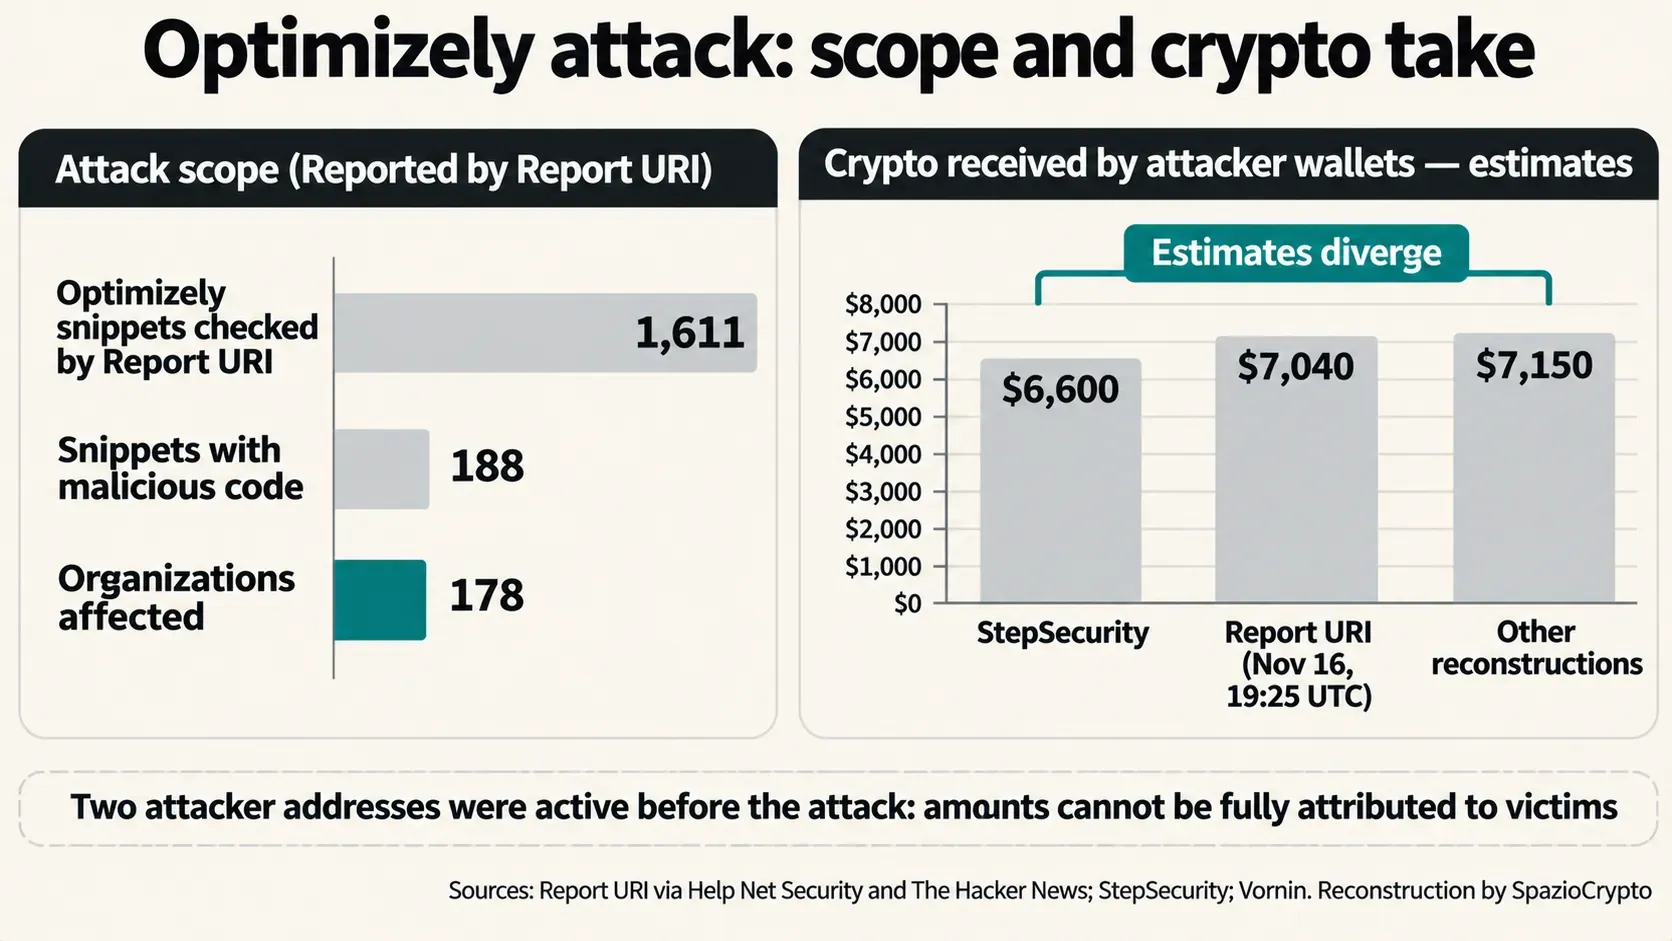
Der Mechanismus ist einfach und gerade deshalb wirksam. Der Angreifer schrieb einen kleinen Loader in das Feld „Project JavaScript“ der Projekte und ließ den Rest des Snippets unverändert. Die Datei wurde weiterhin von Optimizelys Servern mit dem dazugehörigen Zertifikat ausgeliefert, sodass Browser sie als vertrauenswürdig einstuften. StepSecurity zählte allein am 16. November 26 verschiedene Versionen des Codes.
Die erste Funktion ersetzte Krypto-Adressen durch die des Angreifers auf acht Netzwerken, darunter Bitcoin, Ethereum, Tron und Solana. Nur in der Nähe von Begriffen wie „wallet“, „deposit“ oder „send“. Die zweite Funktion, am Nachmittag hinzugefügt, kopierte Kartennummer, Ablaufdatum und Sicherheitscode aus Formularen auf der Website. Die dritte wurde nach einer Ersetzung ausgelöst: Sie sendete einen Seiteninhalt-Snapshot sowie die für das Script lesbaren Cookies. Auf iPhones und iPads mit veralteten Softwareversionen wurden zudem bekannte Exploit-Kits namens Coruna und DarkSword nachgeladen.
Es gibt klare Einschränkungen. Laut StepSecurity konnte der Code keine Kartendaten aus Formularen lesen, die von externen Zahlungsdienstleistern wie Stripe oder Adyen gehostet werden, ebenso wenig wie Cookies, die mit dem HttpOnly-Attribut geschützt sind. Report URI meldet keine tatsächlich kompromitierten iPhones. Wer eine Adresse von einer Seite kopiert, sollte diese laut StepSecurity immer auf dem Wallet-Bildschirm überprüfen, nicht in der Zwischenablage. Der gleiche Rat gilt für Malware, die Adressen ersetzt, wie sie von Microsoft gemeldet wurde.
Betroffene: Großmarken, Banken voran
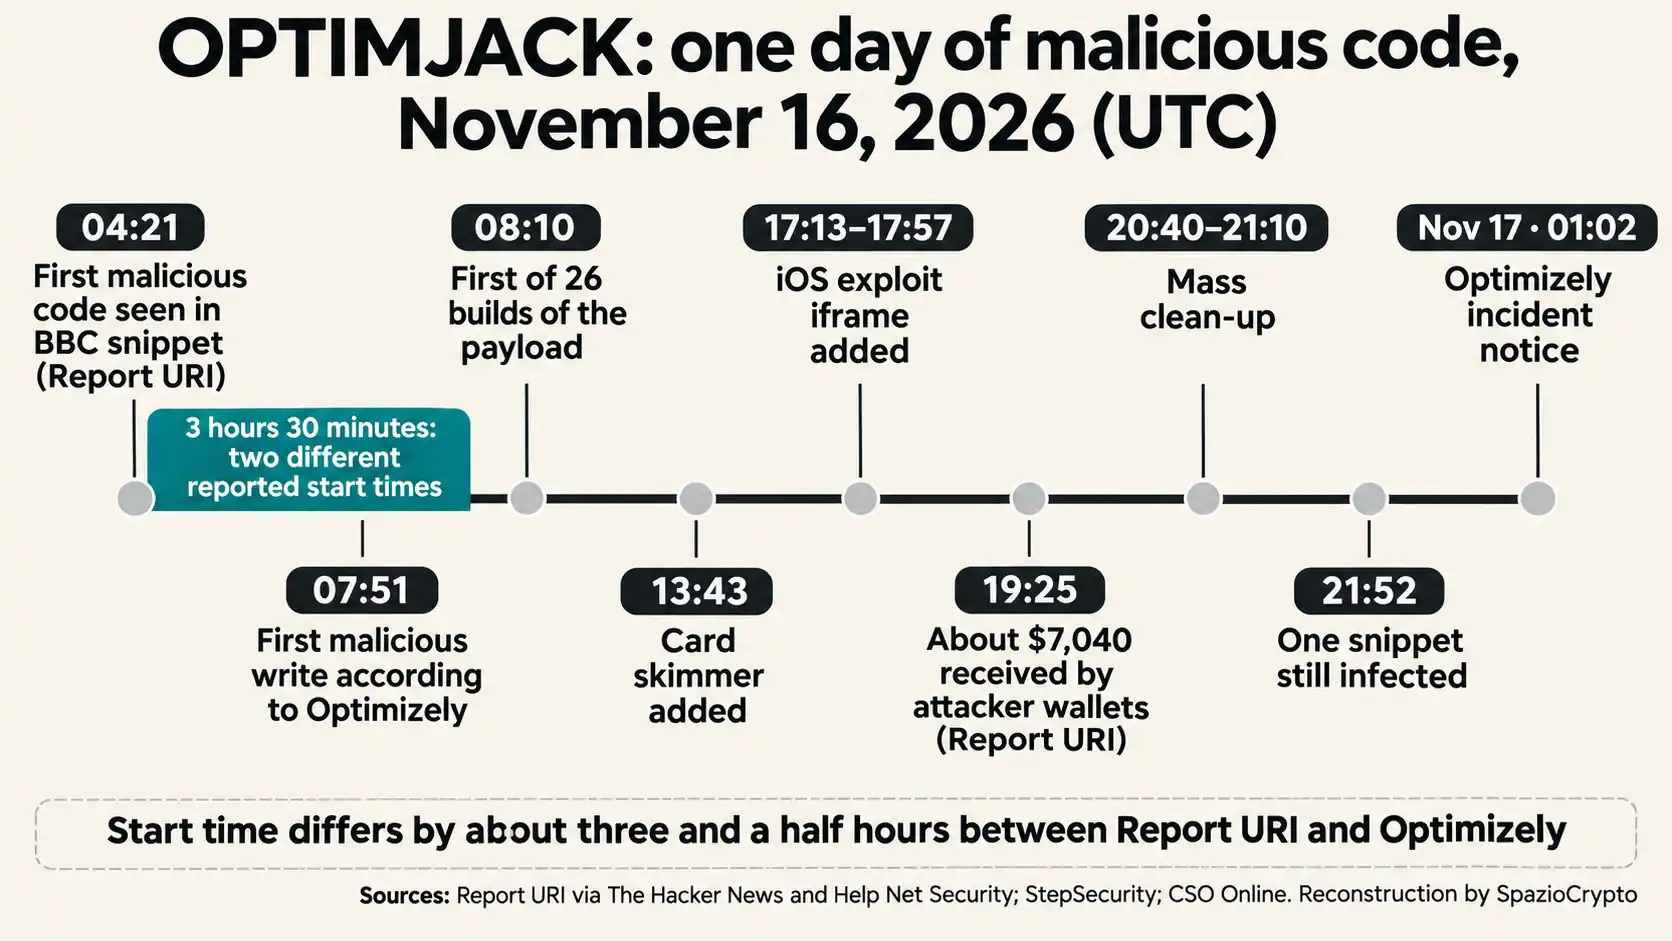
Report URI prüfte 1.611 Optimizely-Snippets und fand 188 infizierte, die 178 Organisationen zugeordnet wurden. Laut Help Net Security stellten Banken und Finanzinstitute mit 32 Organisationen die größte betroffene Gruppe. Zu den von Medien genannten Namen gehören außerdem GitLab, Equifax, Air France-KLM, Peacock und TalkTalk, darunter auch Optimizelys eigene Seiten einschließlich der Login-Seite. Helme warnt, die tatsächliche Zahl sei wahrscheinlich höher, da sein Sample nicht alle Kunden abdeckt.
Die Unternehmensreaktionen sind noch lückenhaft. Salesforce erklärte gegenüber Reuters, unautorisierte Script-Änderungen zu untersuchen und diese deaktiviert zu haben. Equifax teilte KPRC mit, keine „Belege für eine Kompromittierung unserer Systeme oder Auswirkungen auf unsere Daten“ gefunden zu haben und Optimizely nicht mehr zu verwenden. Ikea erklärte gegenüber Reuters, mögliche Auswirkungen auf eigene Dienste zu prüfen. Eine Stellungnahme von Ledger lag nicht vor.
Die Beute: widersprüchliche Zahlen
Wie viel in Kryptowährung gestohlen wurde, ist nicht eindeutig geklärt. Report URI schätzte laut eigenen Angaben rund 7.040 US-Dollar, die bis 19:25 UTC am 16. November in den Wallets des Angreifers eingegangen waren. StepSecurity kommt für dieselben Adressen auf rund 6.600 US-Dollar, verteilt auf Bitcoin, Litecoin, Ethereum und Stablecoins auf Tron. Andere Rekonstruktionen nennen 7.150 US-Dollar. Zwei Adressen waren laut The Hacker News bereits vor dem Angriff aktiv. „die Blockchain zeigt nicht, welche Transfers von den Opfern stammen“.
Die Krypto-Summe ist gemessen an der Größe der Operation gering. Der potenziell ernstere Schaden betrifft Kartendaten und Cookies, doch Report URI kann nicht sagen, wie viele Daten tatsächlich abgegriffen wurden. Beim Stablecoin-Anteil bliebe theoretisch der Weg über ein Einfrieren durch den Emittenten, wie es geschah, als Tether 72 Millionen USDT eingefroren hat. Laut Helme wurden diese Mittel jedoch bereits am Nachmittag des 16. November bewegt.
Das Angriffsfenster: zwei verschiedene Uhrzeiten
Es gibt auch ein Zeitproblem. Optimizely setzt den ersten schädlichen Schreibvorgang auf 07:51 UTC, also 08:51 Uhr italienischer Zeit. Report URI beobachtete das BBC-Snippet bereits um 04:21 UTC mit dem Code des Angreifers, rund dreieinhalb Stunden früher. „Der forensische Bericht sollte diese Differenz aufklären“, sagte Analyst Frank Dickson gegenüber CSO Online, da von diesem Zeitpunkt abhängt, welche Besucher exponiert waren. Die Massenbereinigung fand am Abend statt; laut The Hacker News war um 21:52 UTC nur noch ein einziges Snippet infiziert.
Und in Italien?
Für Nutzer, die am 16. November von Italien aus eine der betroffenen Seiten besucht haben, gelten dieselben Vorsichtsmaßnahmen: Wer Krypto verschickt hat, indem er eine Adresse von einer der betroffenen Seiten kopiert hat, sollte die Transaktion prüfen. Wer eine Karte in ein direkt auf der Website gehostetes Formular eingegeben hat, kann die Bank bitten, diese zu überwachen. Grundlegende Regeln zum Erkennen von Krypto-Betrug und zum Schutz vor Betrug durch gefälschte regulierte Exchanges bleiben weiterhin gültig.
Unsere Einschätzung, die wir ausdrücklich als solche kennzeichnen: Für italienische und europäische Unternehmen, die Optimizely nutzen, ergibt sich aus diesem Vorfall Handlungsbedarf bei der Compliance-Prüfung. Wurden personenbezogene Daten von Besuchern offengelegt, verpflichtet die DSGVO den Verantwortlichen zur Meldung der Verletzung an die zuständige Aufsichtsbehörde innerhalb von 72 Stunden nach Bekanntwerden, sofern ein Risiko für die Betroffenen besteht. Der Anbieter muss den Kunden unverzüglich informieren. Für Zahlungsseiten schreibt der PCI-DSS-Standard 4.0 bereits ein Inventar aller Skripte und die Überwachung ihrer Änderungen vor: genau jene Schwachstelle, die dieser Angriff ausgenutzt hat.
Der Optimizely-Angriff auf einen Blick
Was bestätigt ist, was nicht
- Bestätigt: Optimizely räumt die Schwachstelle in Experimentation ein, ebenso die Behebung und die Entfernung des Schadcodes. Report URI fand schädlichen Code in 188 Snippets von 178 Organisationen. Das Skript tauschte Krypto-Adressen aus und kopierte Kartendaten.
- Berichtet: Die Untersuchung wurde laut Angaben auch Mandiant übertragen. Bislang fehlen dem Optimizely-Bericht (der uns nicht vorlag) definitive Belege für die Exfiltration personenbezogener Daten. Krypto-Beträge zwischen 6.600 und 7.150 US-Dollar lassen sich den Opfern nicht mit Sicherheit zuordnen.
- Weiter zu beobachten: Das Ergebnis der forensischen Untersuchung, der tatsächliche Beginn des Angriffs sowie die Mitteilungen der betroffenen Unternehmen an ihre Nutzer.
Das größere Bild
Unsere Einschätzung, die wir ausdrücklich als solche kennzeichnen: Der Fall Optimizely zeigt, dass die Sicherheit einer Website längst nicht mehr allein von der Website selbst abhängt. Ein Marketing-Anbieter mit Schreibzugriff auf die Seiten von Hunderten Unternehmen wird zum einzigen Ausfallpunkt, und ein Fehler bei der Kontoregistrierung verwandelt sich in einen Verbreitungskanal für Schadsoftware, der Millionen von Besuchern erreicht. Ähnliche Muster sind aus kleineren Vorfällen bekannt, vom Cryptojacking auf macOS bis zu KI-geklonten Stimmen für Bitcoin-Wallet-Betrug: Die Schwachstelle liegt oft in der Lieferkette, nicht im letzten Glied.
Drei Entwicklungen verdienen besondere Aufmerksamkeit. Erstens der forensische Bericht, der erklären muss, wie eine einzelne Registrierung Zugriff auf Projekte anderer Kunden ermöglichte und seit wann. Zweitens mögliche Datenschutzverletzungsmeldungen der betroffenen Unternehmen, aus denen hervorgeht, ob tatsächlich personenbezogene Daten entwendet wurden. Drittens die Reaktion des Marktes: Wie viele Unternehmen werden Drittanbieter-Skripte auf sensiblen Seiten reduzieren und strengere Sicherheitsrichtlinien einführen? Laut Help Net Security hatten lediglich 24 der betroffenen Organisationen eine Richtlinie, die eng genug gefasst war, um den Angriff zu blockieren.
Quellen
De facto: unternehmensbericht: Optimizely, Security Incident Report, 17. November 2026 (nicht eingesehen). Technische Analysen: StepSecurity; Scott Helme, Report URI (nicht eingesehen); Unit 42 (nicht eingesehen). Fachpresse: Help Net Security; The Hacker News; The Register; CSO Online; KPRC 2; Reuters (nicht eingesehen); BleepingComputer, 23. Februar 2026.