Die Banca d'Italia richtet am 6. Oktober in Rom die Jahreskonferenz Financial Cryptography in Rome (FCiR26) aus, organisiert gemeinsam mit der Vereinigung De Cifris. Die Konferenz widmet sich kryptografischen Verfahren im Finanzsektor. Auf der Tagesordnung stehen der Übergang zur Post-Quanten-Kryptografie, Quantenrisiken für öffentliche Blockchains sowie Verschlüsselungstechniken zum Schutz der Privatsphäre im öffentlichen Sektor. Das Thema betrifft unsere Leserinnen und Leser unmittelbar, muss aber klar eingeordnet werden: Es handelt sich um die Ankündigung einer wissenschaftlichen Konferenz, nicht um eine neue offizielle Haltung der Zentralbank zu Bitcoin oder anderen Krypto-Assets.

Was angekündigt wurde und was nicht
Grundlage ist die Mitteilung, die die Banca d'Italia am 30. September veröffentlichte. Sie nennt Datum, Veranstalter und Ziel: Forscherinnen, Akademiker und Expertinnen aus Zentralbanken sowie nationalen und internationalen Institutionen sollen aktuelle Entwicklungen der angewandten Kryptografie im Finanzbereich vorstellen. Die Veranstaltung findet im Centro Carlo Azeglio Ciampi statt. Zum Redaktionsschluss waren weder Programm noch Referenten oder Materialien veröffentlicht, und eine offizielle Stellungnahme der Zentralbank zu Bitcoin oder anderen digitalen Assets liegt nicht vor.
Es lohnt sich, klar zwischen Bekanntem und Spekulation zu trennen. Bekannt ist, dass Post-Quanten-Kryptografie und Risiken für öffentliche Netzwerke zu den Konferenzthemen gehören. Nicht bekannt ist, was konkret gesagt wird, von wem, und ob operative Empfehlungen folgen werden. Eine wissenschaftliche Konferenz dient dem Austausch von Forschungsergebnissen, nicht der Festlegung von Regeln.
Eine wiederkehrende Konferenz mit Fokus auf Privatsphäre
FCiR ist eine jährlich stattfindende Veranstaltung. Die Ausgabe 2025 fand am 1. Oktober im gleichen Centro Ciampi statt. Die Begrüßungsrede hielt Giuseppe Zingrillo, Generaldirektor für Informatik der Banca d'Italia; sie wurde noch am selben Tag auf der Website der Institution veröffentlicht. Den Vorsitz führten Michela Iezzi für die Banca d'Italia und Massimiliano Sala für De Cifris. Das wissenschaftliche Komitee jener Ausgabe umfasste auch Expertinnen und Experten von Ripple, J.P. Morgan, BNP Paribas und Offchain Labs. Die Ausgabe 2024 war hingegen ein gemeinsamer Workshop im Rahmen der Tagung CIFRIS24 in Frascati. De Cifris, kurz für De Componendis Cifris, ist ein gemeinnütziger italienischer Wissenschaftsverband zur Förderung der Kryptografie. Am Vortag fand in Rom Tre die vierte nationale Konferenz, CIFRIS26, statt; zu den Vorsitzenden zählte auch ein Vertreter der Nationalen Agentur für Cybersicherheit.
Das Thema Privatsphäre ist für die Banca d'Italia kein neues Terrain. Am 29. September veröffentlichte sie die Studie Nr. 93 zu Datenschutz und Überprüfbarkeit in digitalen Zahlungen, die wir in unserem Beitrag zu Zero-Knowledge-Proofs vorgestellt haben. Zu den Autoren gehören Matteo Nardelli, Francesco De Sclavis und Michela Iezzi. Iezzi leitete die FCiR25, Nardelli gehörte dem wissenschaftlichen Komitee an. Ob die beiden Arbeiten im heutigen Programm miteinander verknüpft sind, ist nicht bekannt. Sicher ist: Einige Namen aus der angewandten Kryptografieforschung tauchen in beiden Kontexten auf.
Warum Quantenrisiken Blockchains betreffen
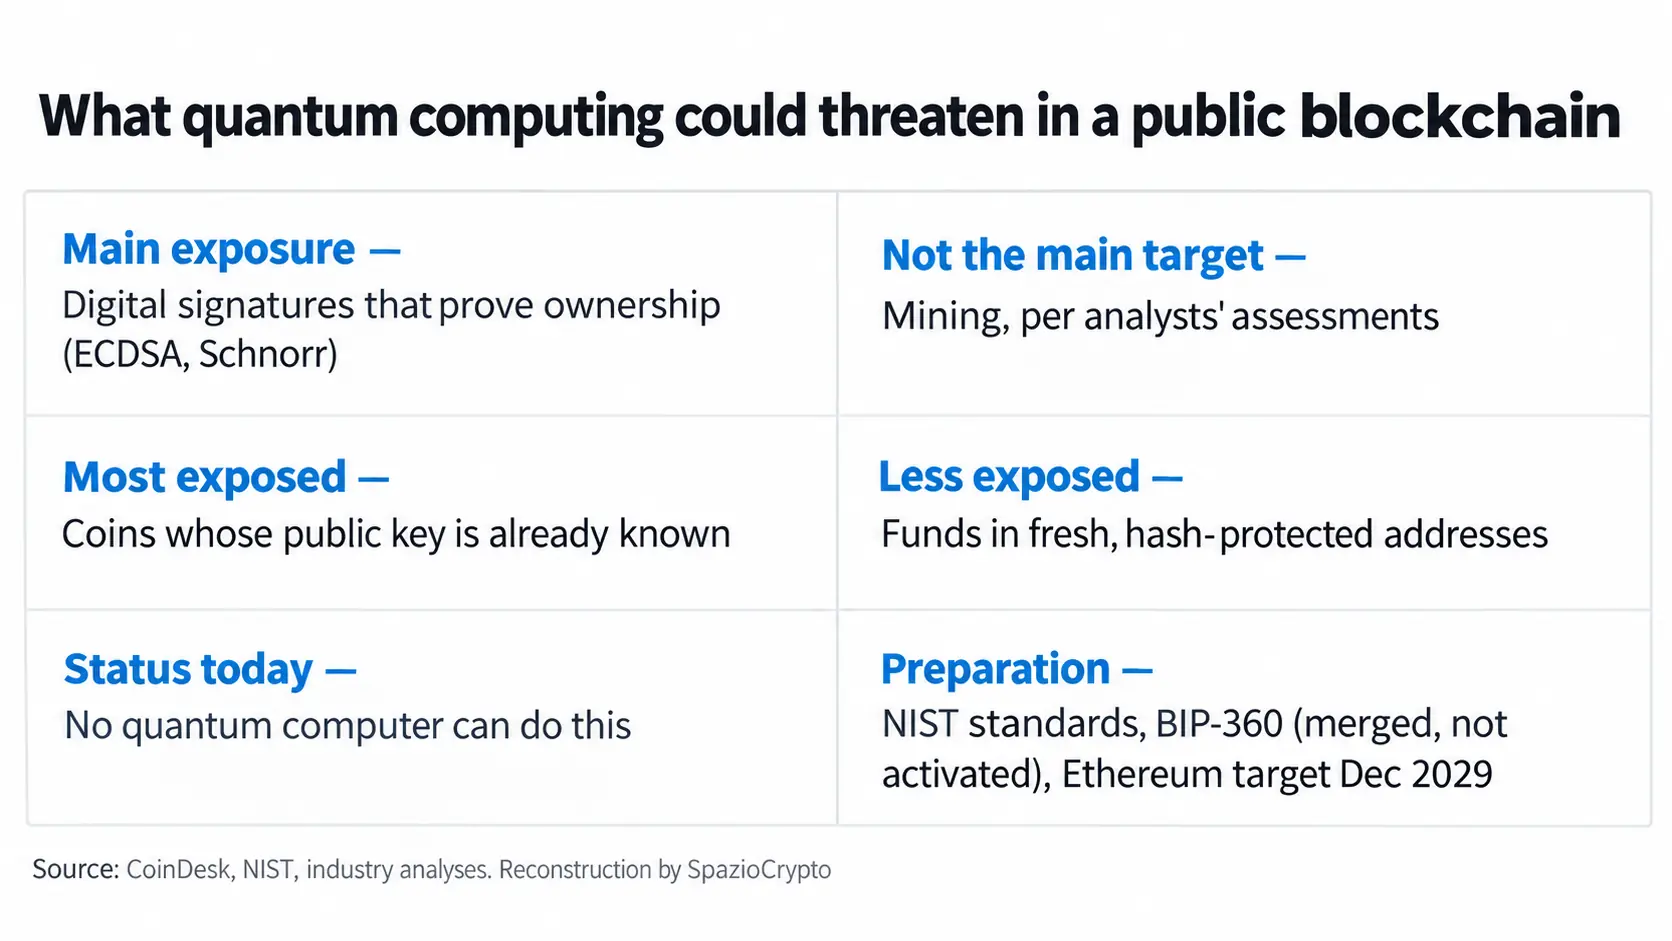
Die Bedrohung, so wie Fachleute sie beschreiben, liegt nicht darin, dass ein Quantencomputer das Mining angreift. Gefährdet sind vielmehr die digitalen Signaturen, die Eigentumsrechte an Guthaben belegen: bei Bitcoin die elliptischen Kurvenverfahren ECDSA und Schnorr, bei Ethereum vergleichbare Schemata. Besonders exponiert sind Coins, deren öffentlicher Schlüssel bereits bekannt ist. Kein heute existierender Quantencomputer ist zu einem solchen Angriff in der Lage. Die Schätzungen darüber, wann dies möglich werden könnte, gehen weit auseinander.
 Banca d'Italia
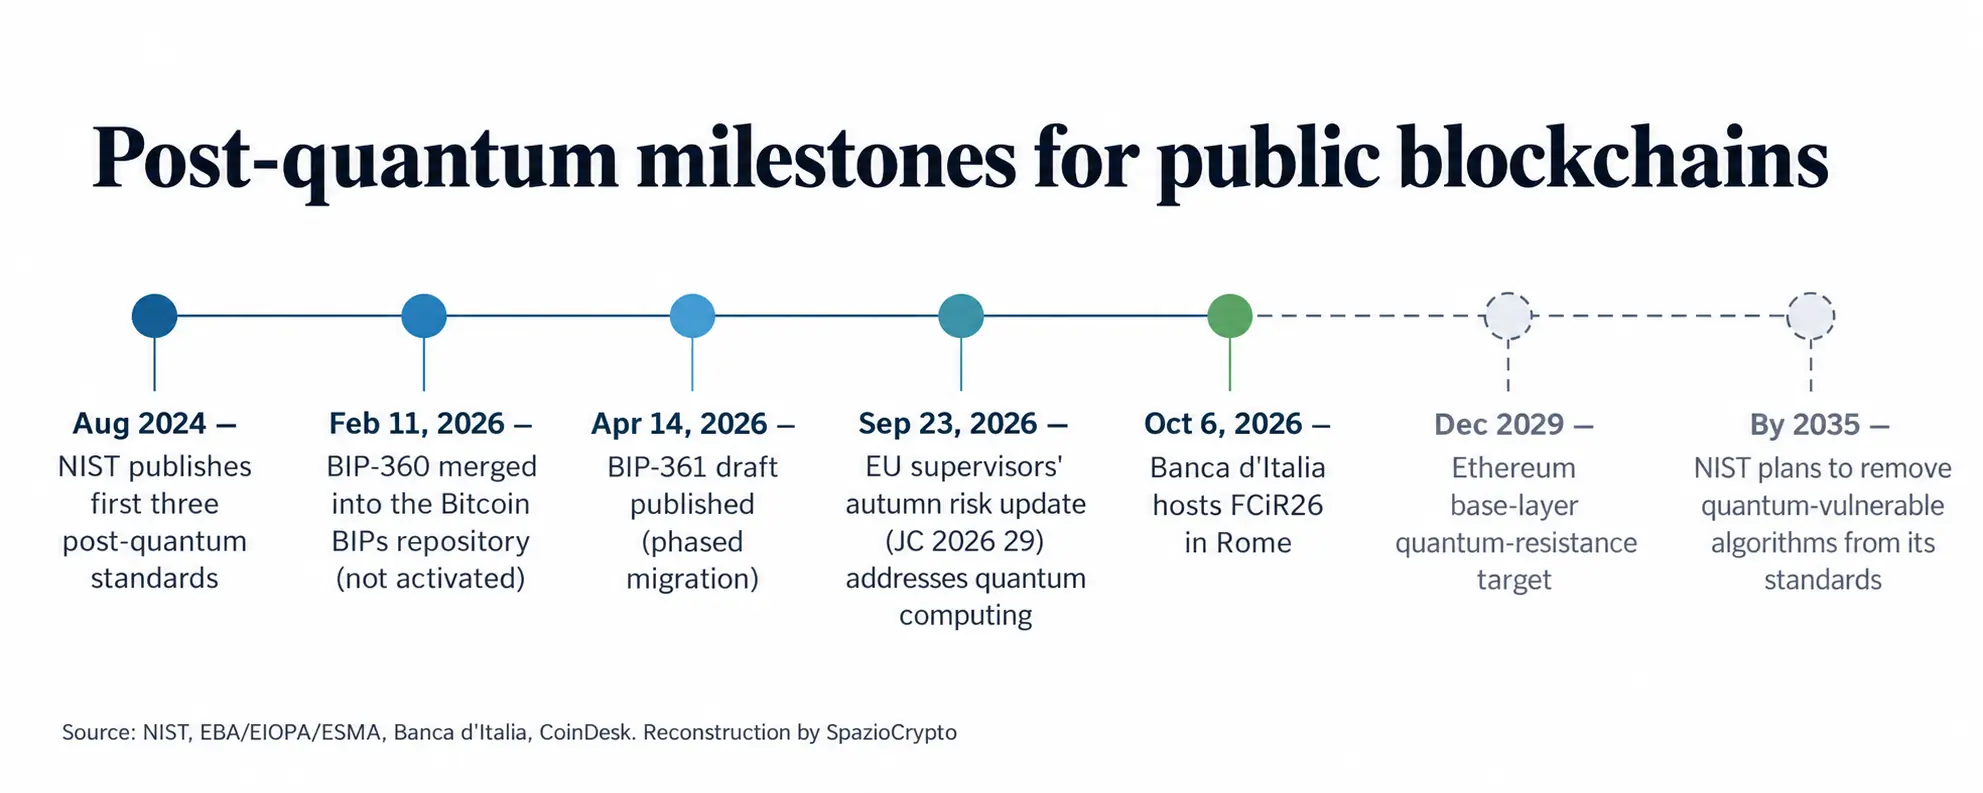
Im August 2024 veröffentlichte das NIST laut eigener Pressemitteilung die ersten drei Post-Quanten-Kryptografiestandards. Im Rahmen seines Migrationsplans sollen quantenanfällige Algorithmen bis 2035 aus den NIST-Standards entfernt werden. Hochrisikosysteme deutlich früher umgestellt werden müssen. Auf Protokollebene existiert für Bitcoin der Vorschlag BIP-360, der am 11. Februar 2026 in das offizielle BIP-Repository aufgenommen wurde, aber noch nicht aktiviert ist. Er führt einen quantenresistenten Output-Typ ein, während der Entwurf BIP-361, veröffentlicht am 14. April, skizziert eine schrittweise Migration weg von den heutigen Signaturschemata. Einen netzwerkweiten Stichtag gibt es für Bitcoin nicht. Ethereum hat laut CoinDesk Dezember 2029 als Zieldatum genannt, um die Basisschicht quantensicher zu machen. CoinDesk betont dabei ausdrücklich: Daraus folgt nicht, dass bis 2029 ein Quantencomputer erwartet wird, der Bitcoin oder Ether entwenden kann. Die Migration bereits exponierter Wallets und Schlüssel könnte Jahre in Anspruch nehmen.
Der europäische Rahmen: der Bericht der Aufsichtsbehörden
Das Thema hat inzwischen auch Eingang in offizielle Aufsichtsdokumente gefunden. Am 23. September veröffentlichten die drei europäischen Finanzaufsichtsbehörden EBA, EIOPA und ESMA das Herbst-Update zu Risiken und Schwachstellen im Finanzsystem der EU (Dokument JC 2026 29). Aus demselben Bericht stammt auch die Warnung vor der Abhängigkeit von digitalen Anbietern außerhalb der EU, über die wir bereits berichtet haben. Im Abschnitt zu Cyberrisiken, KI-Modellen und Quantencomputing halten die Behörden fest, dass Quantencomputing zwar Chancen bietet, die potenziellen Bedrohungen aber frühzeitige Eingriffe in bestehende Systeme rechtfertigen. CoinDesk zufolge warnt der Bericht, dass ein fortgeschrittener Quantencomputer weit verbreitete kryptografische Systeme zum Schutz von Kommunikation, Transaktionen, Datenbanken und Blockchains gefährden könnte. Die Bedrohungen könnten sich demnach bereits vor einem nennenswerten kommerziellen Einsatz solcher Rechner materialisieren.
[GRAFIK 2, siehe Hinweis unten]
FCiR26 im Überblick
Was bestätigt ist und was nicht. Quelle: Banca d'Italia, 30. September 2026
- Bestätigt: Konferenz am 6. Oktober, Banca d'Italia gemeinsam mit De Cifris; Themen: Post-Quanten-Kryptografie, Quantenrisiken für öffentliche Blockchains, Datenschutz im öffentlichen Sektor.
- Nicht bestätigt: Programm, Referenten und Materialien lagen zum Redaktionsschluss noch nicht vor.
- Nicht zutreffend: eine offizielle Positionierung der Zentralbank zu Bitcoin oder Kryptoassets.
Die größere Einordnung
Das Quantenrisiko hat sich binnen weniger Monate von Entwicklerforen in die Risikolisten der Aufsichtsbehörden und die Arbeitspläne der Standardisierungsgremien vorgearbeitet. Nun findet es auch Platz auf einer Konferenz, die von einer Zentralbank ausgerichtet wird. Dass die Banca d'Italia das Thema gemeinsam mit einer wissenschaftlichen Vereinigung auf die Agenda setzt, zeigt, wie die Institution Technologie betrachtet: zunächst als Forschungsgegenstand, erst danach als Regulierungsaufgabe.
Für Beobachter ergibt sich daraus eine zweiteilige Schlussfolgerung. Erstens gilt es, das Thema vom Zeitplan zu trennen: Kein heutiger Quantencomputer kann diese Signaturen brechen, und selbst die nächsten Zieldaten, etwa Ethereums Vorhaben für 2029 laut CoinDesk, betreffen Vorbereitung, keine unmittelbare Bedrohung. Zweitens verschiebt sich die Diskussion vom „Ob“ zum „Wie“: Mit bereits publizierten Standards des NIST, konkreten Vorschlägen wie BIP-360 und Aufsichtsbehörden, die das Thema explizit benennen, lautet die eigentliche Frage, wer wann migriert und zu welchem Preis, etwa in Form deutlich größerer Signaturen. Wir werden berichten, falls die Banca d'Italia im Laufe des Konferenztages Beiträge oder Materialien veröffentlicht.