Bitget hat die Schadensschätzung des Hacks vom 24. September auf 387,5 Millionen Dollar angehoben und einen schrittweisen Zeitplan für die Wiederöffnung der Auszahlungen ab dem 28. September veröffentlicht. Parallel dazu hat der Angreifer begonnen, rund 83 Millionen Dollar in gestohlenen XRP zu bewegen, was ein strukturelles Problem offenbart, das Ripple technisch nicht lösen kann. Dieser Bericht über den Bitget-Hack und die 387,5 Millionen Dollar beleuchtet gleichzeitig den Wiederherstellungsplan, den Auszahlungskalender und die Bewegungen der gestohlenen Vermögenswerte in Echtzeit.
Die drei wichtigsten Entwicklungen werden hier klar voneinander getrennt dargestellt, wobei zwischen offiziell Bestätigtem und weiterhin Ungewissem unterschieden wird, insbesondere beim Thema Täterattribution.
Schadenssumme steigt auf 387,5 Millionen Dollar
Laut Bitget erklärt sich die Erhöhung um rund 35,9 Millionen Dollar gegenüber der ursprünglichen Schätzung von 351,6 Millionen nicht durch einen neuen Diebstahl, sondern durch die nachträgliche Berücksichtigung von Transfers über Zcash und TRON, die bei der ersten Schadenserfassung des Vorfalls vom 24. September nicht einbezogen worden waren. Die Börse betont, es handle sich um eine vollständigere Rekonstruktion desselben Ereignisses, nicht um einen separaten Angriff.
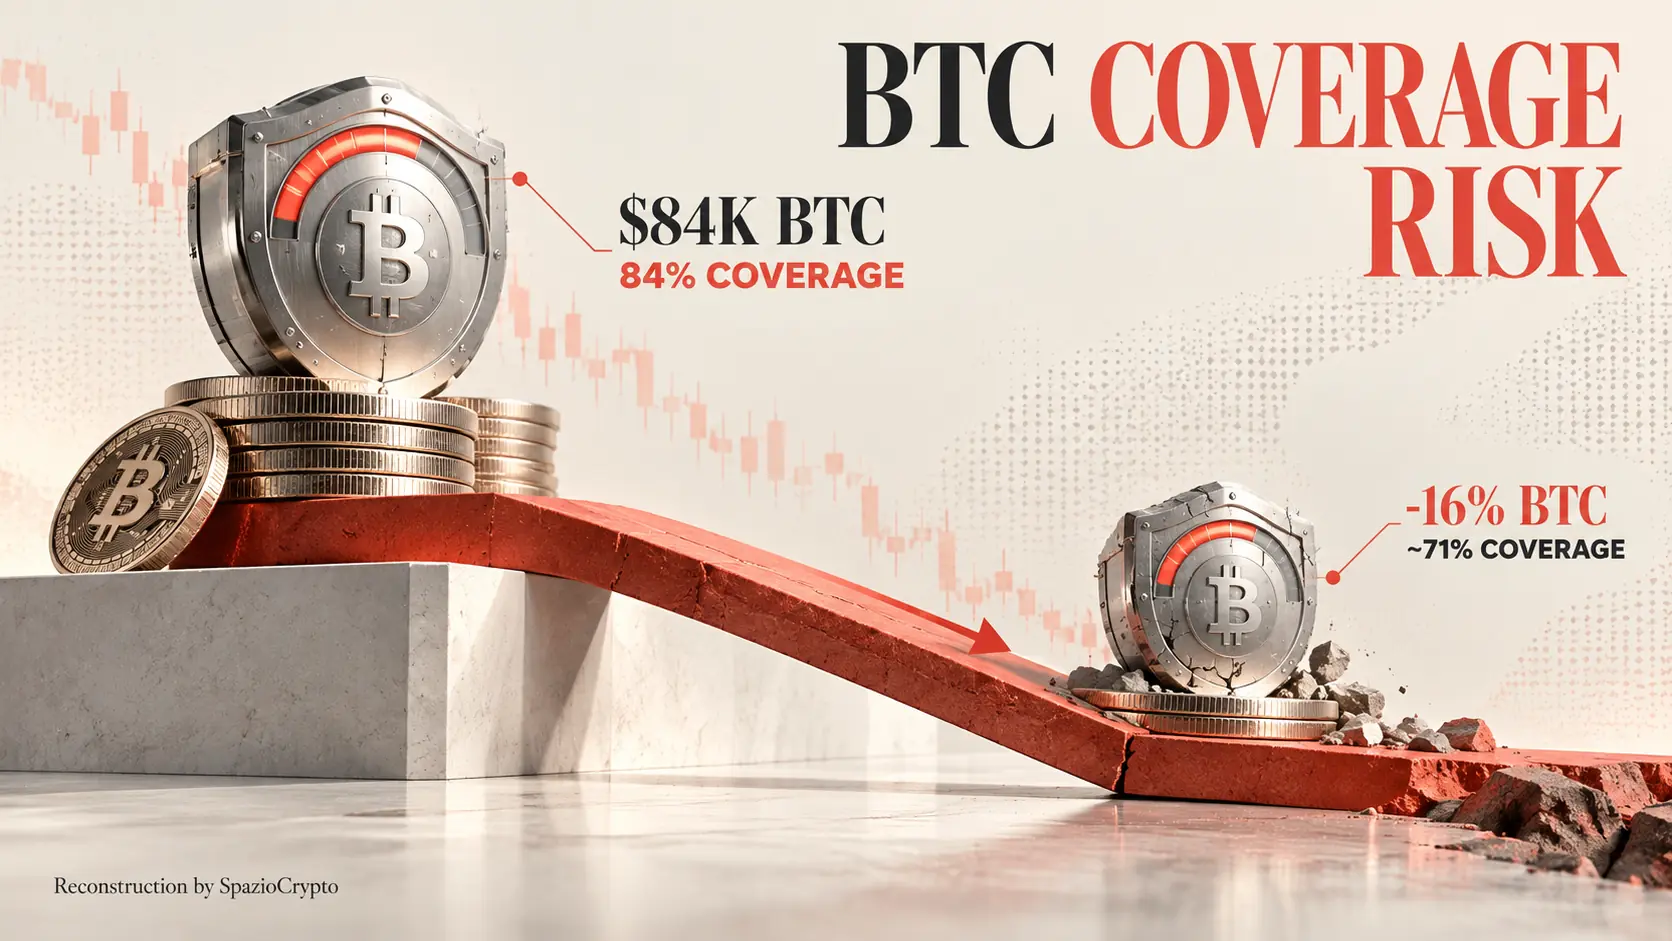
Im Rahmen der Schadensminimierung hat Bitget ein Belohnungsprogramm mit bis zu zehn Prozent des zurückerlangten Betrags aufgelegt, das zu gleichen Teilen auf Beiträge zur Sperrung und zur tatsächlichen Rückführung der Tätergelder aufgeteilt wird. Das Programm steht anderen Börsen, Sicherheitsforschern und On-Chain-Ermittlern offen. Circle und Tether haben laut Angaben der Börse in Abstimmung mit Bitget rund 320.000 Dollar in Stablecoins gesperrt, die mit der Täteradresse in Verbindung stehen. Diese Summe ist gemessen am Gesamtschaden jedoch verschwindend gering.
Zeitplan für die Auszahlungen
Bitget hat einen präzisen Stufenplan für die schrittweise Wiederöffnung der Auszahlungen veröffentlicht, der die Liquidität sichern und plötzliche Netzwerkbelastungen vermeiden soll. Bitcoin-Auszahlungen starten am 28. September um 08:00 Uhr UTC, Ether-Auszahlungen folgen am Folgetag, USDT-Auszahlungen auf verschiedenen unterstützten Netzwerken am 30. September. Alle übrigen Vermögenswerte, darunter noch rückholbare XRP, sowie die verbleibenden Dienste sollen bis spätestens 2. Oktober freigegeben werden. CEO Gracy Chen wird außerdem dreißig Minuten vor der Wiederöffnung der Bitcoin-Auszahlungen eine öffentliche Fragerunde abhalten, um die Community direkt über den Stand der Ermittlungen zu informieren.
Bitget gibt an, die vom Angreifer ausgenutzte Schwachstelle identifiziert und bereits behoben zu haben. Wie das Unternehmen in den vergangenen Tagen mitgeteilt hatte, habe der Angriff ein Backend-System der Infrastruktur kompromittiert, sodass betrügerische Transfers als autorisiert erschienen, ohne dass private Schlüssel abgegriffen wurden. Zur Täterattribution erklärte CEO Gracy Chen, IP-Adressen gefunden zu haben, die mit VPN-Diensten übereinstimmen, die in der Vergangenheit von einer nordkoreanischen Hackergruppe genutzt wurden. Dies bleibt jedoch ein vom Unternehmen selbst geäußerter Verdacht, keine unabhängig bestätigte Zuschreibung. Die Ermittlungen sind formell weiterhin offen.
Auszahlungskalender
Schrittweise Freigabe, Asset für Asset. Quelle: Bitget, 26. September 2026
- 28. September, 08:00 Uhr UTC: Bitcoin-Auszahlungen werden freigegeben.
- 29. bis 30. September: Ether und USDT auf mehreren Netzwerken folgen.
- Bis 2. Oktober: alle übrigen Vermögenswerte und Dienste werden freigegeben.
Warum Ripple gestohlene XRP nicht einfrieren kann
Der technisch aufschlussreichste Aspekt des Vorfalls betrifft die Bewegung von rund 83 Millionen Dollar in gestohlenen XRP. Laut On-Chain-Daten hat der Angreifer Gelder aus drei der fünf ursprünglichen Wallets verschoben, während rund 75 Millionen Dollar in XRP noch in den ursprünglichen Adressen verbleiben. Der entscheidende Punkt ist struktureller Natur: Während ein zentralisierter Stablecoin-Emittent wie Circle oder Tether die von ihm selbst emittierten Token auf Anfrage direkt sperren kann, sieht das XRP-Ledger-Protokoll keinen Mechanismus vor, der Ripple erlauben würde, native XRP in einem vom Angreifer kontrollierten Wallet einseitig einzufrieren. Börsen können Konten, die solche XRP nach einer Einzahlung erhalten, einschränken, aber solange die Gelder im ursprünglichen Wallet verbleiben, gibt es keine Möglichkeit, ihre Verfügbarkeit zu blockieren.
Entsprechendes gilt aus strukturell ähnlichen Gründen für die über 63.000 gestohlenen Ether im Gegenwert von rund 183 Millionen Dollar: Da es sich um einen nativen Blockchain-Asset von Ethereum handelt und nicht um einen von einem Unternehmen emittierten Stablecoin, hat kein Emittent die Befugnis, ihn einzufrieren. Dieser Vergleich klärt eine häufig missverstandene Unterscheidung: Manche digitalen Vermögenswerte besitzen einen von einem Emittenten kontrollierten Notausschalter, andere sind konstruktionsbedingt nicht mit einem solchen ausgestattet, unabhängig davon, wie gravierend der Vorfall ist.
Verstecktes Risiko im Schutzfonds
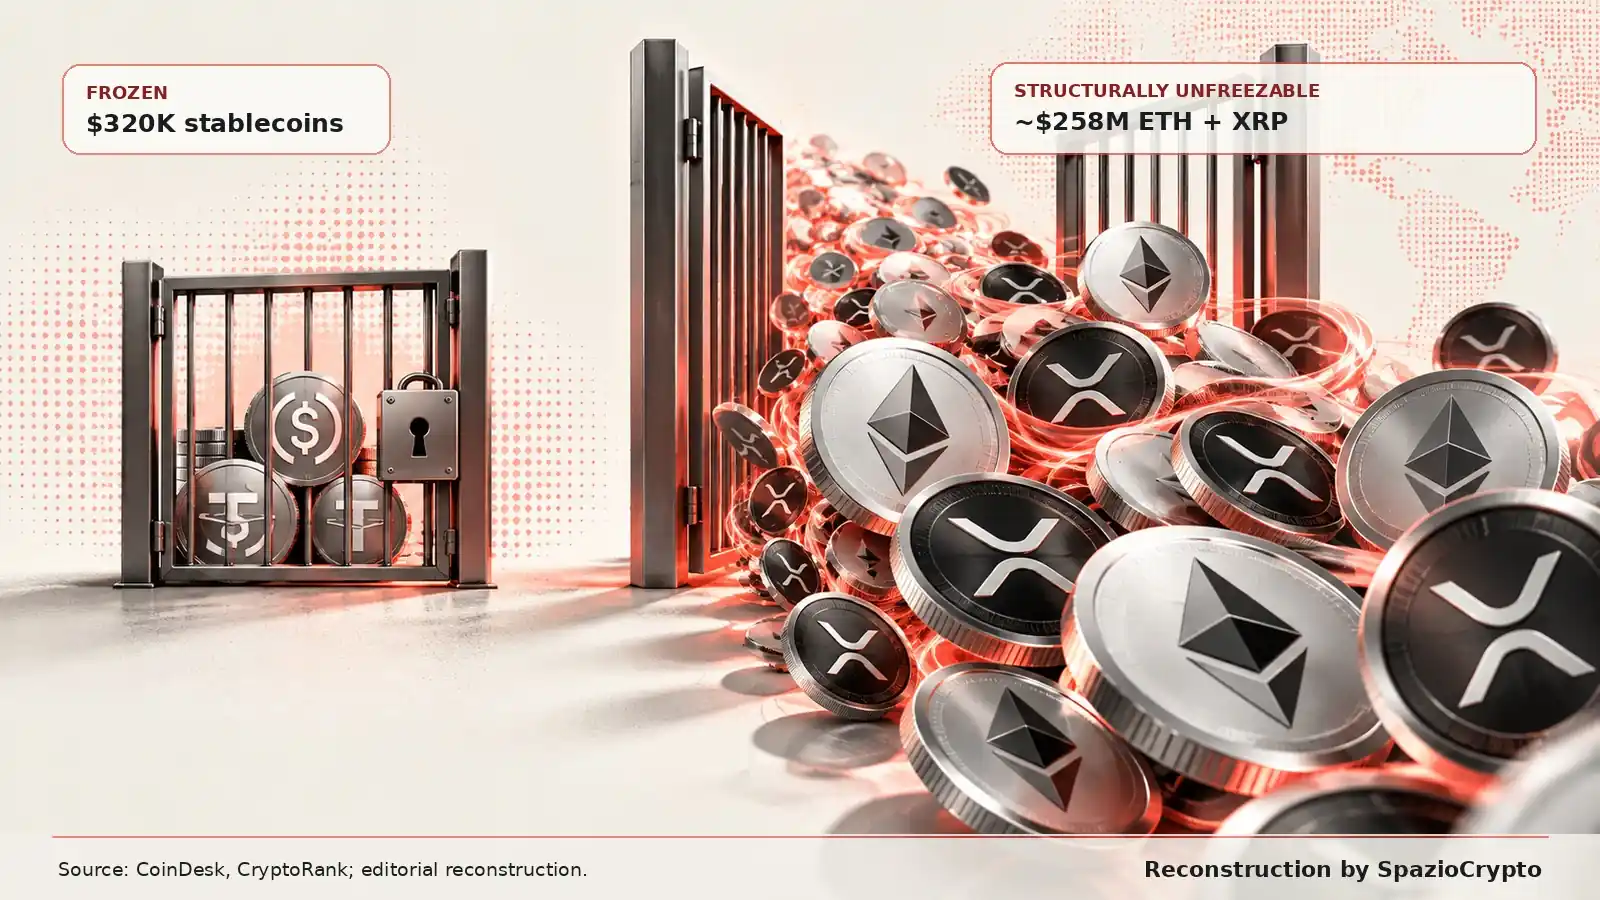
Ein weniger beachtetes Detail betrifft die Zusammensetzung des Fonds, mit dem Bitget Nutzererstattungen absichert. Der 2022 eingerichtete Fonds besteht nach Angaben des Unternehmens aus 5.500 Bitcoin und ist damit vollständig in einem einzigen volatilen Asset denominiert, ohne Diversifikation in stabilere Währungen. Auf Basis des Bitcoin-Kurses vom 26. September von rund 84.000 Dollar hatte der Fonds laut CoinGecko-Daten einen Wert von etwa 464 Millionen Dollar, was 84 Prozent der erklärten Schadensumme entspricht. Da der Fonds in Bitcoin denominiert ist, schwankt seine Deckungskraft direkt mit dem Bitcoin-Preis: Ein Rückgang von rund 16 Prozent gegenüber dem Wert vom 26. September würde den Fonds unter die Schwelle bringen, die zur vollständigen Abdeckung des erklärten Schadens erforderlich ist. Dieses Risiko besteht unabhängig vom Hackerangriff selbst und ist davon klar zu trennen.
Das größere Bild
Dieser Vorfall zeigt, wie die Bewältigung eines Angriffs dieser Größenordnung auf mehreren Ebenen gleichzeitig verläuft, nicht als geordnete Abfolge getrennter Phasen. Während die Börse einen Wiederherstellungszeitplan kommuniziert und Nutzer über die finanzielle Absicherung beruhigt, bewegt der Angreifer die gestohlenen Gelder weiter in Echtzeit auf der Blockchain, und die Sicherheits-Community stößt dabei an strukturelle Grenzen mancher Protokolle bei der Sperrung gestohlener Mittel. Ein Thema, das auch beim Vergleich der verschiedenen Wallet-Typen und ihrer jeweiligen Risikoprofile relevant ist.
Für Beobachter ist die Lektion zweigeteilt. Auf der einen Seite bietet die operative Transparenz von Bitget, mit präzisen Zeitplänen und regelmäßigen Updates zur tatsächlichen Schadenshöhe, ein Krisenmanagementmodell, das Anerkennung verdient, besonders im Vergleich zu früheren Vorfällen, bei denen Informationen fragmentierter eintrafen, wie etwa beim jüngsten Angriff auf Fogo. Auf der anderen Seite erinnert das Detail über den vollständig in Bitcoin denominierten Schutzfonds daran, dass auch Sicherheitsmaßnahmen eigene Risiken tragen können, die oft weniger sichtbar sind als das ursprüngliche Problem, aber keineswegs vernachlässigt werden sollten. SpazioCrypto wird sowohl die Ermittlungen zur Täterattribution als auch den weiteren Verbleib der noch auf der Blockchain bewegten Vermögenswerte weiter beobachten.