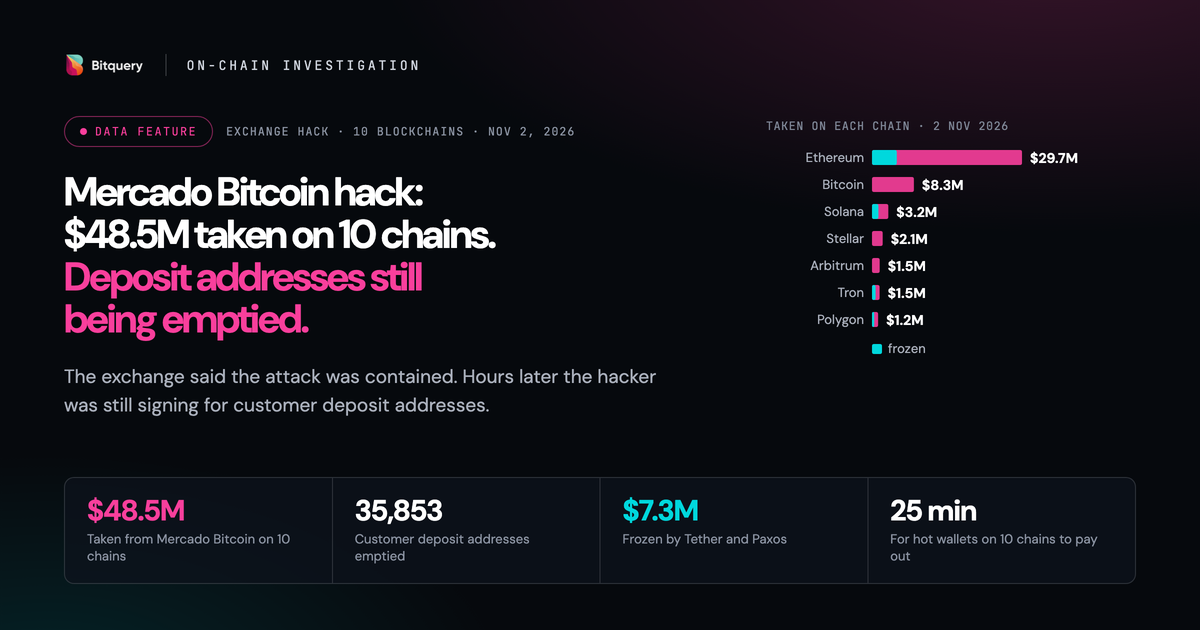
In knapp 25 Minuten, in der Nacht vom 1. auf den 2. November, schickten die operativen Wallets von Mercado Bitcoin Gelder an eine unbekannte Adresse auf zehn verschiedenen Netzwerken. Der Angriff auf Mercado Bitcoin, Brasiliens größte Krypto-Handelsplattform, wurde vom Exchange noch am selben Morgen bestätigt: Ein- und Auszahlungen sind ausgesetzt, das Unternehmen erklärt, Kundendaten seien nicht kompromittiert worden, und nannte keine konkrete Schadenssumme. Externe Schätzungen reichen von über 40 Millionen Dollar laut Hypernative bis zu 48,5 Millionen Dollar laut Bitquery. Beide Zahlen stammen von Dritten und wurden vom Exchange nicht bestätigt.
 Gaurav Agarwal
Die Grundlage dieses Artikels bilden die On-Chain-Untersuchung von Bitquery, die Analyse von Arkham sowie Berichte von The Record, Cointelegraph und Bitcoin Magazine. Für offizielle Mitteilungen von Mercado Bitcoin stützen wir uns auf InfoMoney, CNN Brasil und Exame; die regulatorischen Rahmenbedingungen der Banco Central rekonstruieren wir anhand von Capital Aberto. Die X-Posts von MB und ein Bloomberg-Artikel ließen sich mit unseren Tools nicht öffnen: Wir zitieren sie über die Medien, die darüber berichtet haben. Die Ereignisse werden in chronologischer Reihenfolge mit Uhrzeiten in UTC dargestellt.
Phase 1: Vorbereitung und Abfluss der Gelder
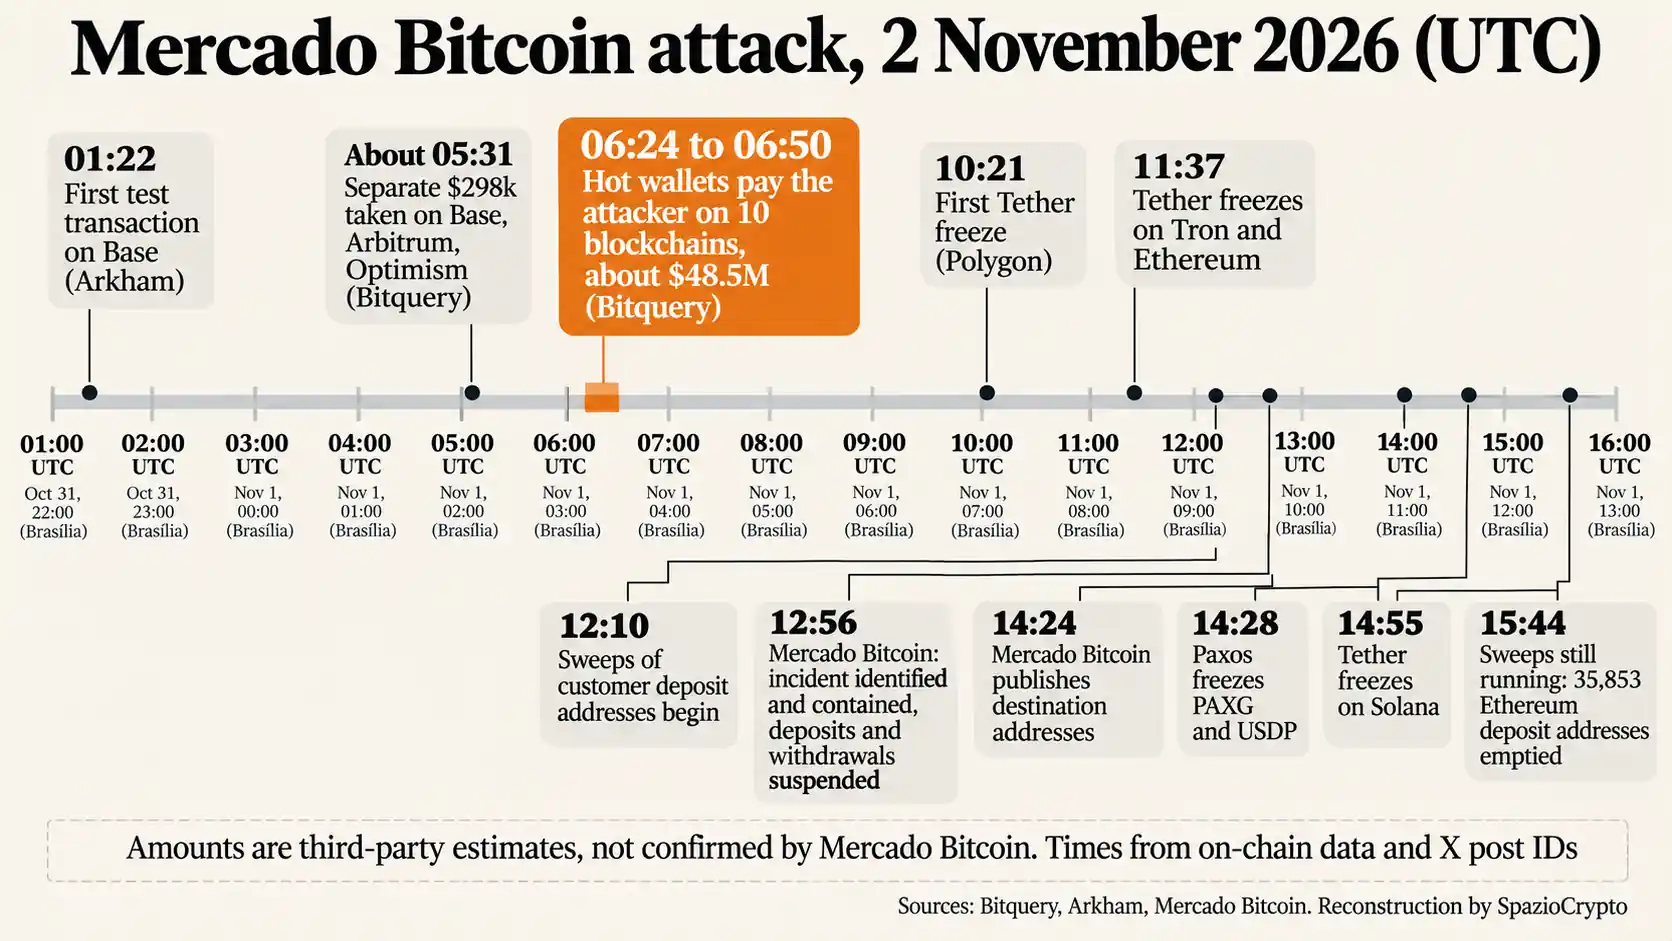
Laut Arkham führte der Angreifer um 01:22 UTC eine erste Testtransaktion auf Base durch. Dickson Wu von CertiK, zitiert von Cointelegraph, berichtet, der Angreifer habe etwa vier Stunden lang acht kleinere Netzwerke ausgekundschaftet, darunter Base, Optimism und Arbitrum. Bitquery ordnet diesen Netzwerken eine separate Entnahme von rund 298.000 Dollar zu, die 53 Minuten vor dem ersten Abfluss aus Mercado Bitcoin begann.
 Arkham
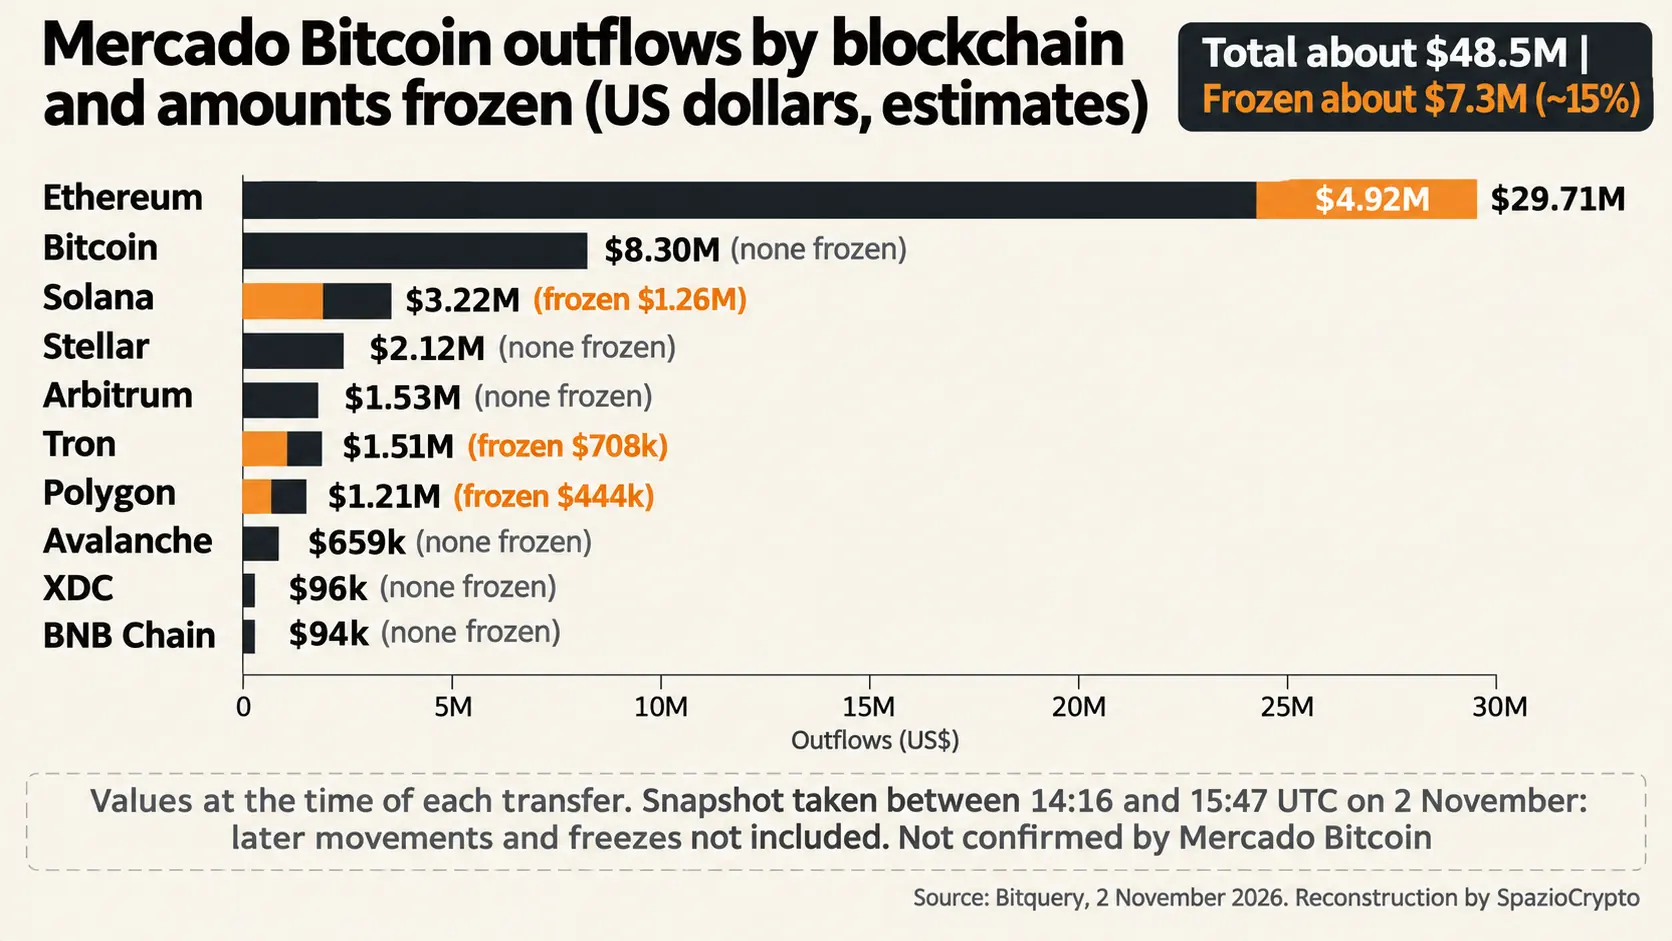
Die Hauptphase des Angriffs verlief laut Bitquery zwischen 06:24 und 06:50 UTC, also zwischen 3:24 und 3:50 Uhr Ortszeit Brasília. In diesen 25 Minuten überwiesen die Hot Wallets des Exchange, die für die Abwicklung von Auszahlungen mit dem Netzwerk verbunden sind, Gelder an den Angreifer auf zehn Blockchains. Auf Ethereum wurden 2.852 ETH zusammen mit USDT, USDC und rund 185 weiteren Token im Wert von 29,7 Millionen Dollar abgezogen; auf Bitcoin waren es 106,07 BTC, davon 104,43 in einer einzigen Transaktion, für insgesamt 8,3 Millionen Dollar. Der Rest verteilte sich auf Solana, Stellar, Arbitrum, Tron, Polygon, Avalanche, XDC und BNB Chain. Die Transaktionen waren laut den von Cointelegraph zitierten Sicherheitsunternehmen reguläre signierte Transfers, kein Exploit eines Smart Contracts.
Phase 2: Einfrierungen durch die Stablecoin-Emittenten
Die erste Reaktion kam nicht vom Exchange selbst, sondern von den Stablecoin-Emittenten. Laut der Chronologie von Bitquery fror Tether USDT0 auf Polygon um 10:21 UTC ein, anschließend USDT auf Tron und Ethereum um 11:37 UTC, auf Solana um 14:55 UTC und die Stablecoin USAT um 15:42 UTC. Paolo Ardoino, Chief Executive Officer von Tether, sprach von mehr als 4,5 Millionen eingefrorenen USDT, eine Zahl, die The Record und CNN Brasil übernahmen. Paxos fror PAXG und USDP um 14:28 UTC ein.
Die Gesamtzahlen hängen vom Auswertungszeitpunkt ab. Bitquery zählte rund 7,3 Millionen Dollar eingefroren, also 15 Prozent des Gesamtvolumens: 5,9 Millionen von Tether und 1,5 Millionen von Paxos. Circle hatte zum letzten Prüfzeitpunkt offenbar nichts blockiert, sodass rund 4,3 Millionen Dollar in USDC und EURC weiterhin frei beweglich waren. Cointelegraph meldete um 16:42 UTC 6,2 Millionen von Tether und Circle gemeinsam eingefroren. Die Fähigkeit, Gelder einzufrieren, ist einer der wesentlichen praktischen Unterschiede zwischen den Emittenten, wie unser Vergleich von USDT und USDC zeigt. Tether hatte laut Cointelegraph und Bitcoin Magazine im Juli 20 Millionen Dollar in Mercado Bitcoin investiert.
Phase 3: Kommunikation und Einzahlungsadressen
Konkret: der erste X-Post von Mercado Bitcoin erschien um 12:56 UTC, also 9:56 Uhr Ortszeit Brasília. Laut dem von InfoMoney zitierten Text erklärte der Exchange, er habe „schnell einen Vorfall in einem seiner Systeme identifiziert und eingedämmt“, es seien keine Kundendaten betroffen, und Ein- sowie Auszahlungen seien vorsorglich gesperrt worden. Um 14:24 UTC folgte ein zweiter Post mit den Zieladressen auf Bitcoin, Ethereum-kompatiblen Netzwerken, Solana, Stellar und Tron, um das Tracing zu ermöglichen. CNN Brasil berichtet, die Teams des Exchange koordinierten die Maßnahmen „mit den zuständigen Behörden“, ohne diese namentlich zu nennen.
Der heikelste Punkt betrifft die Einzahlungsadressen, die einzelnen Kunden zugewiesen sind. Laut Bitquery begann der Angreifer ab 12:10 UTC, diese zu leeren, und tat dies um 15:44 UTC noch immer: 35.853 Adressen auf Ethereum für rund 261.000 Dollar sowie 53 Adressen auf Bitcoin. Bitquery schließt daraus, dass der Angreifer für jede Einzahlungsadresse signieren konnte, da diese in der Regel von einem einzigen Hauptschlüssel abgeleitet werden. Das ist eine Schlussfolgerung, kein On-Chain-Datenpunkt. Die von The Record zitierten Experten zweifeln auf dieser Grundlage an der Aussage, es habe keine Kundenschäden gegeben.
Phase 4: Verbleib der gestohlenen Gelder
Arkham zählte 287 Swaps aus den Wallets des Angreifers, mit denen kleinere Token verkauft wurden. Bitquery verzeichnet Transfers über die Bridges Mayan und Chainflip für rund 1,6 Millionen Dollar in ETH, während der Relay-Dienst zwei Aufträge ablehnte. Um 16:42 UTC waren laut Cointelegraph rund 20 Millionen Dollar bereits auf neue Wallets verschoben worden, während über 20 Millionen Dollar noch in den von MB gemeldeten Adressen lagen, darunter alle 106 BTC. Keine Quelle schreibt den Angriff einer bestimmten Gruppe zu. Wenn Gelder auf zehn Netzwerke verteilt werden, spielt auch auf welchem Netzwerk eine Stablecoin zirkuliert eine entscheidende Rolle, denn davon hängt ab, wer sie einfrieren kann.
Was „kein Kundenschaden“ bedeutet
Laut Bloomberg, zitiert von Bitcoin Magazine, hat MB erklärt, alle Verluste selbst zu tragen. Wer Krypto-Assets auf einer Plattform hält, besitzt keine eigenen Adressen, sondern eine Forderung gegenüber der Plattform. Deckt die Börse den Fehlbetrag ab, bleiben die Guthaben bilanziell intakt, auch wenn die Blockchain geleerte Adressen zeigt. Den Unterschied zwischen beiden Verwahrungsformen erklärt unser Leitfaden zu Self-Custody, Exchange und Wallets im Vergleich.
Kunden können ihre Gelder derzeit nicht bewegen, ein Wiedereröffnungsdatum steht nicht fest. Cointelegraph weist darauf hin, dass ein etwaiger Datenverlust eine Meldepflicht gegenüber der brasilianischen Datenschutzbehörde auslösen würde. MB hat angekündigt, Kunden ausschließlich über offizielle Kanäle zu informieren. Sich nur auf diese Kanäle zu verlassen ist zugleich der wirksamste Schutz vor Betrugsversuchen, die Exchanges und Behörden imitieren. Wer nach der Wiedereröffnung Gelder in eine eigene Wallet übertragen möchte, findet einen Einstieg in unserem Artikel zur Einrichtung einer Krypto-Wallet.
Der brasilianische Regulierungsrahmen
Der Angriff ereignete sich genau in der Woche, in der das neue Regelwerk des Banco Central in Kraft trat. Laut Capital Aberto gelten die Vorschriften für Anbieter von Krypto-Dienstleistungen seit dem 2. Februar. Am 30. Oktober lief die Frist für die erste Phase des Lizenzantrags ab, der Voraussetzung ist, um während des Prüfverfahrens weiter tätig zu sein. Exame berichtet, dass MB den Antrag fristgerecht eingereicht hat. Die Regeln verlangen eine Trennung von Eigen- und Kundenvermögen, Governance-Strukturen sowie IT-Sicherheitsanforderungen für die Schlüsselverwaltung; strengere Kapitalanforderungen folgen erst 2027. Aus den gesichteten Quellen geht hervor, dass der Banco Central sich bislang nicht öffentlich zum Angriff geäußert hat.
Der Angriff auf Mercado Bitcoin: Zusammenfassung
Was bestätigt ist, was nicht
- Bestätigt: Vorfall in einem MB-System in der Nacht des 2. November; Einzahlungen und Auszahlungen ausgesetzt; Zieladressen veröffentlicht; Sperrungen von Tether und Paxos on-chain registriert.
- Nicht bekannt: offizieller Schadensbetrag, betroffenes System, Verantwortliche, Wiedereröffnungsdatum. Die Schätzungen von 40 bis 48,5 Millionen US-Dollar stammen von Dritten.
- Zu beobachten: die Wiedereröffnung und die Abdeckung der Verluste, weiterhin exponierte Einzahlungsadressen sowie ein mögliches Eingreifen des Banco Central.
Der größere Zusammenhang
Vier Tage zuvor, am 29. Oktober, hatte Binance den nach bisherigen Erkenntnissen größten Krypto-Diebstahl erlitten, der je verzeichnet wurde. Laut Nextgov schätzt TRM Labs den Schaden auf 6,36 Milliarden US-Dollar; das FBI ordnet den Fall Nordkorea zu. Keine der gesichteten Quellen stellt eine Verbindung zwischen beiden Vorfällen her. Es ist unsere eigene Einschätzung, dass beide Fälle den Fokus von Smart Contracts hin zur operativen Sicherheit verschieben: Schlüsselverwaltung, Hot Wallets, interne Zugangsrechte. Wenn ein Angreifer reguläre Transaktionen signiert, hat die Blockchain schlicht nichts als verdächtig zu melden.
Die zweite Lektion betrifft jene, die Gelder stoppen können. In den ersten Stunden kam die wirksamste Verteidigung von den Stablecoin-Emittenten, allen voran Tether. Das unterstreicht Tethers Rolle zwischen Stabilität und Bedenken: im Angriffsfall nützlich, aber in wenigen Unternehmen konzentriert. Die entscheidenden Signale bleiben das Wiedereröffnungsdatum, ein offizieller Schadensbetrag und die Reaktion des Banco Central wenige Tage nach Ablauf der Zulassungsfrist.