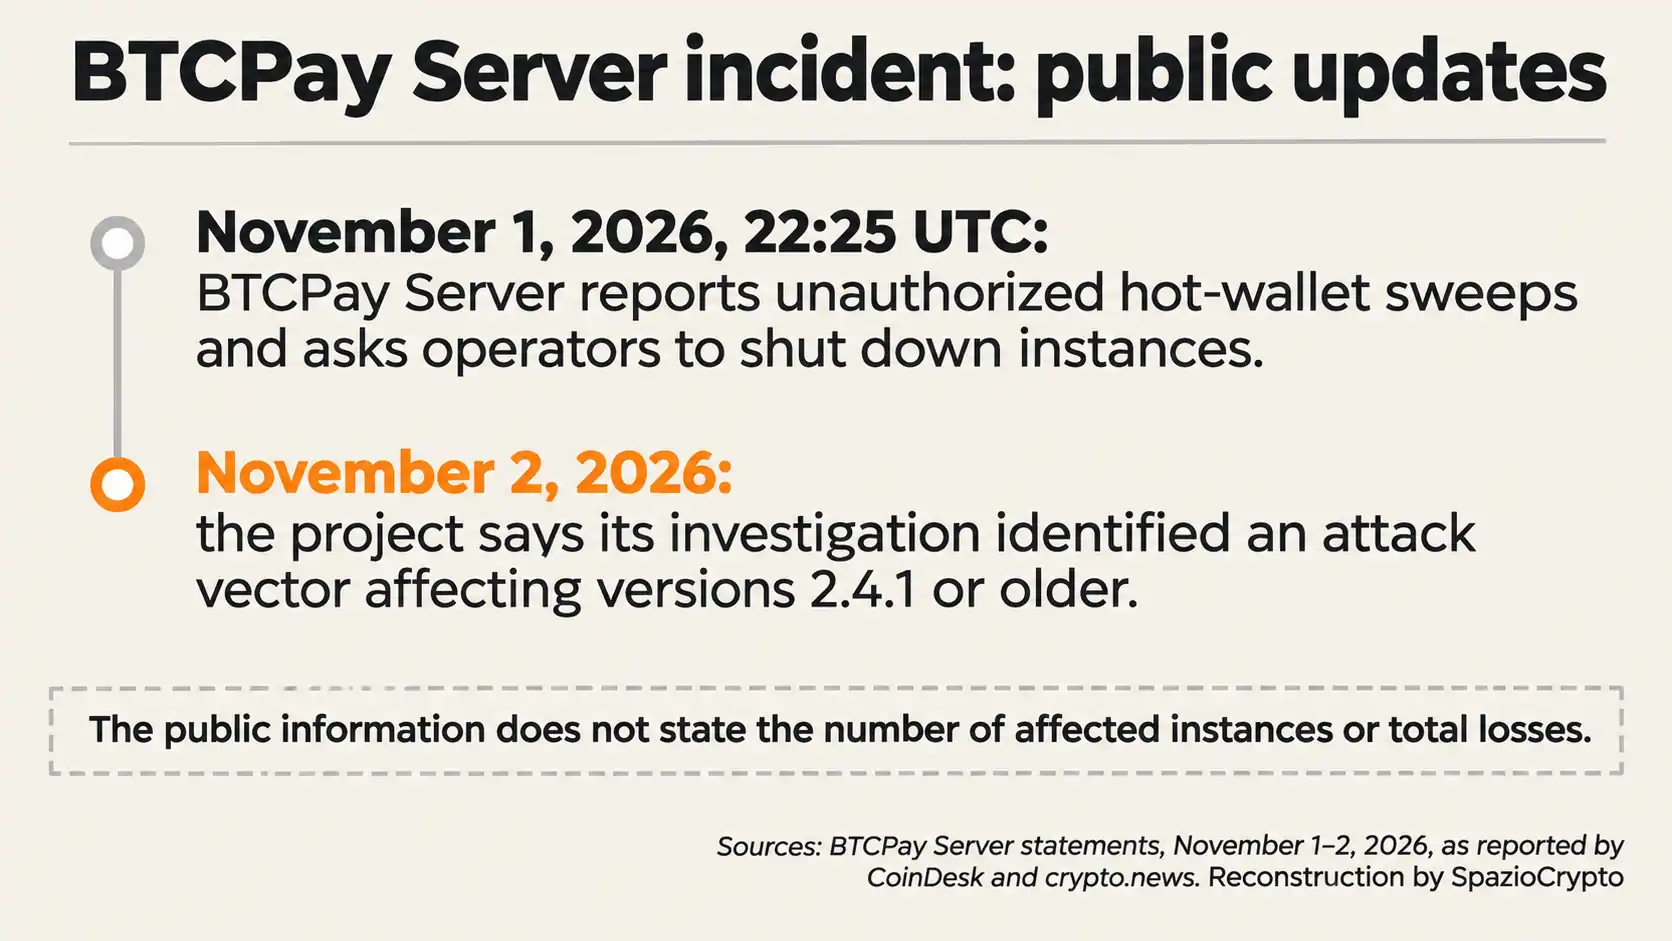
BTCPay Server hat Betreiber aufgefordert, ihre Instanzen zu stoppen, nachdem Meldungen über geleerte Hot Wallets durch unbefugte Angreifer eingegangen sind. Die Warnung wurde laut einem Post auf X am 1. November um 22:25 UTC veröffentlicht und enthielt den Befehl ./btcpay-down.sh, mit dem der Dienst während der laufenden Untersuchung gestoppt werden soll.
🚨 We are receiving reports of hot wallets on BTCPay Servers being swept by unauthorized attackers.
, BTCPay Server (@BtcpayServer) November 1, 2026
If you're running an instance, please shut it down (./btcpay-down.sh) until we complete the investigation.
Am 2. November veröffentlichte das Team ein erstes Update: Die Untersuchung habe einen Angriffsvektor identifiziert, der Versionen 2.4.1 und älter betrifft. Wie Crypto.news berichtete, lagen dem Projekt keine glaubwürdigen Meldungen über geleerte Hot Wallets auf Installationen vor, die auf Version 2.4.7 aktualisiert worden waren. Das ist ein vorläufiger Hinweis: Er klärt weder das technische Detail der Schwachstelle, noch belegt er, dass alle späteren Versionen sicher sind.
Was bisher bekannt ist
Nicolas Dorier, Gründer von BTCPay Server, erklärte, dass die Angreifer bei den untersuchten Vorfällen administrativen Zugang zu den betroffenen Servern erlangt hätten. Wie ihnen das gelungen ist, bleibt bislang ungeklärt. Das Projekt hat weder mitgeteilt, wie viele Betreiber betroffen sind, noch welcher Wert an Mitteln entwendet wurde.
Die ursprüngliche Warnung richtete sich an alle Betreiber und nannte weder anfällige Versionen noch einen Patch. Das spätere Update grenzt den Verdacht auf Versionen 2.4.1 und älter ein. Die technische Ursache und eine spezifische Fehlerkorrektur für diesen Vorfall stehen jedoch noch aus.
BTCPay Server ist eine quelloffene, selbst gehostete Software, mit der Händler und Dienste Bitcoin-Zahlungen akzeptieren können, ohne auf Drittanbieter angewiesen zu sein. In bestimmten Konfigurationen verwahrt ein Hot Wallet auf dem Server die Zugangsdaten, die zum Signieren von Transaktionen benötigt werden: Wird der Server kompromittiert, sind auch die damit verbundenen Geldmittel gefährdet. Wie Gelder verwahrt werden, hängt von der jeweiligen Konfiguration des Betreibers ab.
Der Vorfall betrifft demnach konkret jene Installationen und Wallets, zu denen Meldungen vorliegen. Öffentliche Informationen deuten nicht darauf hin, dass das Bitcoin-Netzwerk als solches oder alle BTCPay-Server-Instanzen kompromittiert wurden.
Noch offene Fragen
Die Untersuchung hat bislang weder die Anzahl der betroffenen Instanzen noch den Gesamtschaden oder den genauen Weg der Angreifer zum administrativen Zugriff ermittelt. Auch der genaue Umfang des Problems bezogen auf Versionen nach 2.4.1 erfordert weitere Angaben des Projekts.
Für Betreiber ist der konkreteste Anhaltspunkt derzeit die am 2. November kommunizierte Versionsangabe sowie die ursprüngliche Aufforderung, Instanzen während der Untersuchung zu stoppen. Offizielle Warnmeldungen und mögliche technische Details werden klären, wann und unter welchen Bedingungen die Server wieder in Betrieb genommen werden können. Wer BTCPay Server im produktiven Betrieb einsetzt, sollte die offiziellen Projektkanäle engmaschig beobachten und auf ein offizielles Freigabesignal warten, bevor Instanzen wieder hochgefahren werden.