Binance hat bestätigt, was On-Chain-Daten bereits seit Stunden angezeigt hatten: Ein Hackerangriff auf Binance zwischen dem Abend des 29. Oktober und der Nacht des 30. Oktober 2026 führte zu nicht autorisierten Abhebungen mit einem geschätzten Gesamtschaden von rund 6,3 Milliarden Dollar.
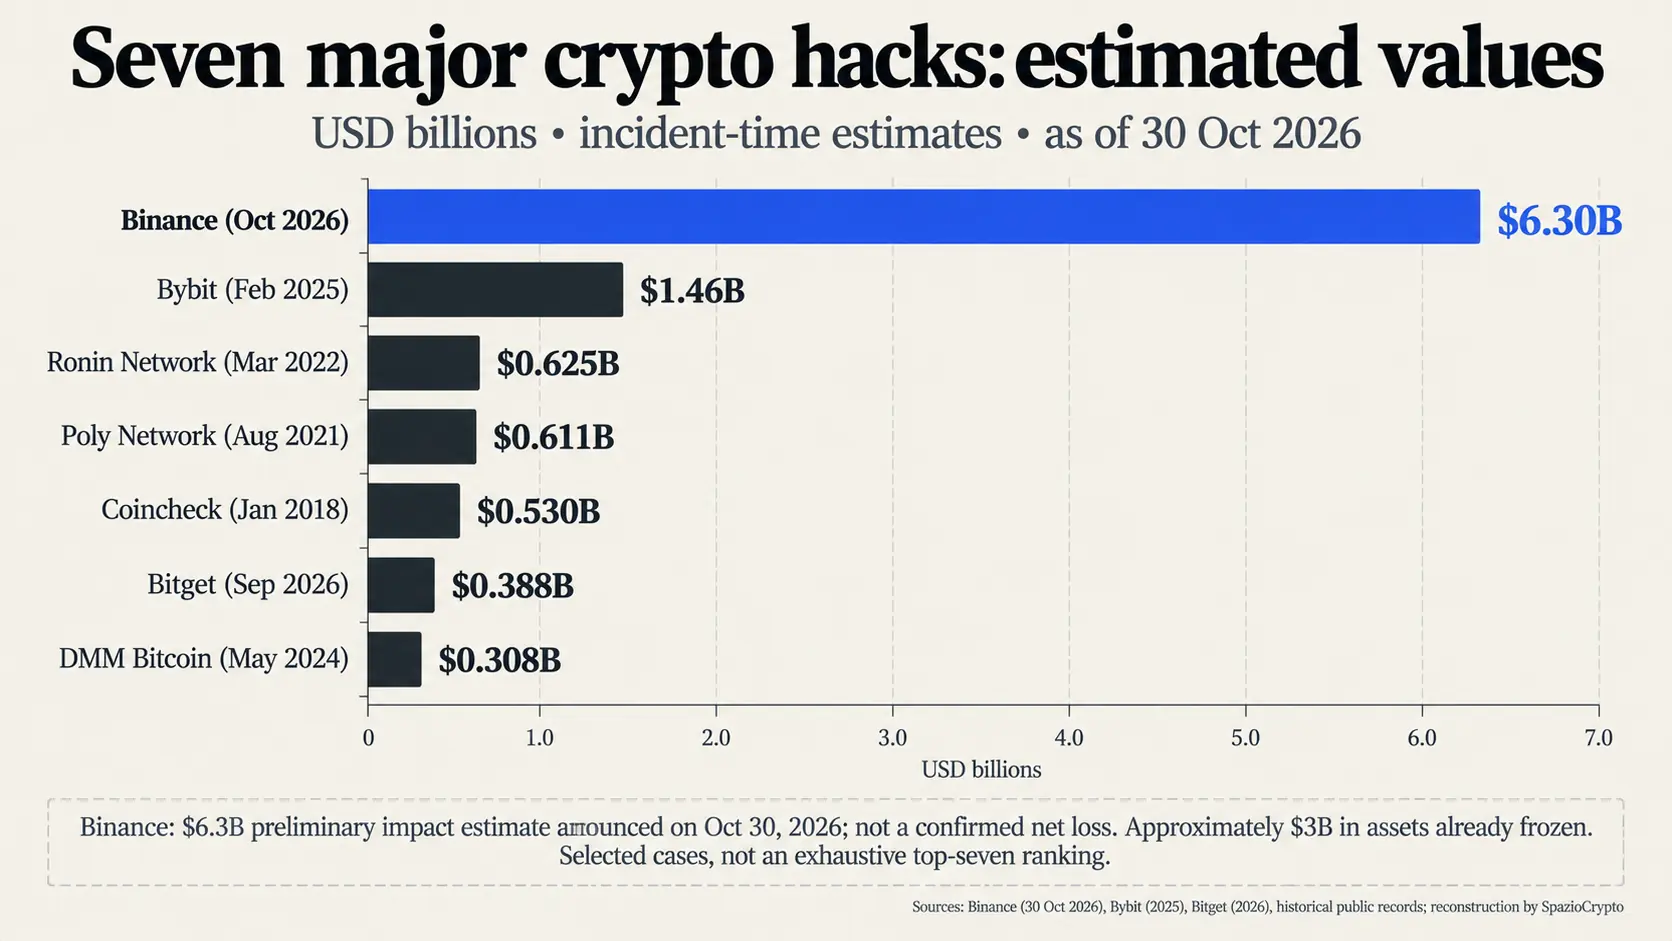
Die offizielle Bestätigung erfolgte durch eine Erklärung, die am 30. Oktober um 02:23 UTC veröffentlicht wurde. Die weltgrößte Kryptobörse nach Handelsvolumen erklärte darin, gemeinsam mit Blockchain-Partnern rund 3 Milliarden Dollar On-Chain eingefroren zu haben, Einzahlungen und Auszahlungen vorübergehend zu suspendieren und alle Verluste vollständig durch den SAFU-Fonds sowie eigene Unternehmensressourcen zu decken. Sollten sich die Zahlen im Verlauf der Untersuchung bestätigen, wäre dies der größte Diebstahl in der Geschichte der Kryptowährungen, mehr als viermal so hoch wie der Bybit-Hack vom Februar 2025.
User funds are safe!
, CZ 🔶 BNB (@cz_binance) October 29, 2026
It does look like a hack on Binance. Appreciate the quick freeze from Tether (~$971m) and Circle (~$823m).
I don't manage Binance (.com) anymore, but as a shareholder, I expect all user funds will be fully covered. https://t.co/oufpyNChxI
Was Binance im Kommuniqué vom 30. Oktober erklärt
Konkret: die Mitteilung des Binance-Teams ist knapp und sachlich gehalten. Laut der vorläufigen Untersuchung soll der Vorfall von dem kompromittierten Laptop eines DevOps-Ingenieurs ausgegangen sein, der einem Angreifer den Zugang zu einem Service-Container ermöglichte und nicht autorisierte Auszahlungstransaktionen auslöste. Binance betont, keinerlei Hinweise auf ein Leck der privaten Wallet-Schlüssel gefunden zu haben, und kündigt einen detaillierten technischen Post-Mortem-Bericht an, sobald alle Fakten verifiziert sind.
Tether froze more than 1.567B USDT related to a potential Binance exchange hack.
, Paolo Ardoino 🤖 (@paoloardoino) October 29, 2026
Protecting the industry and our partners is our main priority.
Stay safe everyone.
Der geschätzte Gesamtschaden beläuft sich laut Binance auf rund 6,3 Milliarden Dollar. Das Unternehmen erklärt, dass davon bereits etwa 3 Milliarden Dollar On-Chain eingefroren wurden und nach Abschluss der Bereinigung ein aktualisierter Proof of Reserves veröffentlicht wird. Als Sofortmaßnahmen wurden drei Schritte eingeleitet: die vorübergehende Sperrung von Einzahlungen und Auszahlungen während der Sicherheitsprüfungen, der Widerruf der Autorisierung der betroffenen Adresse sowie die Einbindung von Strafverfolgungsbehörden und Blockchain-Intelligence-Partnern zur Rückverfolgung und Wiederherstellung der Mittel. Die primäre Quelle ist das Security Incident Update, das Binance am 30. Oktober 2026 veröffentlicht hat.
Chronologie der Nacht: Von Wallet Binance 14 bis zum Einfrieren
Die von Sicherheitsunternehmen und On-Chain-Ermittlern rekonstruierte Abfolge beginnt am Abend des 29. Oktober, als Blockchain-Analysten ungewöhnliche Abflüsse aus Hot Wallets entdeckten, die als Binance-Adressen gekennzeichnet waren, insbesondere als Binance 14 und Binance 16. Laut der forensischen Analyse von Blockaid flossen aus diesen Adressen rund 1,6 Milliarden Dollar in USDT, etwa 800 Millionen Dollar in USDC, hunderte Millionen in ETH sowie UNI, LINK, RLUSD und zahlreiche kleinere Token ab. Mehrere Rekonstruktionen deuten darauf hin, dass der Großteil der Mittel in etwa zwanzig Minuten bewegt und auf rund zehn Blockchains verteilt wurde.
User funds are safe.
, Yi He (@heyibinance) October 30, 2026
Binance will cover all hacking losses.
Deposits and withdrawals are temporarily suspended while our team conducts security checks, freezes funds, and works with law enforcement.
We will share a full post-mortem once the investigation is complete. Please…
Das erste öffentliche Signal des Exchange war ein allgemeiner Hinweis auf eine mögliche Sicherheitsanomalie, die geprüft werde. Kurz darauf schrieb Changpeng Zhao, Mitgründer und Aktionär von Binance, in einem Post auf X, dass der Vorfall tatsächlich nach einem Hack aussehe. Er dankte Tether und Circle für das schnelle Einfrieren der Mittel und zeigte sich zuversichtlich, dass alle Nutzerfonds abgedeckt würden. In den folgenden Stunden korrigierte Binance die Schätzung der eingefrorenen Mittel von 2,54 Milliarden auf rund 3 Milliarden Dollar nach oben und machte die Zusage zur Verlustdeckung offiziell.
Historischer Maßstab: Vergleich mit früheren Krypto-Hacks
Der Wert von 6,3 Milliarden Dollar ist eine von Binance selbst genannte Schätzung und noch nicht durch Dritte verifiziert. Laut Chainalysis beläuft sich der Diebstahl auf rund 5,9 Milliarden Dollar, Arkham Intelligence hat nach eigenen Angaben etwa 5,84 Milliarden Dollar in Wallets identifiziert, die dem Angreifer zugeordnet werden, während Blockaid zunächst rund 3,3 Milliarden Dollar an verdächtigen Transfers zwischen Ethereum, Arbitrum und Avalanche erfasst hatte.
Circle is closely tracking reports of a potential exploit involving Binance. In coordination with law enforcement, we have frozen more than 800M USDC associated with the incident and will continue supporting the investigation.
, Jeremy Allaire (@jerallaire) October 29, 2026
Unabhängig vom endgültigen Betrag übertrifft dieser Vorfall alle bisherigen Präzedenzfälle. Der Bybit-Hack vom Februar 2025, bei dem laut öffentlichen Berichten rund 1,5 Milliarden Dollar entwendet wurden und der bis zur Klage von Bybit gegen Nordkorea und die Lazarus-Gruppe als absoluter Rekord galt, wird nun bei Weitem übertroffen. Zum Vergleich: Der Hack auf Bitget vom 24. September 2026, der später auf 387,5 Millionen Dollar revidiert wurde, galt noch vor einem Monat als größter Angriff des Jahres. Wichtig ist dabei auch die Relation: Vor dem Angriff wiesen öffentliche Daten von DefiLlama für Binance verwahrte Kundenvermögen von knapp 145 Milliarden Dollar aus (ohne proprietäre Token wie BNB), sodass der erklärte Verlust etwas mehr als 4 Prozent dieses Gesamtbetrags entspricht.
Tether und Circle: Die Notbremse, die die Hälfte der Beute rettete
Die wirkungsvollste Reaktion kam nicht von Binance selbst, sondern von den Stablecoin-Emittenten. Paolo Ardoino, Geschäftsführer von Tether, erklärte in einem Post auf X, mehr als 1,567 Milliarden USDT im Zusammenhang mit dem potenziellen Angriff eingefroren zu haben. Jeremy Allaire, Geschäftsführer von Circle, bestätigte die Sperrung von über 800 Millionen USDC in Koordination mit den Strafverfolgungsbehörden.
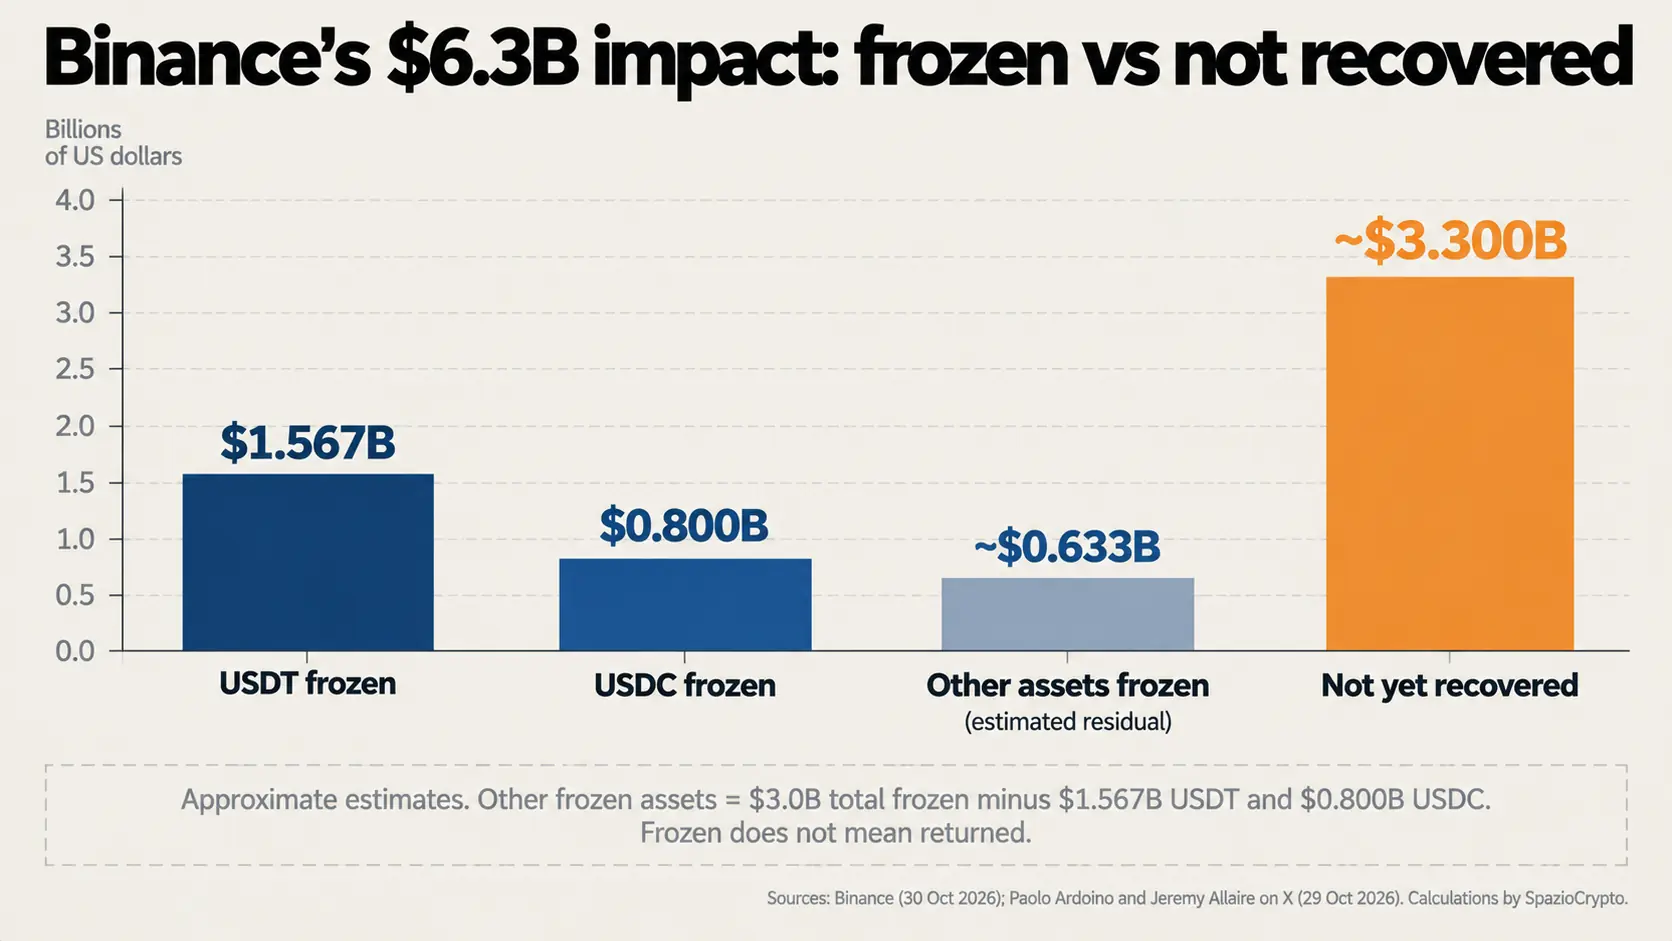
Gemeinsam haben die beiden Emittenten innerhalb weniger Stunden rund 2,4 Milliarden US-Dollar immobilisiert, also den Großteil der 3 Milliarden, die Binance als eingefroren ausweist. Der Mechanismus entspricht dem, den SpazioCrypto bereits mehrfach dokumentiert hat: beim Einfrieren von 344 Millionen USDT mit Iran-Bezug, beim Blocken von 72 Millionen USDT nach dem anomalen Monero-Pump und beim gemeinsamen Eingreifen von Tether und Circle gegen die iranische Börse Wallex. Der zentralisierte Emittent setzt die Adresse auf die Blacklist, woraufhin die betroffenen Token nicht mehr bewegt werden können.
Die Grenzen dieses Mechanismus sind ebenso offensichtlich. Laut Rekonstruktionen von Tech-ish, die von mehreren Medien aufgegriffen wurden, hatten bereits rund 700 Millionen USDT die Empfängeradresse verlassen, bevor Tethers Blacklist in Kraft trat; ein Großteil davon wurde in Ether konvertiert. Der Anteil in ETH und Bitcoin, der konstruktionsbedingt von keinem Emittenten eingefroren werden kann, bleibt der schwierigste Teil der Rückgewinnung. Einzuräumen ist außerdem: Einfrieren bedeutet nicht Rückgabe. Die Rückführung gesperrter Gelder an ihre rechtmäßigen Eigentümer erfordert in der Regel ein Gerichtsverfahren ohne standardisierte Fristen.
Reicht der SAFU-Fonds? Eine Rechnung zur Deckung
Binance hat erklärt, alle Verluste durch den SAFU-Fonds und eigene Unternehmensreserven zu decken, und versichert, dass die Nutzerfonds sicher seien. Das ist ein vom Exchange abgegebenes Versprechen, noch keine unabhängige Bestätigung, und die Zahlen erklären, warum die offizielle Mitteilung ausdrücklich auch auf Unternehmensressourcen verweist.
**Service Update**
, Yi He (@heyibinance) October 30, 2026
Deposits remain unaffected and continue to operate as normal.
Our team is currently working on enhancements to the withdrawal service and related address controls. We expect to begin resume withdrawal services in the next 48 hours.
We will continue to share…
Der Secure Asset Fund for Users, im Juli 2018 gegründet und aus einem Teil der Trading-Gebühren gespeist, wurde Anfang 2026 vollständig in Bitcoin umgewandelt. Das öffentliche Wallet des Fonds verwahrt laut Binance rund 15.000 BTC, was je nach Bitcoin-Kurs einem Wert zwischen 1 und 1,27 Milliarden US-Dollar in den vergangenen Wochen entspricht. Bei rund 3 Milliarden eingefrorenen und rund 3,3 Milliarden noch unkontrollierten Geldern deckt der SAFU allein weniger als ein Drittel des nicht zurückgewonnenen Anteils und weniger als ein Fünftel des Gesamtschadens; der Rest muss aus der Bilanz des Exchanges kommen. Beim Hack vom Mai 2019, als laut Binance 7.000 BTC im Wert von damals rund 40 Millionen US-Dollar entwendet wurden, hatte das Unternehmen denselben Fonds eingesetzt. Die aktuelle Dimension ist eine ganze Größenordnung darüber. Genau deshalb wird die angekündigte aktualisierte Proof of Reserves nach Abschluss der Bereinigung das mit Abstand meisterwartete Dokument der kommenden Wochen sein.
Wer steckt dahinter? Die Nordkorea-Spur bleibt vorläufig
Zur Zuschreibung äußert sich Binance zurückhaltend und verweist lediglich auf die Zusammenarbeit mit Strafverfolgungsbehörden zur Identifizierung der Täter. Mehrere Blockchain-Analyseunternehmen deuten hingegen auf Nordkorea: TRM Labs hält eine Beteiligung von TraderTraitor für wahrscheinlich, einer operativen Einheit unter dem Dach der Lazarus Group, und der unabhängige Ermittler ZachXBT bezeichnete den Angreifer als mutmaßlich der Lazarus Group zuzuordnen.
Eine mit den Ermittlungen vertraute Quelle, die CoinDesk gegenüber sprach, beobachtete, dass nur sehr wenige Akteure weltweit in der Lage wären, eine Operation dieser Größenordnung durchzuführen. Gleichzeitig warnte sie, die Zuschreibung sei noch nicht abschließend, da nordkoreanische Gruppen gestohlene Gelder gewöhnlich deutlich schneller bewegen und liquidieren als in der Nacht des 29. Oktober beobachtet. Der von Binance beschriebene Zugangspfad erinnert stark an den Bybit-Fall, bei dem Angreifer über den kompromittierten Rechner eines externen Entwicklers eindrangen, und an den Bitget-Vorfall vom September, bei dem ein gehacktes Backend-System die Fälschung von Transaktionsdaten ermöglichte. In allen drei Fällen lag die Schwachstelle nicht in der Wallet-Kryptografie, sondern in der menschlichen und infrastrukturellen Kette, die sie verwaltet.
Was das für Binance-Nutzer bedeutet
Co-Geschäftsführerin Yi He erklärte laut ihrem X-Post vom 30. Oktober 2026, dass Binance die Auszahlungen innerhalb von 48 Stunden wiederherstellen werde. Spätere Service-Updates zeigen, dass Einzahlungen bereits normal funktionieren und die Sperre ausschließlich Auszahlungen betrifft, bis die vollständige Überprüfung des Dienstes und der verbundenen Adressen abgeschlossen ist.
Zum Zeitpunkt der Veröffentlichung lag keine Bestätigung vor, dass alle Dienste wiederhergestellt wurden. Für Nutzer im EU-Raum gilt eine zusätzliche Einschränkung: Binance hat seine Dienste für EU-Residenten zum 1. Juli 2026 eingestellt, nachdem das Unternehmen bis zur MiCA-Frist keine entsprechende Lizenz erhalten hatte. Die direkte Exposition europäischer Nutzer beschränkt sich daher auf etwaige Restpositionen oder über außereuropäische Einheiten eröffnete Konten. An den Märkten war die Reaktion laut Daten von CoinGecko umgehend: Bitcoin fiel auf unter 77.000 US-Dollar und damit auf ein Sechs-Wochen-Tief, Ether verlor über 5 Prozent auf rund 2.200 US-Dollar, und BNB gab in 24 Stunden zwischen 7 und 8 Prozent nach; laut CoinGlass wurden in der ersten Stunde Long-Positionen im Wert von über 600 Millionen US-Dollar liquidiert.
Praktisch gilt der Hinweis, den Binance selbst gibt: Jegliche Links aus Privatnachrichten, E-Mails oder sozialen Medien meiden, die Erstattungen, Verifizierungen oder Updates zum Vorfall versprechen. Offizielle Informationen ausschließlich in der App oder auf der offiziellen Website prüfen, denn die Stunden nach einem Hack sind die bevorzugte Zeit für Phishing-Kampagnen. Wer Guthaben auf dem Exchange hat, kann die Entwicklung über die offizielle Ankündigungsseite von Binance verfolgen und, sobald verfügbar, die aktualisierte Proof of Reserves einsehen.
Warum dieser Angriff die Debatte über zentralisierte Börsen verändert
De facto: der Binance-Vorfall folgt auf einen Herbst, der bereits von Rekordverletzungen geprägt war, darunter Bitget, das nach dem September-Angriff Auszahlungen schrittweise wieder öffnen musste. Die Diskussion verlagert sich auf drei Ebenen.
Die erste ist technisch: Die Kompromittierung eines einzigen Laptops mit Zugang zur Auszahlungsinfrastruktur ist ein Angriffsvektor, den keine Cold-Key-Architektur allein neutralisieren kann. Die Post-Mortems von Bybit, Bitget und nun Binance zeigen alle auf denselben Schwachpunkt.
Die zweite ist systemischer Natur: Die Fähigkeit von Tether und Circle, innerhalb von Minuten über 2,4 Milliarden US-Dollar einzufrieren, ist zum wichtigsten Eindämmungsinstrument der Branche geworden, belegt aber zugleich, wie stark die meistgenutzten Krypto-Assets von zwei zentralisierten Emittenten abhängen, mit allen daraus folgenden Fragen zur Zensierbarkeit.
Die dritte betrifft das Vertrauen: Binance hat angekündigt, jeden Verlust zu decken, doch die tatsächliche Überprüfung hängt von der Transparenz des Post-Mortems, der aktualisierten Proof of Reserves und der Geschwindigkeit ab, mit der Auszahlungen vollständig wiederhergestellt werden. Auf diesen drei Feldern aktualisieren wir den Artikel, sobald offizielle Bestätigungen vorliegen.