Der Gemini Agent ist Googles neuer KI-Assistent für den Unternehmenseinsatz, vorgestellt am 8. Oktober bei Gemini at Work 2026: ein einzelner Agent mit persistentem Gedächtnis, Unternehmenswerkzeugen und der Fähigkeit, Aufgaben an andere Agenten zu delegieren. Der architektonische Kern liegt in der Trennung von Agent und Modell: Heute kann das Modell Gemini oder Claude von Anthropic sein. Kein offenes Produkt für alle: Der Gemini Agent befindet sich in einer privaten Vorschau für ausgewählte Kunden, Google hat keine Regionen bekanntgegeben.
Die Nachricht geht über eine bloße Produktankündigung hinaus. Der Wettbewerb zwischen KI-Plattformen für Unternehmen verlagert sich vom Modell zum System, das Arbeit, Daten und Berechtigungen verwaltet. Die entscheidende Frage lautet: nicht welches Modell besser antwortet, sondern wer einen Agenten kontrolliert, der stundenlang im Namen einer Person innerhalb von Systemen mit vertraulichen Dokumenten arbeitet.
 Thomas Kurian
Was ist der Gemini Agent und wie unterscheidet er sich von einem Chatbot
Ein Chatbot antwortet auf eine Nachricht. Der Gemini Agent hingegen empfängt laut Google Ziele, keine Anweisungen, und liefert ein fertiges Ergebnis. Er läuft in der Cloud: Ein Auftrag kann von einem Gerät aus starten und auch nach dem Schließen des Laptops weiterlaufen, wie VentureBeat berichtet, und mehrere Stunden oder Tage dauern. Für mehrstufige Aufgaben erstellt er temporäre Sub-Agenten, jeweils mit einer eigenen Identität, die parallel oder sequenziell arbeiten. Das Gedächtnis ist in vier Typen unterteilt: Sitzungsgedächtnis, semantisches Gedächtnis, prozedurales Gedächtnis und episodisches Gedächtnis, also der laufende Auftrag, die Wissensbasis, die Arbeitsweise und die bisherigen Aktionen des Agenten.
Der Zugriff erfolgt über Web, Mobile, Desktop und Kommandozeile, integriert in Google Workspace, Microsoft 365 und Slack sowie über eine API ohne dediziertes Interface. In Gmail, Docs, Sheets, Slides und Chat wird der Agent per @Gemini aufgerufen, wie 9to5Google schreibt. Die Werkzeuge umfassen Salesforce, ServiceNow, Jira, Git, BigQuery, Snowflake, Databricks, Microsoft Teams sowie jeden Server, der das Model Context Protocol nutzt, den offenen Standard zur Anbindung von Agenten an externe Systeme. Dazu kommt der sogenannte „Coworker Agent“, ein Agent mit einer festen, persistenten Rolle, der laut Google ein Workspace-Konto mit E-Mail, Kalender und Drive erhält und Änderungen in der Dokumentenhistorie unter eigenem Namen signiert. VentureBeat weist jedoch darauf hin, dass Google nicht geklärt hat, ob jeder Agent ein eigenes Konto erhält oder nur persistente Coworker-Agenten.
Gemini oder Claude: Das Modell als separate Wahl
Google fasst es so zusammen: Gemini ist der Agent, das zugrunde liegende Modell ist eine separate Entscheidung. Heute erfolgt die Orchestrierung zwischen der Gemini-Modellfamilie und den Claude-Modellen von Anthropic, weitere proprietäre und Open-Source-Modelle sollen folgen. Administratoren legen fest, welche Modelle verwendbar sind; ein Smart-Routing-System wählt unter den erlaubten Modellen anhand von Anforderungen und Kosten aus. Laut Futurum können Nutzer pro Aufgabe ein Modell wählen oder einen automatischen Modus nutzen, der mit einem schnellen Modell beginnt und bei Bedarf zu einem leistungsstärkeren wechselt. Google gibt an, dass laut internen Schätzungen nur 10 bis 15 Prozent eines typischen Arbeitsablaufs ein Hochleistungsmodell erfordern, mit einer geschätzten Kosteneinsparung von rund einem Drittel. Dieses Ergebnis stammt vom Unternehmen selbst und ist nicht unabhängig verifiziert; der Futurum-Analyst stuft es als technisch plausibel, aber auch als erhebliches kommerzielles Zugeständnis ein.
Zu Claude bleiben viele Fragen offen. Keine Quelle nennt die verwendete Version oder welcher Anteil der Arbeitslast auf diesem Modell läuft. VentureBeat hält fest, dass Google nicht präzisiert hat, ob Daten an externe Anbieter wie Anthropic übertragen werden und welche Datenhaltungs- und Residenzregeln dabei gelten. Futurum liefert eine Markteinordnung: Claude gewinnt Reichweite und Nutzungseinnahmen, doch Kunden, die den Google-Agenten übernehmen, könnten die Anthropic-Oberfläche seltener direkt nutzen.
Wer kontrolliert einen Agenten, der stundenlang arbeitet
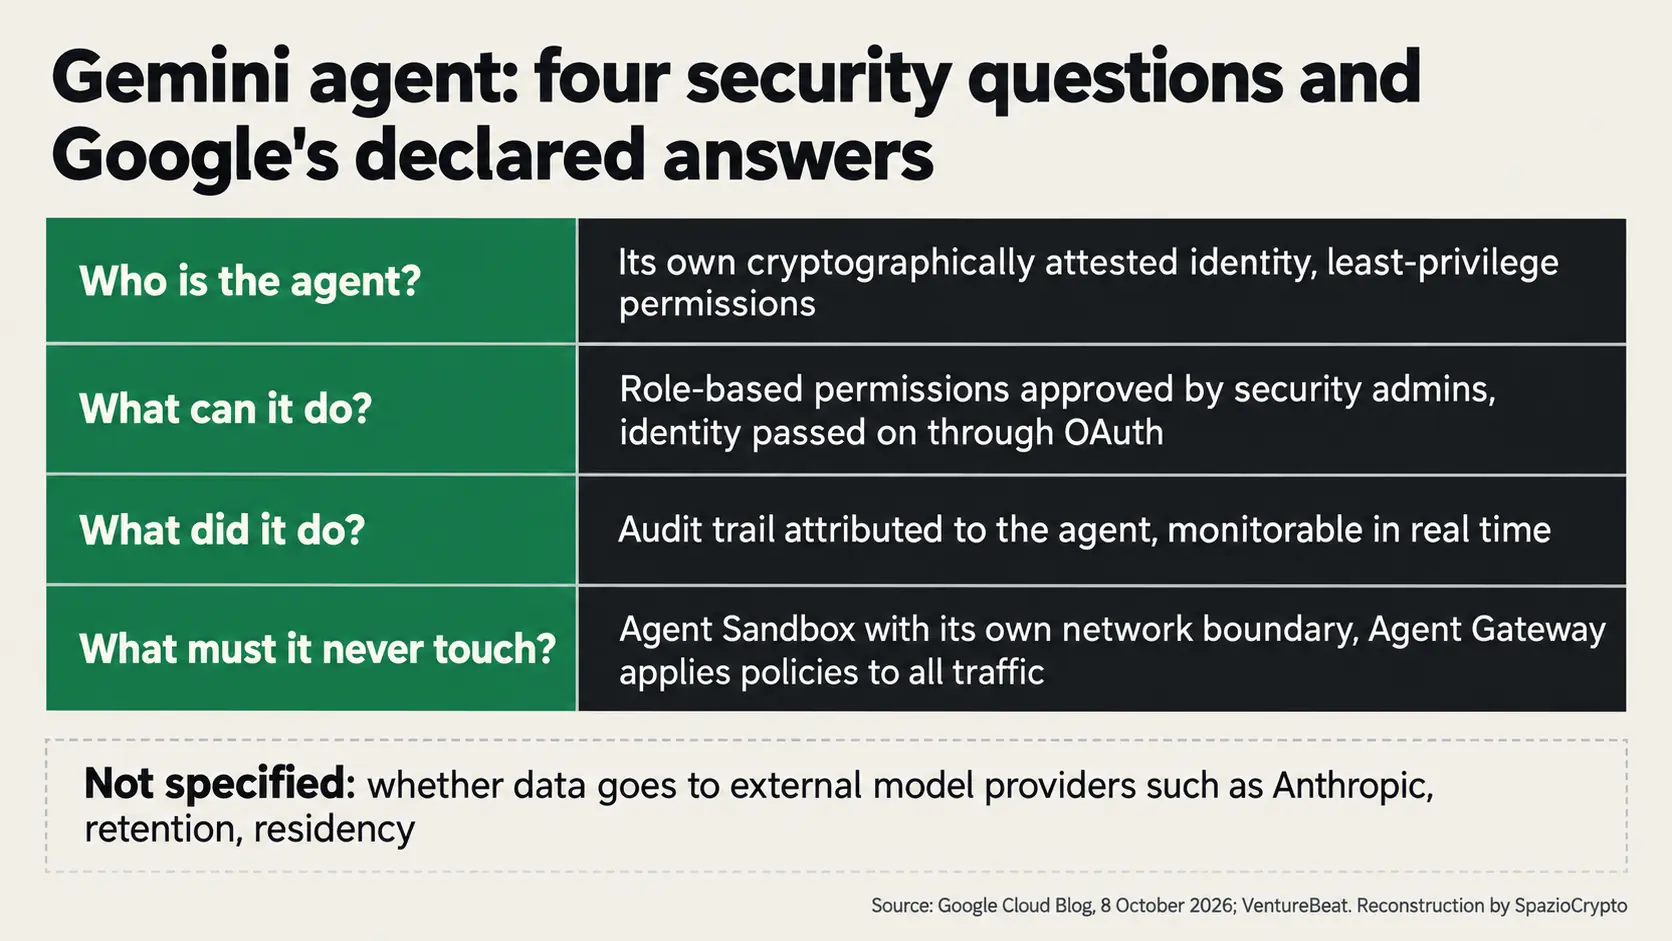
Der Google-Blogbeitrag formuliert vier Sicherheitsfragen: Wer ist der Agent, was darf er tun, was hat er getan und was darf er niemals anfassen. Die erklärten Antworten lauten: Jeder Agent verfügt über eine eigene, kryptografisch bestätigte Identität mit Minimalrechten, die in den Logs erscheint. Berechtigungen basieren auf Rollen und werden von Sicherheitsadministratoren genehmigt. Für externe Systeme erfolgt die Authentifizierung über Standards wie OAuth; laut VentureBeat greift der Agent nur auf Dateien zu, die explizit mit Workspace-Berechtigungen geteilt wurden. Jede Aktion wird in einem Register dem Agenten zugeordnet, nicht einer Person, und ist in Echtzeit nachverfolgbar.
Für die Abgrenzung läuft der Agent in einer isolierten Umgebung, der Agent Sandbox, mit eigenem Netzwerkperimeter. Sämtlicher eingehender, ausgehender und agenten-interner Datenverkehr wird durch das Agent Gateway geleitet, eine KI-Firewall, die Regeln in Echtzeit durchsetzt. Google nennt als Beispiel eine Regel, die Agenten verbietet, als „need to know“ klassifizierte Dokumente zu öffnen. VentureBeat ergänzt, dass die Kontrollen Datenströme blockieren, die versuchen, sensible Informationen an nicht autorisierte Modelle zu senden. Bei den Kosten gilt ein festes Ausgabenlimit pro Projekt: Wird es erreicht, hält der Agent an und kann per Klick wieder gestartet werden.
Das Bild ist das einer gesteuerten, nicht-menschlichen Identität, die der Futurum-Analyst Nick Patience laut VentureBeat als „das richtige Design“ bezeichnet. Offen bleiben jedoch einige Punkte. Google hat keine unabhängigen Benchmarks zur Zuverlässigkeit des Agenten bei langen Aufgaben über mehrere Anwendungen hinweg veröffentlicht. Patience erinnert zudem daran, dass die schiere Länge einer Konnektorenliste wenig darüber aussagt, was ein Agent mit jedem einzelnen davon tatsächlich leisten kann. Das Thema Verantwortlichkeit ist bereits in den Nutzungsregeln von Claude verankert: Ab dem 12. November sehen diese vor, dass wer einen Agenten baut oder einsetzt, auch für Handlungen haftet, die über Werkzeuge, Browser oder verbundene Systeme erfolgen.
Zwei Anwendungsbeispiele: Finanzanalyse und Dokumentenauswertung
Die greifbarsten Beispiele für mehrstündige Aufgaben stammen aus dem Finanzbereich, noch in der Vorschau. Google nennt nach eigenen Angaben mehr als 50 Basiskompetenzen für Investment-Research, Kreditanalyse und Risikomodellierung, mit Quellen wie FactSet, LSEG, S&P Global, bei der SEC eingereichten Dokumenten und proprietären Archiven, ergänzt durch Konfidenzscores, Methodiken, Datennachverfolgbarkeit und Quellenangaben. Zu den genannten Kunden gehören CME Group und Deutsche Bank. DBS Bank, so Google, setzt Ketten aus 70 bis 80 Agenten für Kredit-Memos ein. Das ist eine Art Arbeit, die Banken bereits zu finanzieren bereit sind: Generali plant 325 Millionen Euro für KI, Daten und Automatisierung in seinem Plan bis 2027, und die Banca Popolare dell'Emilia Romagna sieht KI als Unterstützung für Berater bei Dokumentation und Recherche, während die Verantwortung für die Kundenbeziehung beim Menschen bleibt.
Zur Dokumentenanalyse nennt Google Bradesco, das laut eigener Aussage die Dokumentenprüfung von einer Stunde auf fünf Minuten verkürzt und 60 Prozent weniger Risikoinkonsistenzen verzeichnet hat (laut Google-Pressemitteilung Oktober 2026); Commerzbank mit Dokumentenkontrollen von 20 Stunden auf eine Stunde; sowie Grupo Bafar, bei dem die Vertragsvorbereitung pro Filiale von 140 auf 17 Minuten sank. Für den Rechtsbereich, ebenfalls in der Vorschau, übernimmt der Agent die Berechtigungen auf Aktenebene sowie die sogenannten „Ethical Walls“, also Informationsbarrieren zwischen Teams, aus NetDocuments und iManage. Diese Zahlen stammen von Google oder den Kundenunternehmen selbst, ohne unabhängige Validierung. Futurum hält fest, dass Beispiele wie Bradesco und DBS begrenzte Implementierungen mit menschlicher Kontrolle darstellen, keine Agenten, die tagelang ohne Aufsicht arbeiten.
Zugang, Verfügbarkeit und Kosten
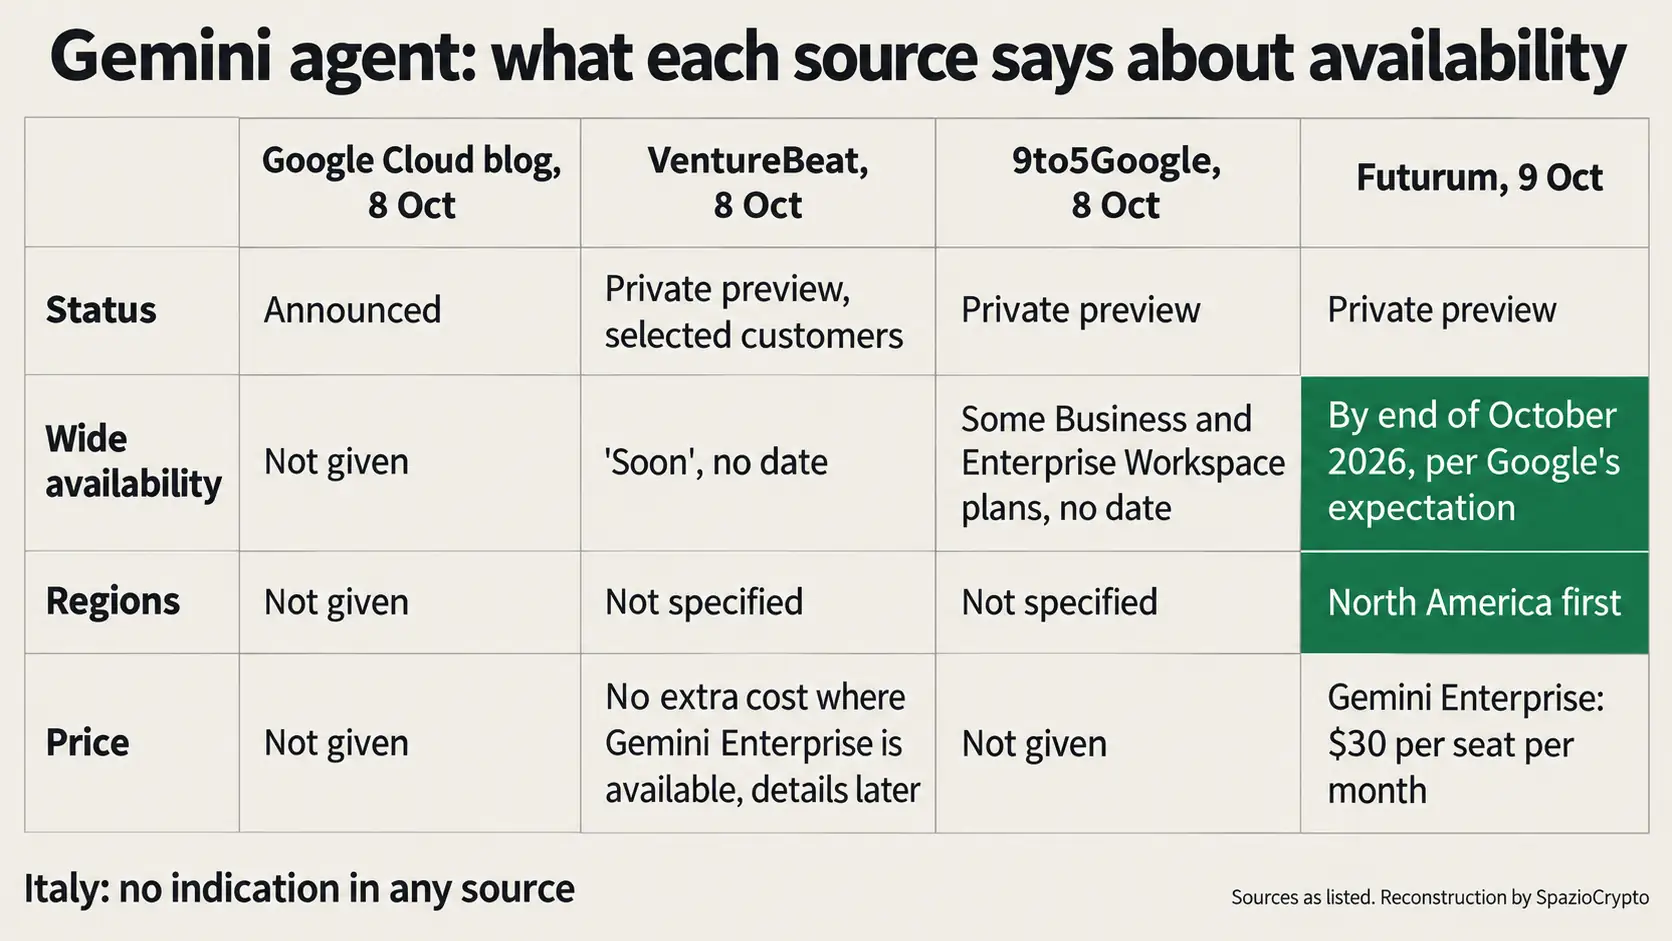
Konkret: laut einem von VentureBeat zitierten Google-Cloud-Sprecher befindet sich der Gemini-Agent seit heute in der privaten Vorschau für eine ausgewählte Kundengruppe, wobei eine breitere Verfügbarkeit „bald“ versprochen wird, ohne konkretes Datum. 9to5Google präzisiert, dass die Öffnung Workspace-Kunden mit bestimmten Business- und Enterprise-Tarifen betreffen wird und das Produkt für Unternehmen, nicht für Endverbraucher gedacht ist. Den einzigen zeitlichen Anhaltspunkt liefert Futurum: Demnach erwartet Google die allgemeine Verfügbarkeit bis Ende Oktober 2026, beginnend in Nordamerika. Der Analyst nennt als zu beobachtenden Punkt die Einführung in Europa angesichts der Datenhaltungsanforderungen. Für Deutschland und den DACH-Raum liegt bislang keine gesonderte Angabe vor.
Zu den Kosten berichtet VentureBeat, dass dort, wo Gemini Enterprise verfügbar ist, keine zusätzlichen Kosten anfallen, einschließlich der Workspace-Business- und Enterprise-Lizenzen, und dass Preisdetails näher zum allgemeinen Rollout bekannt gegeben werden sollen. Futurum nennt Gemini Enterprise mit 30 US-Dollar pro Seat und Monat und beobachtet, dass Google keine zusätzlichen Plätze berechnet, sondern die Kosten auf Token, Rechenleistung und Ausgabengrenzen verlagert. Der Preis für persistente Coworker sowie für länger laufende autonome Aufgaben und Sub-Agenten bleibt ungeklärt.
Gemini-Agent im Überblick
Was bestätigt ist, was nicht. Quellen: Google Cloud, VentureBeat, 9to5Google, Futurum
- Bestätigt: Einzelagent mit persistentem Gedächtnis, Sub-Agenten und Coworkern, separates Modell (Gemini oder Claude), Identität, Berechtigungen und Aktionsprotokoll angekündigt, private Vorschau für ausgewählte Kunden.
- Nicht angegeben: Zugang aus dem DACH-Raum, Regionen, Verfügbarkeitsdatum (nur Futurum: Ende Oktober, Nordamerika), Preis der Coworker, Claude-Version, Datenweitergabe an Modellanbieter, unabhängige Benchmarks.
- Zu beobachten: allgemeine Verfügbarkeit und Regionen, Datenhaltung in Europa, Preise, Dokumentation der Konnektoren und Grenzen autonomer Aktionen.
Das größere Bild
Indem Google den Agenten vom Modell trennt, wird das Modell zu einer austauschbaren Komponente, während die eigentliche Kundenbindung woanders entsteht: im Gedächtnis, in den Fähigkeiten, den Konnektoren, der Identität und den Protokollen. Diese Architekturentscheidung wiegt schwerer als jede einzelne Funktion, wie auch Futurum in seiner Analyse festhält. Für den Finanzsektor hat das eine direkte Konsequenz: Ein Agent, der Aufgaben zwischen verschiedenen Anbietern verteilt, erhöht die Zahl der Stellen, die Datenzugang erhalten, sofern Administratoren die zugelassenen Modelle nicht einschränken. Die europäischen Aufsichtsbehörden haben bereits gewarnt, dass die EU-Finanzbranche von nicht-europäischen KI-Anbietern abhängt, und Christine Lagarde hat vor systemischen Angriffen gewarnt, die durch bereits in Bank- und Zahlungsinfrastrukturen integrierte KI möglich werden. Die Frage, wer einen Agenten kontrolliert, ist damit auch eine Frage der Marktkonzentration.
Der nächste Schritt, sobald Agenten eigenständig Zahlungen auslösen, macht Identität und Limits noch wichtiger. Googles Ausgabengrenze bezieht sich auf Rechenkosten, nicht auf Zahlungsvorgänge. Stripe und OpenAI haben bereits ein Protokoll für den Handel über KI-Agenten veröffentlicht, bei dem ein Agent eine Transaktion abschließt, ohne dass der Nutzer jeden Schritt bestätigt. In den ausgewerteten Quellen wird Krypto oder Blockchain nicht erwähnt. Die Verbindung zu diesem Sektor liegt in der Konvergenz von Agenten, Identität und Zahlungen. Auch der Wettlauf um den Aufbau der zugrundeliegenden Infrastruktur ist ein Faktor, wie Googles Investitionszusage von 13 Milliarden Euro in Finnland zeigt.
Die konkreten Signale, die es zu verfolgen gilt: Datum und Regionen der allgemeinen Verfügbarkeit, Datenhaltung in Europa, Preis der persistenten Coworker, Googles Antwort auf die Frage der Datenweitergabe an Modellanbieter sowie erste unabhängige Tests zur Zuverlässigkeit bei längeren Aufgaben. Solange diese Informationen fehlen, bleibt der Gemini-Agent eine Ankündigung mit einem interessanten Governance-Konzept, kein für Unternehmen im DACH-Raum nachprüfbares Werkzeug.