Am 27. Oktober entdeckte Bithumb, die zweitgrößte Kryptobörse Südkoreas, einen unbefugten externen Zugriff auf ein internes System, das von Mitarbeitern genutzt wird. Einen Tag später berief die Financial Services Commission (FSC), die südkoreanische Finanzaufsicht, eine Notfallsitzung ein und leitete gemeinsam mit dem Financial Supervisory Service (FSS) sowie dem Financial Security Institute Überprüfungen vor Ort ein. Laut FSC sind Daten von Bithumb-Mitarbeitern, Tochtergesellschaften und Partnerunternehmen betroffen. Ob der Bithumb-Datenschutzvorfall auch Kundendaten berührt, wird noch geprüft.


Das offizielle Kommuniqué der FSC vom 28. Oktober sowie die Einordnung des Korea JoongAng Daily, das den Vorfall in eine Reihe von Angriffen auf den koreanischen Finanzsektor stellt, bilden die Grundlage dieser Analyse. Der Reuters-Artikel, der nach Angaben unserer Redaktion auf der Agentur Yonhap basiert, war für unsere Werkzeuge nicht zugänglich und wird daher nicht zitiert.
Was ist passiert
Konkret: laut Korea JoongAng Daily wurde das interne mobile Groupware-System angegriffen: jene Sammlung von Anwendungen, über die Mitarbeiter E-Mails, Dokumente und interne Kommunikation verwalten. Die FSC beschreibt es als ein System zur Unterstützung der Mitarbeiterarbeit, nicht als die zentrale Infrastruktur für den Kryptohandel. Bithumb teilte dem Blatt mit, es sei „ein System, das die Arbeit der Mitarbeiter unterstützt, nicht die zentralen IT-Strukturen“ betroffen gewesen.
Für Kunden entscheidend ist ein weiterer Punkt. Nach Angaben der FSC liegen bislang keine Hinweise auf den Abfluss von Informationen vor, die für betrügerische Zahlungen oder Vermögenstransfers wie Wallet-Adressen genutzt werden könnten. Bithumb erklärte gegenüber dem JoongAng Daily: „Bislang wurde kein Abfluss“ solcher Daten bestätigt. Wie viele Personen betroffen sind, welche Daten genau abgeflossen sind und welche Schwachstelle den Zugriff ermöglicht hat, haben die Behörden bisher nicht genannt.
Reaktion der Behörden
Die Notfallsitzung am 28. Oktober wurde von Yoo Young-jun, Direktor für digitale Finanzpolitik bei der FSC, geleitet. Teilgenommen haben der Financial Supervisory Service, das Financial Security Institute, DAXA (der Zusammenschluss der wichtigsten koreanischen Kryptobörsen) sowie Bithumb selbst. Laut dem Kommuniqué begannen die drei Behörden sofort mit Vor-Ort-Prüfungen und tauschten Informationen aus, um die Ursache zu ermitteln. Das JoongAng Daily berichtet zudem von einer polizeilichen Voruntersuchung zu Angriffen auf Finanzintermediäre und Börsen.
Die FSC formulierte drei Verpflichtungen. Erstens: eingehende Prüfungen, um sicherzustellen, dass Verbraucher keinen Schaden erleiden. Zweitens: Schutzmaßnahmen inklusive vollständiger Entschädigung, sollte ein Schaden festgestellt werden. Drittens: die Sicherheitsstandards von Kryptoplattformen, die derzeit nicht unter das Gesetz über elektronische Finanztransaktionen fallen, auf das Niveau großer Banken anheben. Es ist nicht das erste Mal, dass Bithumb 2026 ins Visier der Behörden geraten ist: Im Februar hatte die Börse laut The Korea Times versehentlich 620.000 Bitcoin statt 620.000 Won an Gewinnspielteilnehmer gutgeschrieben.
Nicht nur Bithumb
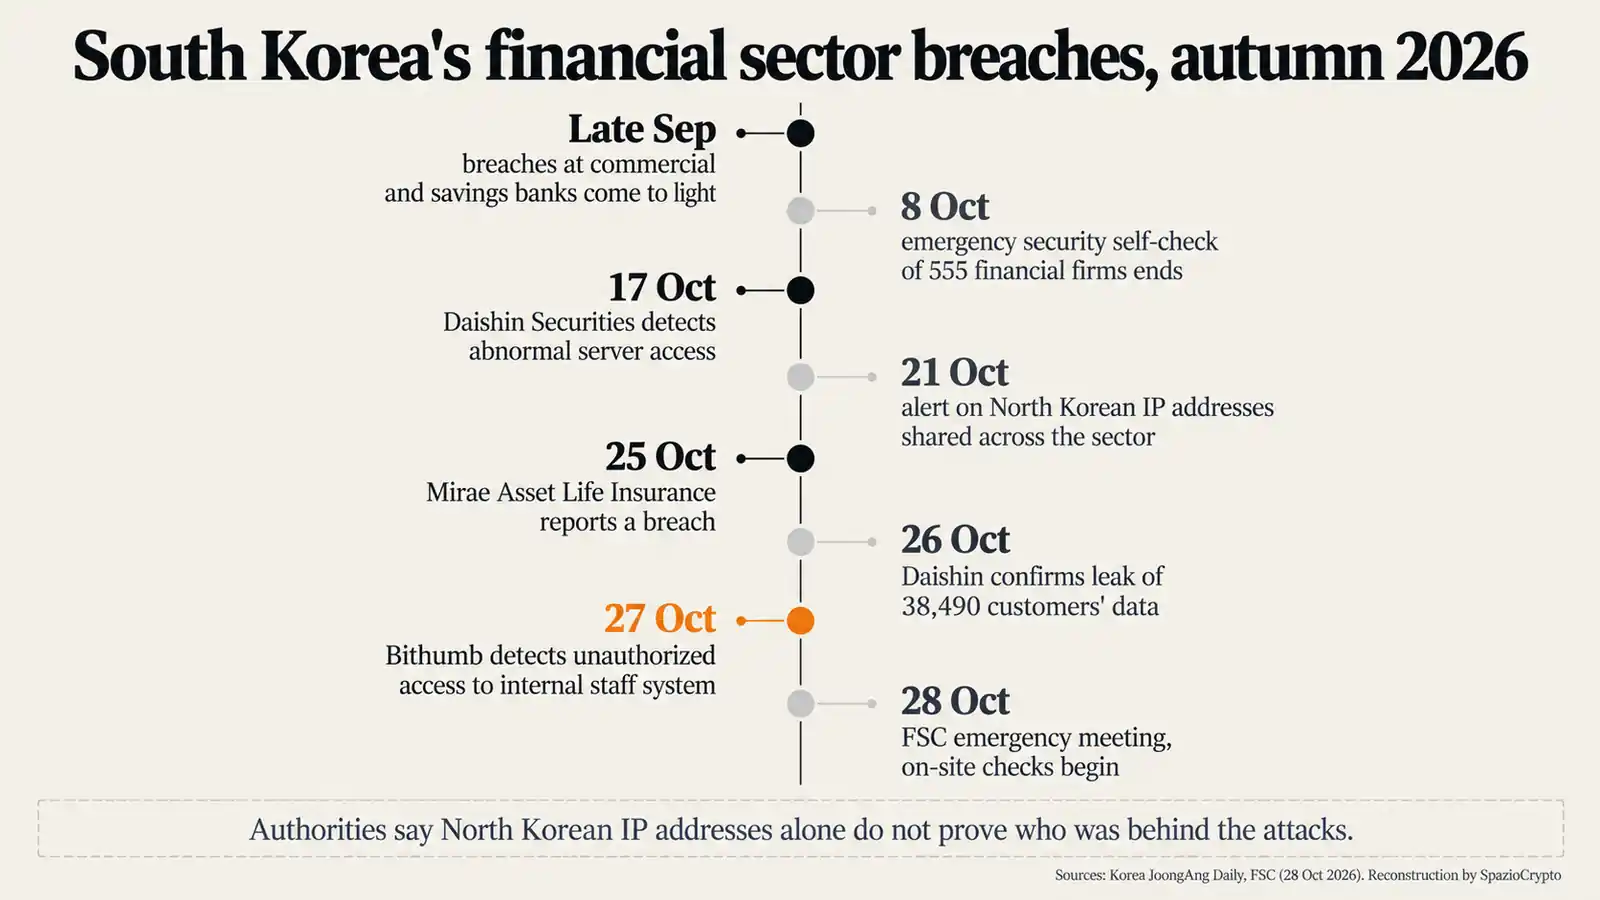
Der Fall reiht sich in eine Serie von Vorfällen ein. Laut JoongAng Daily wurden Ende September Datenschutzverletzungen bei Geschäftsbanken und Sparkassen bekannt, die möglicherweise mithilfe von KI-Agenten durchgeführt wurden. Am 26. Oktober bestätigte Daishin Securities den Abfluss von Daten bei 38.490 Kunden, darunter Namen, E-Mail- und Postanschriften, Mobilfunknummern sowie verschlüsselte Kontonummern. Am 28. Oktober meldeten Daishin, Mirae Asset Global Investments und Bithumb Vorfälle, während Mirae Asset Life Insurance bereits am 25. Oktober eine Datenschutzverletzung angezeigt hatte.
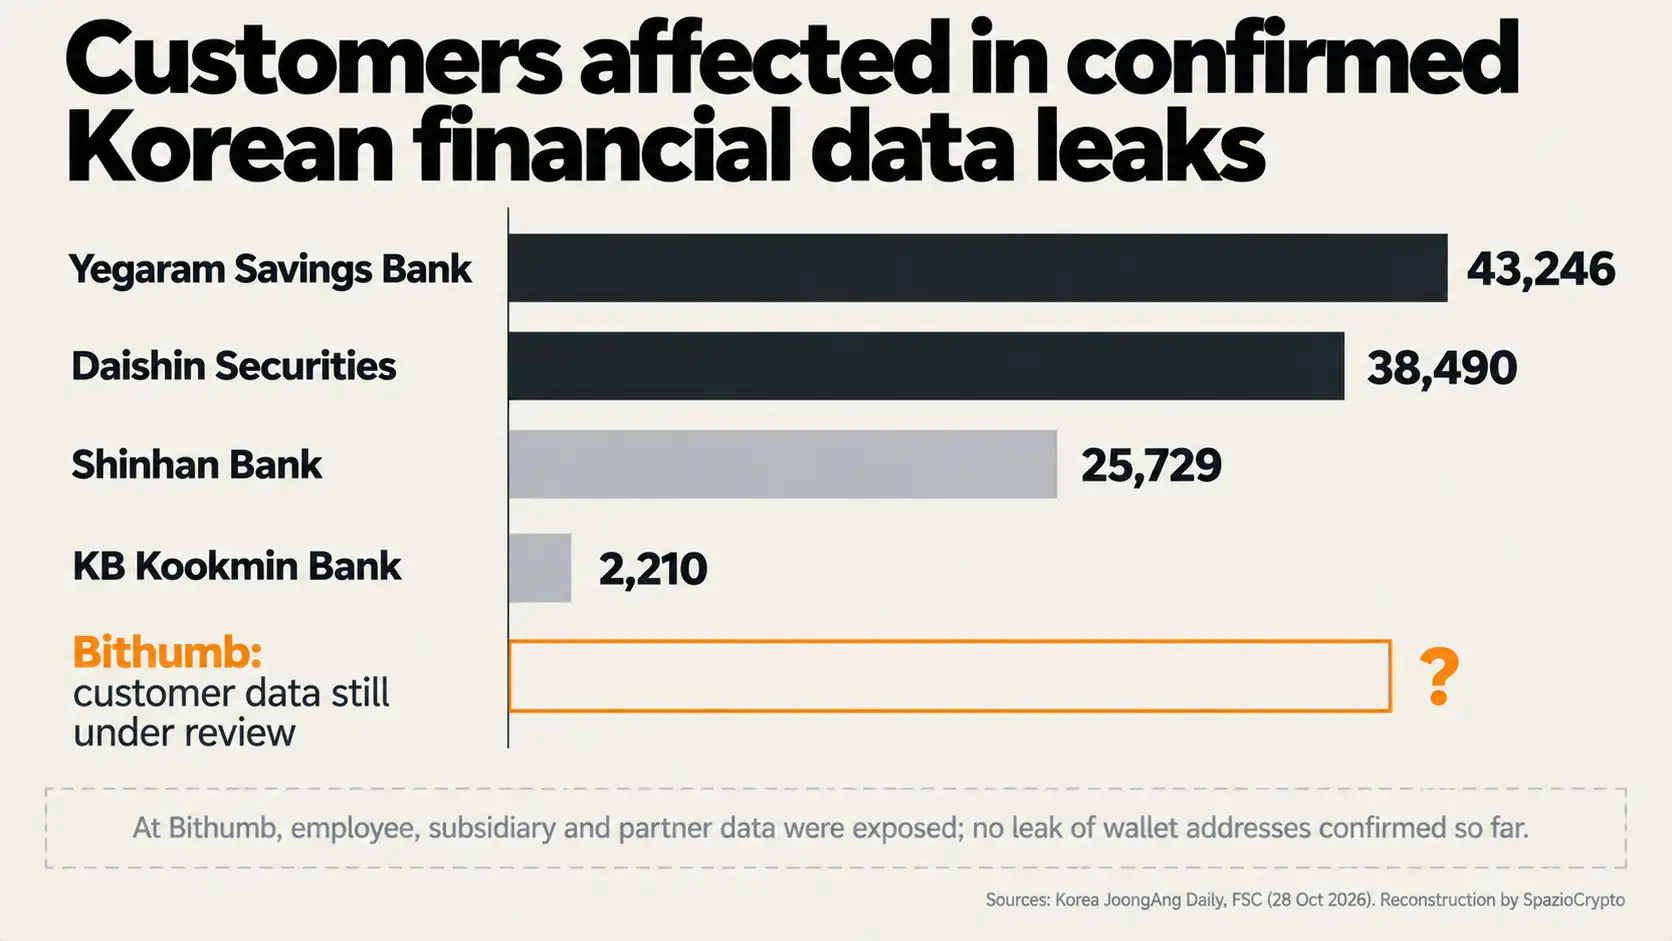
Die Zahlen der vorherigen Bankverletzungen, ebenfalls laut dem Blatt: 43.246 Kunden bei der Yegaram Savings Bank, 25.729 bei der Shinhan Bank und 2.210 bei der KB Kookmin Bank. Das Thema KI-gestützte Angriffe beschränkt sich nicht auf Korea: In Indien hat das CERT-In dokumentiert, dass KI-Agenten auf reale Systeme zugegriffen haben, ohne dass die betroffenen Organisationen es bemerkten.
Die Spur nordkoreanischer IP-Adressen
Laut JoongAng Daily wurden rund 4,4 Millionen Scanversuche von nordkoreanischen IP-Adressen gegen den Finanzsektor registriert. Am 21. Oktober hatte das integrierte Sicherheitsüberwachungssystem eine entsprechende Warnung herausgegeben. Die Behörden betonen jedoch ausdrücklich, dass eine IP-Adresse allein keinen Beweis dafür liefert, wer dahintersteckt. Laut der Analyse eines im Blatt zitierten Beamten ist es wahrscheinlicher, dass ein externer Akteur nordkoreanische Systeme kompromittiert und deren Adressen genutzt hat. Keine Quelle stellt eine direkte Verbindung zwischen dem Bithumb-Zugriff und Nordkorea her.
Der Verweis bleibt heikel, weil mit Pjöngjang verbundene Gruppen eine lange Geschichte von Angriffen auf den Kryptobereich vorweisen, die häufig gezielt auf Menschen abzielen: etwa durch gefälschte Vorstellungsgespräche gegen Fachkräfte der Branche. Unserer Einschätzung nach haben Mitarbeiterdaten, selbst ohne Wallet-Informationen, einen erheblichen Wert für Angreifer, die gezielte Phishing-Kampagnen gegen Personen innerhalb einer Börse vorbereiten.
Das Upbit-Beispiel
Südkorea kennt dieses Risiko gut. Ende November 2025 hatte Upbit, die größte Kryptobörse des Landes, Einzahlungen und Auszahlungen ausgesetzt, nachdem ein Angriff rund 44,5 Milliarden Won in Solana-Netzwerk-Token aus einem Hot Wallet entwendet hatte. Wir berichteten damals über den Upbit-Angriff im Wert von 32 Millionen Dollar. Damals waren Kundengelder das Ziel. Im Fall Bithumb war es nach bisherigem Stand ein internes Verwaltungssystem.
Der Unterschied ist relevant, löst die Frage aber nicht abschließend. Der koreanische Markt bringt Krypto und klassisches Finanzwesen immer enger zusammen, wie etwa die ersten Bitcoin-besicherten Unternehmenskredite der Jeonbuk Bank zeigen. Je enger diese Verflechtung wird, desto mehr wird die Sicherheit von Kryptobörsen zur Frage der systemischen Stabilität. Genau das meint die FSC, wenn sie Schutzstandards auf dem Niveau großer Banken fordert.
Und in Deutschland?
In Europa unterscheidet sich der Rechtsrahmen deutlich vom koreanischen. CASP, die unter der MiCA-Verordnung zugelassen sind, fallen in den Anwendungsbereich der DORA-Verordnung über die digitale operationelle Resilienz, die ein IT-Risikomanagement sowie die Meldung schwerwiegender Vorfälle an die zuständigen Behörden vorschreibt. Sind personenbezogene Daten betroffen, gilt zudem die DSGVO mit der entsprechenden Meldepflicht gegenüber der Datenschutzbehörde. Genau dieses Anforderungsniveau möchte die FSC laut eigenen Angaben auf koreanische Exchanges ausdehnen.
Für deutschsprachige Nutzer lautet die praktische Lehre: Es geht nicht nur um Vermögenswerte, sondern auch um persönliche Daten. Exchanges erheben umfangreiche Informationen zur Erfüllung von Geldwäschevorschriften, wie unsere Recherche zu den KYC- und AML-Dienstleistern europäischer CASP zeigt. Jeder Datenmissbrauch kann gezielte Betrugsversuche begünstigen. Wer E-Mails oder Anrufe erhält, bei denen reale Kontodaten genutzt werden, sollte äußerste Vorsicht walten lassen, wie der Fall der gefälschten Behördenanfrage an Revolut eindrücklich belegt.
Bithumb: Zusammenfassung
Was bestätigt ist und was nicht
- Bestätigt: unbefugter externer Zugriff auf ein internes Mitarbeitersystem, festgestellt am 27. Oktober; Daten von Bithumb-Mitarbeitern sowie von Tochtergesellschaften und Partnerunternehmen betroffen, laut FSC; Vor-Ort-Prüfungen durch FSC, FSS und das Financial Security Institute ab dem 28. Oktober; kein bestätigter Abfluss von Daten, die für Wallet-Transfers genutzt werden könnten.
- Nicht bestätigt: ob Kundendaten betroffen sind; wie viele Personen insgesamt betroffen sind; welche Sicherheitslücke ausgenutzt wurde; wer hinter dem Angriff steckt.
- Zu verfolgen: das Ergebnis der Prüfungen bezüglich Kundendaten; die Sicherheitsregeln, die die FSC auf Exchanges ausweiten will; die polizeilichen Voruntersuchungen; mögliche offizielle Kommunikationen von Bithumb an die Nutzer.
Die größere Einordnung
Unsere Einschätzung, die wir als solche kennzeichnen: Der Fall Bithumb zeigt, wie ein Exchange nicht im „Tresor“, sondern in den eigenen Bürostrukturen getroffen wurde. Die Regulierungsbehörde nutzt den Vorfall, um klarzumachen, dass Exchanges auch in der IT-Sicherheit wie Banken behandelt werden müssen. In Südkorea unterliegen Krypto-Anbieter weiterhin nicht dem Gesetz über elektronische Finanztransaktionen, während Banken und andere Finanzintermediäre im gleichen Zeitraum Kettenangriffe erlebt haben. Die FSC verspricht vollständige Entschädigungen im Schadensfall und Sicherheitsstandards auf Bankenniveau, hat aber bislang keine konkreten Details genannt.
Drei Entwicklungen verdienen besondere Aufmerksamkeit. Erstens das Ergebnis der Überprüfungen zu Kundendaten, das über die tatsächliche Schwere des Vorfalls entscheiden wird. Zweitens die Frage, ob die FSC einen konkreten Gesetzesvorschlag zur Übertragung der Banksicherheitsstandards auf Exchanges vorlegen wird. Drittens die Polizeiermittlungen zum Ursprung der Angriffe auf den koreanischen Finanzsektor, darunter die Spur nordkoreanischer IP-Adressen, die die Behörden selbst ausdrücklich nicht als gesichert bezeichnen.
Quellen
De facto: bithumb und Behördenreaktion: Financial Services Commission, Pressemitteilung vom 28. Oktober 2026; Korea JoongAng Daily, 28. Oktober 2026; Vorfall vom Februar: The Korea Times, 9. Februar 2026.