Erstellt von CryptoTotem Research. Daten aktualisiert am 29. September 2026.
Wer diese Studie erstellt hat. CryptoTotem.com ist eine Informationsplattform zu Krypto-Projekten und Dienstleistern. Diese Untersuchung wurde von CryptoTotem Research für SpazioCrypto auf Basis eines definierten Korpus öffentlich zugänglicher Dokumentation erstellt. CryptoTotem erklärt, keinerlei bezahlte Einträge, Affiliate-Provisionen oder sonstige Geschäftsbeziehungen zu den im Bericht enthaltenen Anbietern zu haben. Die Redaktion von SpazioCrypto hat die Daten und Quellen geprüft und den Abschnitt zu Deutschland und dem DACH-Raum ergänzt.
Ein europäisches Krypto-Unternehmen kann heute von derselben Plattform Identitätsprüfung, Sanktions-Screening, Blockchain-Analyse und Travel-Rule-Software beziehen. Doch der Kauf von KYC- und AML-Tools für CASP, also für die Kundenidentifikation und Geldwäscheprävention, lässt eine schwierigere Frage offen: Kann das Compliance-Team nachvollziehen, wie ein einzelner Kunde oder eine einzelne Transaktion bewertet wurde, welche externen Dienste daran beteiligt waren und warum jemand das Ergebnis genehmigt hat?
CryptoTotem Research hat eine Stichprobe von 19 Compliance-Anbietern mit einem nachgewiesenen EU-Bezug untersucht und dabei sieben Funktionen sowie fünf Bereiche öffentlich zugänglicher Informationen kodiert. Laut den Ergebnissen der Studie sind Transaktionsmonitoring und Blockchain-Analyse die am häufigsten dokumentierten Kategorien: Beide werden von je 12 der 19 Anbieter beschrieben oder ausgewiesen. Die Travel Rule erscheint bei sieben Anbietern. Dennoch enthielt der Originaldokumentationskorpus detaillierte Informationen zum Beweisexport nur bei zwei Anbietern und zum Datenhandling lediglich bei einem einzigen.
Diese Ergebnisse beziehen sich auf einen definierten Dokumentensatz: Sie messen weder Marktanteile noch Produkteffektivität oder regulatorische Konformität. Ihr praktischer Wert liegt darin, aufzuzeigen, wo eine Produktbeschreibung aufhört, die Fragen von Käufern zu beantworten, und wo eine Demo, ein Vertrag oder ein operativer Test beginnen muss.
Für europäische Krypto-Anbieter, also CASP im Sinne von MiCA, ist diese Unterscheidung jetzt relevant. Die maximale Übergangsfrist der MiCA-Verordnung ist abgelaufen, während die nächsten europäischen AML-Fristen näher rücken. Wer einkauft, sollte die vorgeschlagene Konfiguration mit den aktuellen Pflichten abgleichen und ermitteln, welche Anpassungen für die kommenden Anwendungstermine erforderlich sein werden.
Der europäische Zeitplan
Konkret: miCA, die europäische Verordnung über Märkte für Krypto-Assets, gilt seit dem 30. Dezember 2024 allgemein. Regeln zu vermögenswertbezogenen Token und E-Geld-Token waren bereits früher in Kraft getreten. Die maximale Übergangsfrist für CASP endete am 1. Juli 2026; einzelne Mitgliedstaaten konnten diese Frist verkürzen oder gänzlich auf sie verzichten (Artikel 149 MiCA; Artikel 143). Dass diese Frist real ist, zeigen auch die von europäischen Aufsichtsbehörden eingeleiteten Prüfungen der Dienste, die Binance EU-Kunden weiterhin ohne MiCA-Lizenz anbietet.
MiCA-Zulassung und AML-Betrieb beantworten jedoch unterschiedliche Fragen. Die Zulassung betrifft das Recht, bestimmte Krypto-Dienstleistungen anzubieten, mit einem spezifischen Pfad für bereits beaufsichtigte Intermediäre (Artikel 60). Kundensorgfaltspflichten, Monitoring und Meldepflichten sind dagegen kontinuierliche Prozesse. Ob ein Softwareanbieter in dieser Studie selbst berechtigt ist, regulierte Krypto-Dienstleistungen anzubieten, ist daraus nicht abzuleiten (Artikel 59 MiCA). Im DACH-Kontext gilt: CASP, die in Deutschland tätig sind oder BaFin-lizenzierte Dienste anbieten, unterliegen zusätzlich dem Kreditwesengesetz sowie den Vorgaben der BaFin zu GwG-konformem Monitoring.
Die Verordnung über Geldtransfers (TFR) führt einen eigenen Satz an Informationspflichten für Krypto-Transfers ein, die ebenfalls seit dem 30. Dezember 2024 gelten. Käufer müssen den Austausch von Auftraggeber- und Begünstigteninformationen von der Blockchain-Risikoanalyse unterscheiden: Die Zustellung einer Nachricht belegt nicht, dass das Transferrisiko bewertet wurde (Verordnung (EU) 2023/1113, Artikel 14-17 und 40). Außerhalb Europas führt dieselbe Logik zu noch weitergehenden Anforderungen: In Brasilien etwa wird Binance künftig Zweck und Gegenpartei jedes grenzüberschreitenden Krypto-Transfers abfragen.
Die europäische Geldwäscheverordnung (AMLR) gilt ab dem 10. Juli 2027 allgemein, auch für CASP. Die europäische Geldwäschebehörde (AMLA) ist die zuständige Aufsichtsbehörde der Union; ihr Zeitplan ist vom Anwendungsdatum der AMLR getrennt. Das erste Auswahlverfahren für die direkte Aufsicht ist zwischen Juli und Dezember 2027 vorgesehen, mit dem Beginn der direkten Aufsicht im Jahr 2028. Es wird bis zu 40 Finanzinstitute oder -gruppen des gesamten Sektors erfassen, nicht 40 Krypto-Unternehmen und auch nicht alle CASP (AMLR, Artikel 90; AMLA-Erläuterung zur direkten Aufsicht).
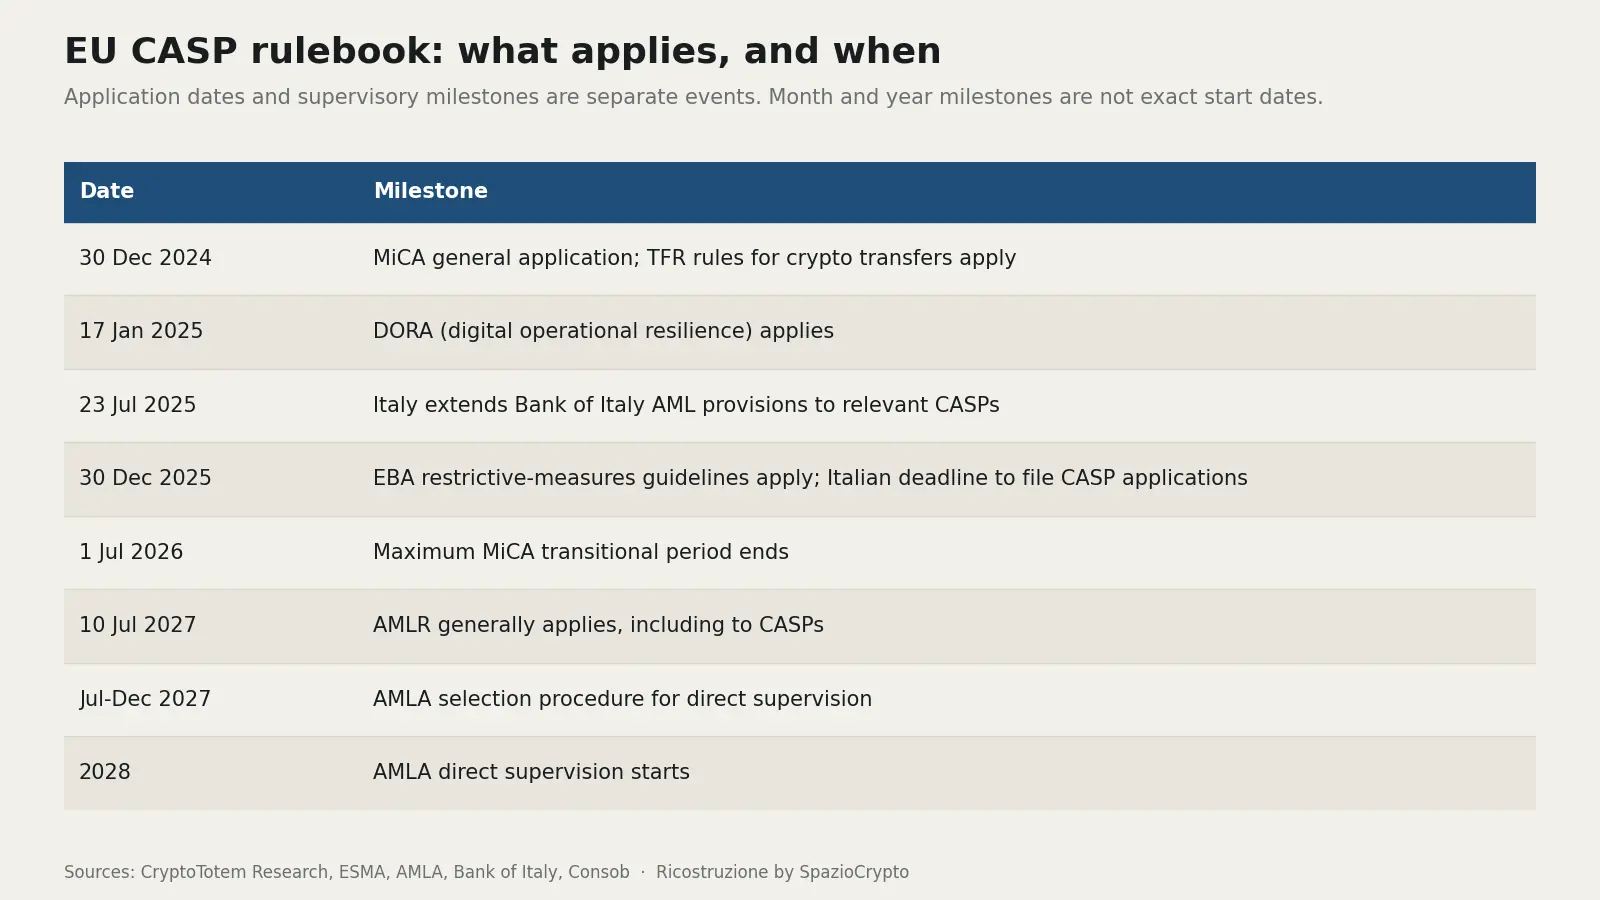
Anwendungsdaten und Aufsichtsmeilensteine sind separate Ereignisse. Die nach Monat oder Jahr angegebenen Meilensteine sind keine genauen Startdaten. Quellen: CryptoTotem Research, ESMA, AMLA, BaFin.
Für Käufer lautet die entscheidende Frage: Welche konfigurierten Kontrollen funktionieren mit den heutigen Pflichten, und wer übernimmt die Arbeit für die nächste Änderung? Ein Roadmap-Eintrag und ein in der Produktion getesteter Prozess sollten in dieser Bewertung in getrennten Spalten stehen.
Was die Stichprobe misst
Die Studie begann mit 25 Kandidaten: sieben aus der ursprünglichen CryptoTotem-Liste und 18, die während der Dokumentenanalyse hinzukamen. Neunzehn erfüllen das EU-Verbindungskriterium: einer mit einem namentlich genannten europäischen Kundenfall, zwölf mit einem explizit auf Europa ausgerichteten Angebot und sechs mit einer dokumentierten indirekten Verbindung über eine namentlich genannte Integration. Der Kundenfall ist historisch und belegt kein laufendes Vertragsverhältnis.
Sechs Kandidaten wurden ausgeschlossen, weil die geprüften Dokumente die erforderliche europäische Verbindung nicht belegten. Diese Ausgrenzung ist eine Forschungsgrenze, kein Urteil über ihre Verfügbarkeit in Europa.
Jede einbezogene Marke wurde nach sieben Funktionen kodiert: Identitätsverifizierung; Unternehmensverifizierung (KYB) und wirtschaftlich Berechtigte; Namens- und Sanktions-Screening; Transaktionsmonitoring und Fallmanagement; Blockchain-Analyse; Travel-Rule-Dienste; Workflow-Orchestrierung. Ein Anbieter kann in mehreren Kategorien erscheinen. Der Nenner bleibt 19, daher addieren sich die Prozentsätze nicht auf 100.
Die Kodierung unterscheidet zwischen einem eigenständig beschriebenen Eigenmarkenprodukt, einer expliziten Partnerimplementierung, einer wenig detaillierten Erklärung und einem unbekannten Wert. „Eigenmarke“ bedeutet nicht, jede zugrunde liegende Datenbank zu besitzen. Keine Funktion wurde als bestätigt fehlend kodiert: Ungelöste Fälle sind als unbekannt markiert.
Es handelt sich um eine begründete Dokumentenstichprobe, keine Vollerhebung. Sie enthält weder vergleichende Produkttests noch eine systematische Durchsuchung der gesamten Dokumentation jedes Anbieters. Der europäische Perimeter umfasst die 27 EU-Mitgliedstaaten: Ein Sitz außerhalb der EU schließt ein Unternehmen nicht automatisch aus, und europäische Normen werden nicht automatisch auf jeden Staat des Europäischen Wirtschaftsraums übertragen.
Anbieterfunktionen und Nachweise
Transaktionsmonitoring und Blockchain-Analyse erscheinen laut CryptoTotem Research jeweils in 12 von 19 Profilen, was 63,2 Prozent entspricht. Namens- und Sanktions-Screening findet sich bei zehn Anbietern, Identitätsverifizierung bei acht, Travel Rule und Orchestrierung jeweils bei sieben, Unternehmens- und Beneficial-Owner-Verifizierung bei fünf.
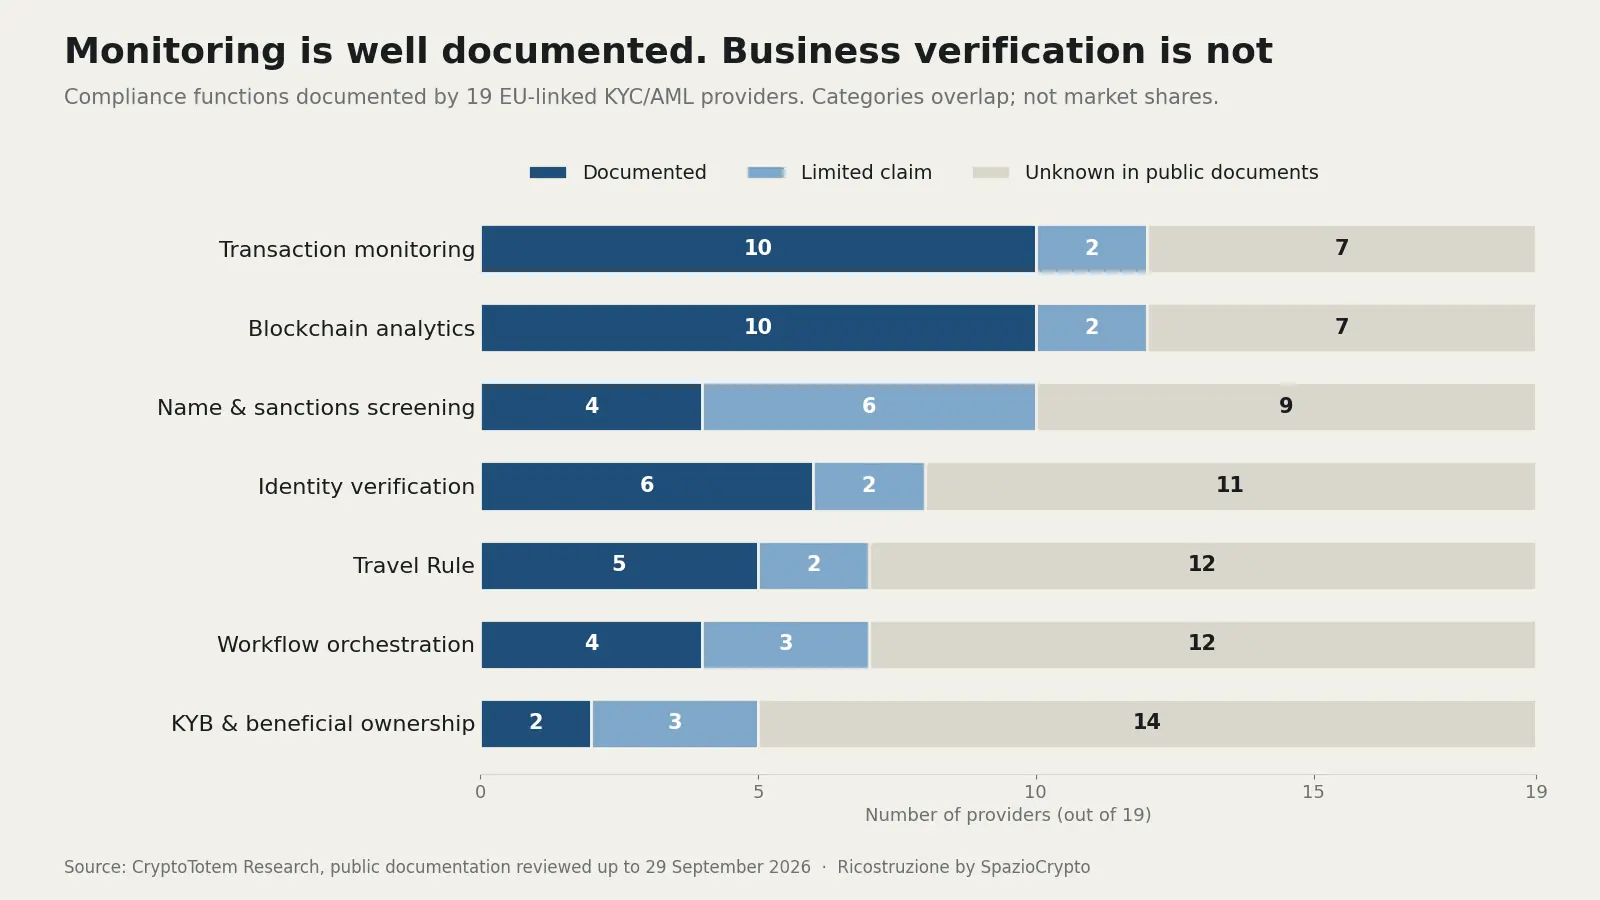
Compliance-Funktionen aus der öffentlichen Dokumentation von 19 KYC/AML-Anbietern mit Angebot für europäische CASPs. Die Kategorien überschneiden sich und bilden keine Marktanteile ab; „unbekannt“ bedeutet, dass ein Wert in der öffentlichen Dokumentation nicht gefunden wurde, nicht dass er bestätigt fehlt. Quelle: CryptoTotem Research, öffentliche Dokumentation geprüft bis 29. September 2026.
Die Grafik trennt operative Beschreibungen von weniger detaillierten Aussagen und enthält vier Überarbeitungen der Codierung aus einer zweiten gezielten Überprüfung; die Gesamtzahlen haben sich nicht verändert.
Die Häufung von Einträgen bei Überwachung und Blockchain-Analyse entspricht der Zusammensetzung der ausgewählten Stichprobe, belegt aber nicht, dass diese Kategorien den gesamten europäischen Markt dominieren. Ebenso wenig zeigen fünf KYB-Einträge, dass die Unternehmensverifizierung kommerziell gering verbreitet ist: Eine unbekannte Zelle kann unvollständige Recherche widerspiegeln.
Drei Profile beschreiben oder deklarieren alle sieben Funktionen. Das lädt dazu ein zu prüfen, wie die Komponenten ineinandergreifen, ist aber kein Beweis dafür, dass drei Plattformen ein vollständiges operatives Compliance-Modell ersetzen können. Dieselbe Gesamtzahl kann einen detaillierten operativen Ablauf, eine Partnerintegration und eine kurze Produktaussage kombinieren.
Das ist relevant, wenn man scheinbar ähnliche Funktionslisten vergleicht. Die Identitätsverifizierung fragt, wer eine Person ist; KYB und die Analyse wirtschaftlich Berechtigter untersuchen ein Unternehmen und die Personen, die es besitzen oder kontrollieren. Namens-Screening und Blockchain-Adress-Screening arbeiten mit unterschiedlichen Objekten und Belegen, wie der Fall der sanktionierten Wallets für den Iran, die USDT nutzten, zeigt. Travel-Rule-Messaging verschiebt Informationen zwischen den Parteien. Ein einzelnes grünes Häkchen mit der Aufschrift „AML“ verwischt all diese Unterschiede, noch bevor der Kauf überhaupt begonnen hat.
Was Anbieter-Partnerschaften wirklich abdecken
Eine genannte Integration kann ein wertvoller Hinweis sein, zeigt aber allein nicht, welches Unternehmen den gesamten Ablauf verwaltet oder den Vertrag mit dem Kunden unterzeichnet.
Ein Beispiel ist die Ankündigung vom September 2026 zwischen Sardine und Notabene, die die Integration von Notabenes Travel-Rule- und Transaktionsgenehmigungsfunktionen in die Sardine-Plattform beschreibt. Die Richtung ist entscheidend: Die Ankündigung darf nicht in die Behauptung umgedeutet werden, Notabene stelle eigenständig jede Identitäts- oder Unternehmensverifizierungskomponente des kombinierten Angebots bereit. In der Matrix sind diese Funktionen als Partner-Implementierungen gekennzeichnet (gemeinsames Angebot laut Notabene-Ankündigung).
Auch Datenabhängigkeiten verdienen ein eigenes Feld. Die Screening-Dokumentation von Sumsub beschreibt einen Ablauf, der AML-Daten von Drittanbietern verwendet, wobei ComplyAdvantage als Standard-Anbieter gilt: In der Standardkonfiguration werden Treffer mit Algorithmen sowohl von ComplyAdvantage als auch von Sumsub verarbeitet, während andere Anbieter über Bring-your-own-key-Integrationen verfügbar sind. Die überarbeitete Codierung erfasst das beschriebene Produkt getrennt von diesen Abhängigkeiten; andernfalls würde eine einzige Bezeichnung Produkteigenverantwortung mit der Verantwortung für vorgelagerte Informationen vermischen (Sumsub-Screening-Konfiguration).
Die Konsequenz für den Einkauf ist klar: fragen, welches Unternehmen welche Eingabedaten liefert, was bei Nichtverfügbarkeit passiert und wie eine Änderung dieser Daten die Kontrollen des Käufers erreicht. Das Logo eines Partners beantwortet diese Fragen nicht, und die Anzahl unterstützter Assets eines Messaging-Produkts belegt nicht die Abdeckung seiner Blockchain-Risikodaten. Das Thema der Abhängigkeiten von externen Anbietern ist übrigens dasselbe, das europäische Behörden beim Einsatz nicht-europäischer KI in der EU-Finanzbranche ansprechen.
Wie bessere Dokumentation vier Klassifizierungen verändert hat
Die zweite Überprüfung fand bei Sumsub detailliertere operative Dokumentation zu dokumentenfreier Identitätsverifizierung und Unternehmensverifizierung als die ursprünglich verlinkte Quelle. Beide wechselten von „Erklärung mit wenigen Details“ zu „dokumentiertes Eigenprodukt“. Auch die Screening-Zelle wurde aktualisiert, wobei die Abhängigkeit von externen Daten explizit bleibt (Identitätsverifizierungsablauf; Unternehmensverifizierungsablauf).
Die vierte Überarbeitung betrifft die Transaktionsverarbeitungs-API von ComplyAdvantage, die die konfigurierbare Ausführung von Screening und Monitoring sowie Transaktionsergebnisse beschreibt: ausreichend für einen Code der dokumentierten Orchestrierung innerhalb dieses Perimeters, nicht für eine Orchestrierung, die sich auf jedes Onboarding- oder Drittsystem erstreckt (Transaktionsverarbeitungs-API).
Diese Änderungen zeigen eine Grenze der Dokumentenrecherche: Die Ergebnisse hängen davon ab, was gefunden wurde und wie sorgfältig es gelesen wurde. Die Änderungen sind vermerkt, nicht stillschweigend überschrieben, und bleiben eine gezielte Verbesserung, kein unabhängiges Review mit einem zweiten Codierer und kein technisches Audit gleicher Tiefe für alle 19 Anbieter.
Die Kategorie-Gesamtzahlen bleiben als Karte dieses Korpus nützlich, dürfen aber keine Rangliste werden. Bevor eine einzelne Zelle zur Anbieterauswahl herangezogen wird, sollte der Käufer aktuelle Dokumentation anfordern und den geplanten Ablauf testen.
Was öffentliche Informationen offen lassen
Die erste Analyse hat fünf Felder nach einem definierten Raster geprüft: unbekannt, teilweise oder allgemein, operativ detailliert. Detaillierte Angaben zur Abdeckung erscheinen bei 4 von 19 Anbietern, zu genannten Abhängigkeiten bei drei, zur Preiseinheit bei drei, zum Evidenzexport bei zwei und zur Datenverarbeitung bei einem.
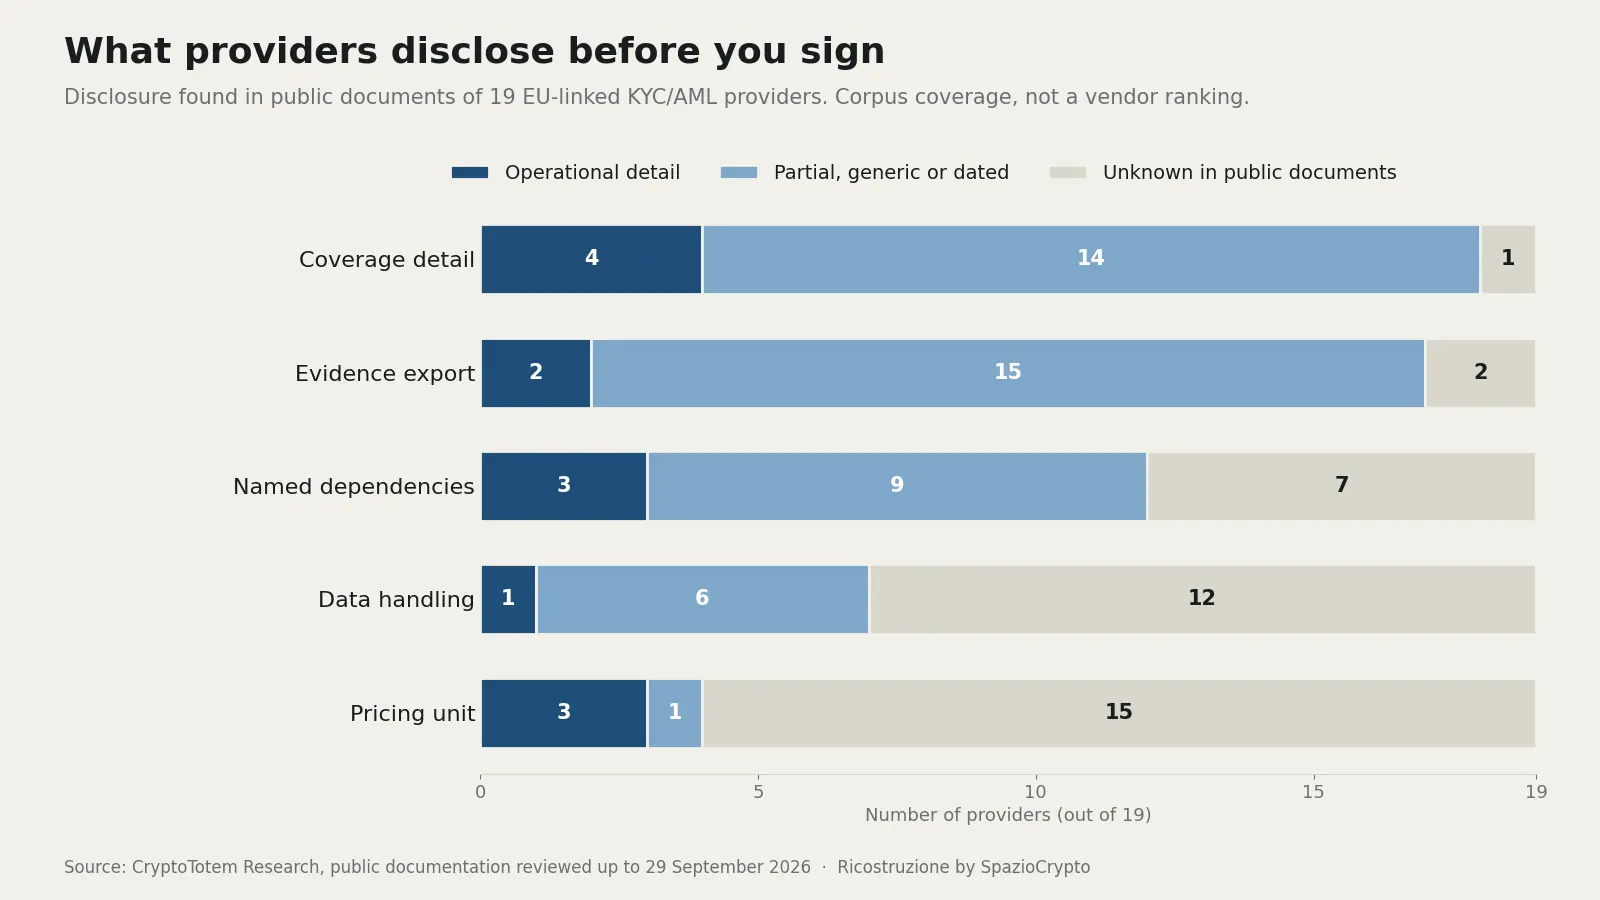
Informationen aus der öffentlichen Dokumentation derselben 19 Anbieter zu Abdeckung, Evidenzexport, Drittanbieter-Abhängigkeiten, Datenverarbeitung und Preiseinheit. Dies ist ein Maß für die Transparenz öffentlicher Dokumente, keine Anbieterrangliste.
Die Grafik behält den ursprünglichen Korpus bei: Die anschließende gezielte Überprüfung der Funktionen hat diese fünf Felder nicht systematisch für jeden Anbieter aktualisiert. Niedrige Zahlen belegen nicht, dass die anderen Unternehmen keine Verträge, Exporte oder Datenschutzvorkehrungen haben. Einige Informationen können in Dokumenten außerhalb des Korpus liegen, auf Anfrage verfügbar sein oder von einer ausgehandelten Konfiguration abhängen. Das Ergebnis: Das Forschungsteam konnte diese Fragen mit dem in dieser Phase codierten Material nicht lösen.
Auch detaillierte Informationen haben Grenzen. Ein öffentlicher Preis pro Verifizierung enthält möglicherweise keine Wiederholungen, manuelle Arbeit, garantierte Mindestwerte oder zusätzliche Module. Eine Datenschutzseite entspricht nicht einer Analyse des Vertragssubjekts, der Konfiguration oder des Datenflusses. Ein Beispielbericht zeigt, wie Belege präsentiert werden, beweist aber nicht, dass vergangene Entscheidungen nach einer Konfigurationsänderung noch rekonstruierbar sind.
Käufer können diese offenen Fragen nutzen, um Anfragen zu strukturieren: ein Beispielexport eines Falls, die geltende Leistungsbeschreibung, die Liste der Abhängigkeiten und die Preisliste für die vorgeschlagene Konfiguration, aufbewahrt zusammen mit den Annahmen, unter denen die Demo durchgeführt wurde.
Was das für CASPs in Deutschland bedeutet
Italien veranschaulicht konkret den Unterschied zwischen Zulassung und laufender Aufsicht. Mit dem gesetzesvertretenden Dekret 129/2024, das die italienische Rechtsordnung an MiCA angepasst hat, wurden Consob und die Banca d'Italia als zuständige Behörden für die CASP-Zulassung bestimmt: Die Zulassung wird von der Consob erteilt, in Abstimmung mit der Banca d'Italia für deren Zuständigkeitsbereiche (Banca d'Italia, CASP-Seite). Vor MiCA wurden Betreiber virtueller Währungen (VASP) in einem Register der OAM, des Organismo Agenti e Mediatori, eingetragen.
Die nationale Übergangsregelung, verlängert durch das Gesetzesdekret 95/2025, erlaubte VASP, die zum 27. Dezember 2024 im OAM-Register eingetragen waren, den Betrieb fortzusetzen, sofern sie bis zum 30. Dezember 2025 einen CASP-Zulassungsantrag in Italien oder einem anderen EU-Mitgliedstaat gestellt hatten, bis zur Erteilung oder Ablehnung der Zulassung, längstens aber bis zum 30. Juni 2026 (gemeinsames Schreiben von Consob und Banca d'Italia vom 2. Juli 2025). Zum Ablauf der Frist wies die gemeinsame Mitteilung vom 30. Juni 2026 für Italien 9 zugelassene Unternehmen aus: 8 von der Consob zugelassene CASP, in enger Abstimmung mit der Banca d'Italia, zuzüglich eines notifizierten Kreditinstituts. Wer in keinem EU-Staat eine Zulassung erhalten hatte, musste den Betrieb einstellen und sich auf die geordnete Abwicklung bestehender Geschäftsbeziehungen unter Einhaltung der Geldwäschevorschriften beschränken (gemeinsame Mitteilung vom 30. Juni 2026). Auf dem Gebiet der Aufsicht geht die Consob auch gegen unerlaubt tätige Anbieter vor, wie die in den vergangenen Jahren gesperrten Krypto-Websites zeigen.
Die Geldwäscheprävention läuft auf einem eigenen Gleis. Die FAQ der Banca d'Italia zu CASP beschreiben, wie eine Verfügung vom 23. Juli 2025 die Vorschriften zur Sorgfaltspflicht gegenüber Kunden sowie zur Organisation und Kontrolle auf die betroffenen CASP ausgeweitet hat. Für ein italienisches Unternehmen muss die praktische Prüfung daher die Produktkonfiguration mit den anwendbaren nationalen Geldwäschevorschriften verknüpfen, die über den europäischen Rahmen hinausgehen (FAQ CASP der Banca d'Italia).
Artikel 73 MiCA legt fest, dass CASP, die Funktionen auslagern, für sämtliche eigenen Pflichten vollumfänglich verantwortlich bleiben, und regelt die erforderlichen Ressourcen, den Informationszugang sowie die schriftlichen Vereinbarungen zur Überwachung ausgelagerter Funktionen (Artikel 73 MiCA). Wer einen Anbieter einsetzt, muss daher die eigenen Entscheidungsverantwortlichen neben den Lieferanten benennen können. Wer löst einen Screening-Treffer auf? Wer genehmigt eine Richtlinienänderung? Wer prüft, ob die erwarteten Transaktionen in das Monitoring eingegangen und mit den vorgesehenen Regeln verarbeitet wurden? Diese Verantwortlichkeiten müssen sowohl Personalwechsel als auch Anbieterwechsel überdauern.
Konfigurationsfehler können dazu führen, dass Transaktionen unvollständig überwacht werden, wie der Vergleich zwischen der Central Bank of Ireland und Coinbase Europe zeigt. Die Zentralbank identifizierte laut ihrem Vergleichsbescheid rund 30 Millionen Transaktionen im Zeitraum vom 23. April 2021 bis zum 29. April 2022, was laut der Central Bank of Ireland etwa 31 Prozent der Transaktionen von Coinbase Europe in diesem Zeitraum entsprach und die aufgrund von Konfigurationsfehlern nicht den betroffenen Monitoring-Regeln unterzogen worden waren. Die endgültige Sanktion belief sich laut dem Vergleichsbescheid der Central Bank of Ireland, Absätze 14 und 18, auf 21.464.734 Euro; die letztlich übermittelten Verdachtsmeldungen beliefen sich auf 2.708. Der Wert von rund 176 Milliarden Euro beschreibt das Volumen der betroffenen Transaktionen, nicht die Feststellung, dass es sich bei diesen Mitteln um Erträge aus Straftaten handelte. Der Fall verdeutlicht, wie wichtig die Validierung von Konfiguration und Monitoring-Abdeckung ist. Es handelt sich dabei um keine Bewertung der in dieser Studie untersuchten Anbieter.
Was man vor einer Anbieter-Demo fragen sollte
Die folgenden Fragen übersetzen die Forschung in eine praxisnahe Überprüfung. Es handelt sich um vorgeschlagene Einkaufstests, keine vollständige rechtliche Checkliste. Wer eine erste Auswahl an Kandidaten zusammenstellt, kann den KYC- und AML-Anbieterführer von CryptoTotem nutzen, um Anbieterkategorien zu identifizieren, und anschließend diese Prüfpunkte auf die geplante Konfiguration anwenden. Der Leitfaden ist eine eigenständige Navigationsressource, kein Datensatz dieser Studie.
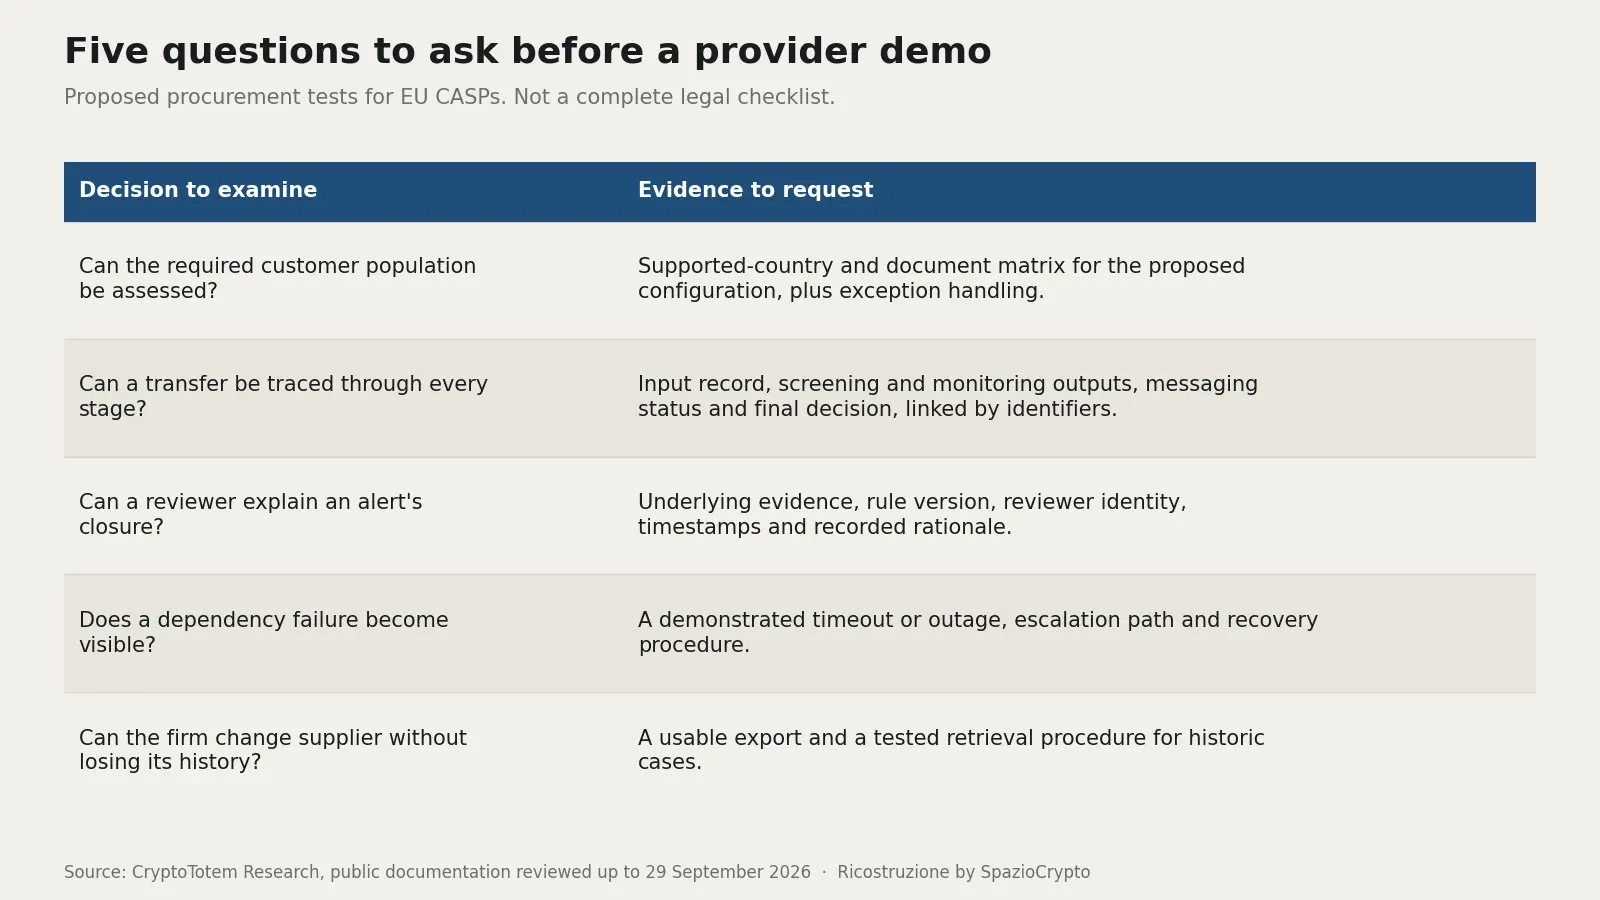
Eine einfache Demo kann mehr offenbaren als ein langer Rundgang durch Funktionen. Man legt dem Anbieter einen hypothetischen Firmenkunden mit einer ungeklärten Eigentümerschaftsdiskrepanz vor, fügt dann einen Screening-Treffer und eine Transaktion mit unvollständigen Informationen zur Gegenpartei hinzu. Das Team wird gebeten zu zeigen, wo der Prozess stoppt, wer jedes Problem lösen kann und was die abschließende Akte enthält. Dies sind illustrative Testbedingungen, keine Ergebnisse zu einem bestimmten Anbieter.
Die Betriebskontinuität gehört zum selben Gespräch. Die DORA-Verordnung zur digitalen operationalen Resilienz gilt seit dem 17. Januar 2025 und regelt das IT-Risiko einschließlich Drittanbieterabhängigkeiten für die in ihren Geltungsbereich fallenden Unternehmen. Die praktische Prüfung sollte Dienstunterbrechung und Wiederherstellung umfassen: Eine kommerzielle Resilienzaussage ist kein Testergebnis (ESMA-Infoblatt zu DORA).
Der solideste Schritt ist eine dokumentierte Simulation des eigenen Prozesses. Die Forschung zeigt, wo gezieltere Fragen zu stellen sind; die Antworten müssen aus der Konfiguration, den Nachweisen und den Verantwortlichkeiten kommen, die den Betrieb in Europa tatsächlich tragen werden.
Methodik und Transparenz
De facto: die Begleitmaterialien enthalten die Stichprobe, die zellengenauen Quellen, die Codierungsdefinitionen, die vier Funktionsrevisionen und die Diagrammdaten. Das Diagramm zu öffentlichen Informationen verwendet das ursprüngliche Korpus; die Funktionszählungen verwenden Revision 2. Anbieterangaben bleiben Anbieterangaben: Es wurden weder vergleichende Leistungstests noch eine unabhängige Rechtsprüfung durchgeführt.
CryptoTotem ist eine Informationsplattform zu Krypto-Projekten und Dienstleistern. Diese Studie wurde für SpazioCrypto erstellt. CryptoTotem erklärt, weder bezahlte Einträge noch Affiliate-Provisionen oder sonstige Geschäftsbeziehungen mit den aufgeführten Anbietern zu unterhalten. Die Studie empfiehlt keinen Anbieter und bescheinigt keine Konformität; der regulatorische Teil beschränkt sich auf die angegebenen Quellen und den genannten Geltungsbereich.
Anhang: Funktionsmatrix der Anbieter
Die Matrix erfasst die in den geprüften Dokumenten gefundenen Nachweise für alle 19 einbezogenen Anbieter. Sie bewertet weder Qualität noch Leistung: Jede Zelle gibt die vorgefundene öffentliche Dokumentation wieder, nicht die Fähigkeit des Anbieters.
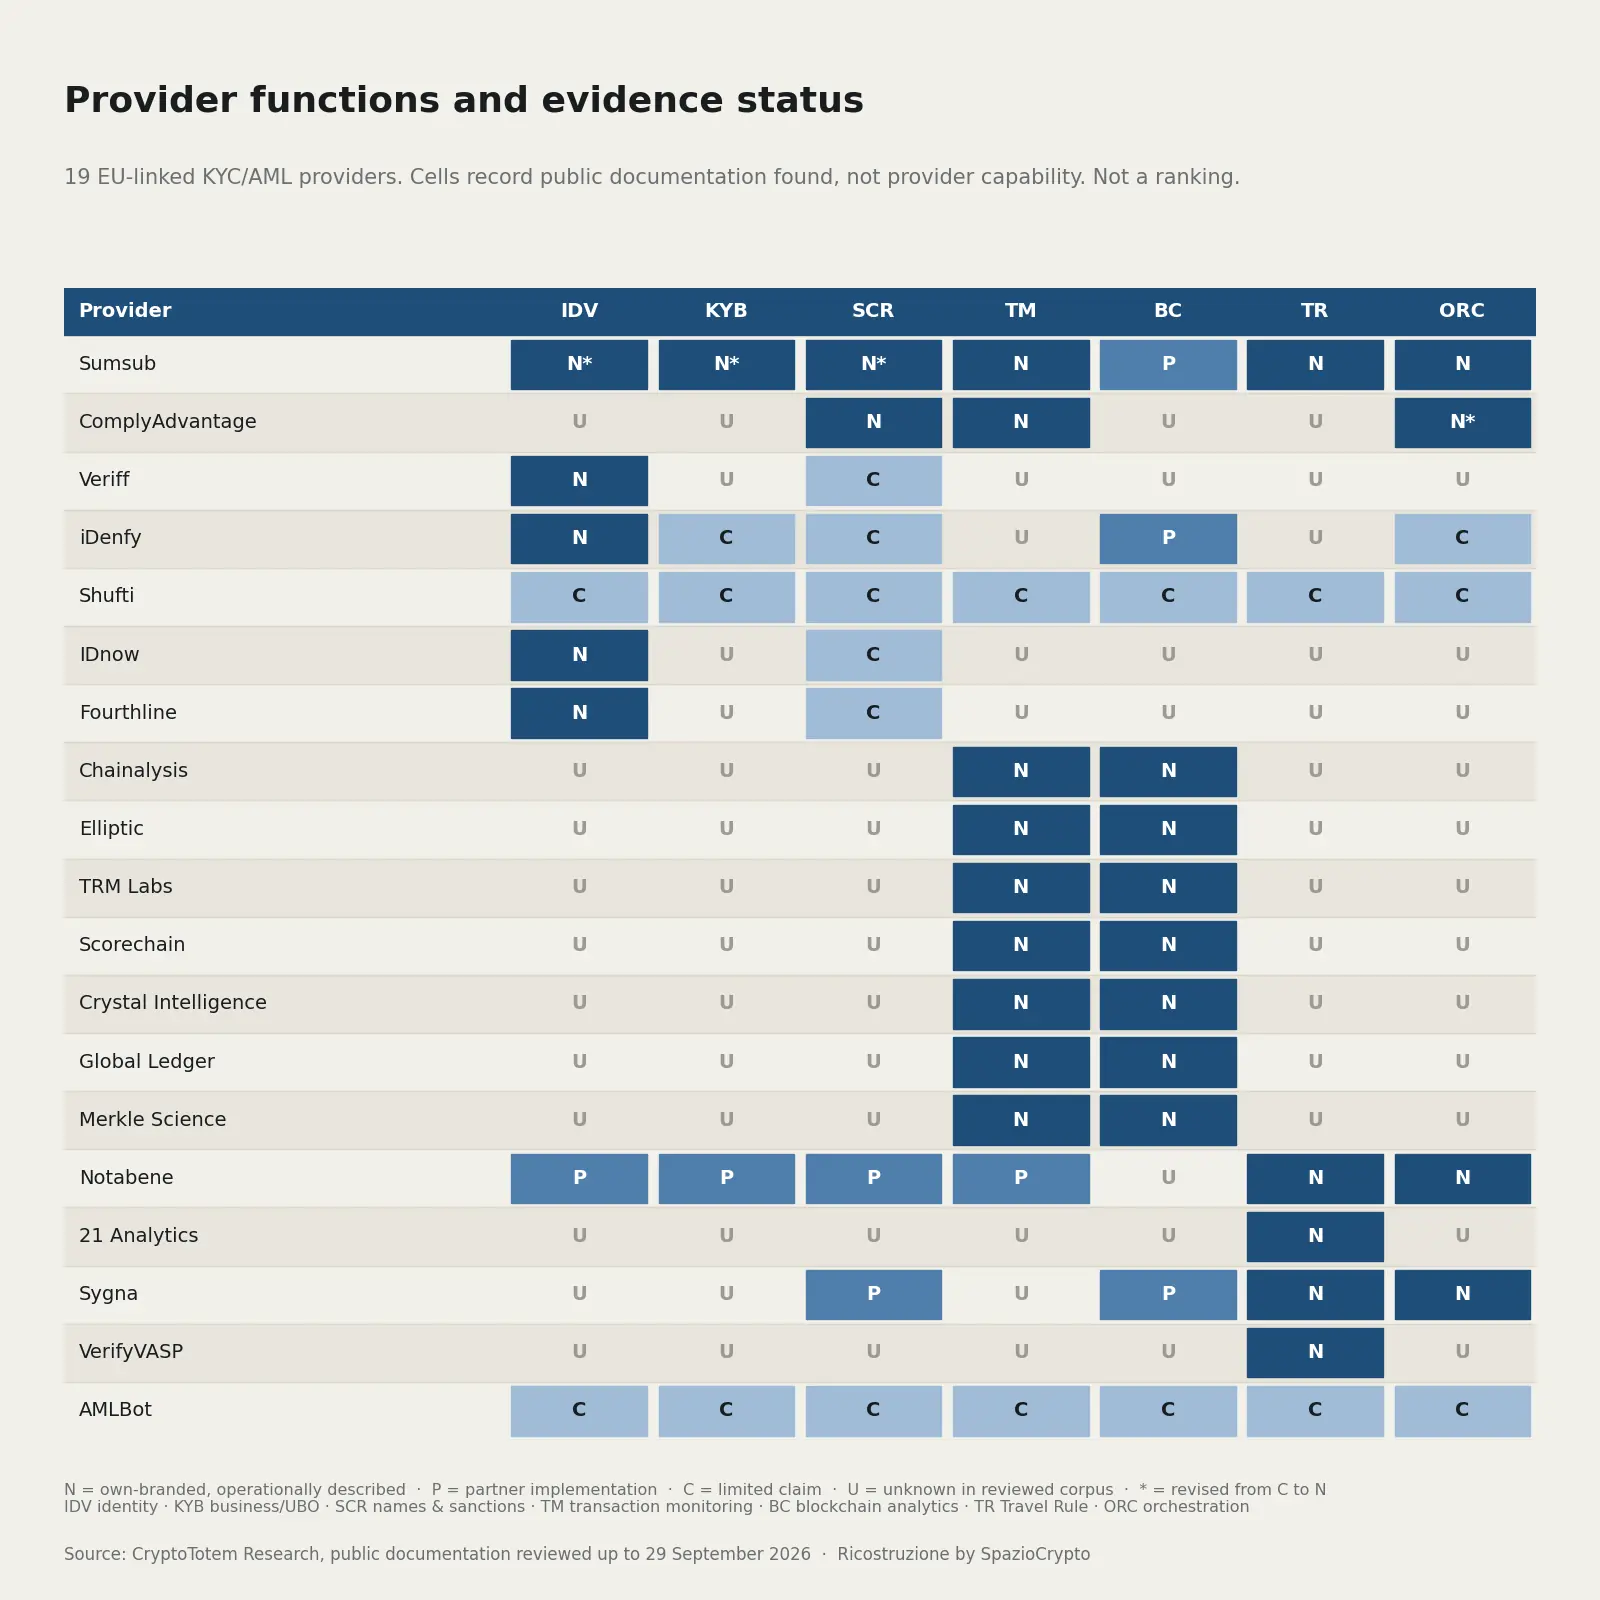
Funktionscodierung, Revision 2. Sternchen kennzeichnen die vier gezielten Revisionen; die übrigen Codes stammen aus dem ursprünglichen Korpus. Quelle: CryptoTotem Research, Daten mit Stand 29. September 2026.
IDV = Identitätsprüfung; KYB = Prüfung von Unternehmen und wirtschaftlich Berechtigten; SCR = Namens- und Sanktionsscreening; TM = Transaktionsüberwachung und Fallmanagement; BC = Blockchain-Analyse; TR = Travel Rule; ORC = Prozessorchestrierung. N = Eigenmarkenprodukt, operativ beschrieben; P = explizite Umsetzung über Partner oder gemeinsames Angebot; C = Angabe mit wenigen Details; U = im untersuchten Korpus unbekannt. Keine Funktion ist als bestätigt fehlend kodiert. N impliziert nicht die vollständige Verfügungsgewalt über alle vorgelagerten Daten. Die P-Zellen von Notabene beziehen sich auf das gemeinsame Angebot mit Sardine: Vertragsumfang und Verfügbarkeit sind zu bestätigen.