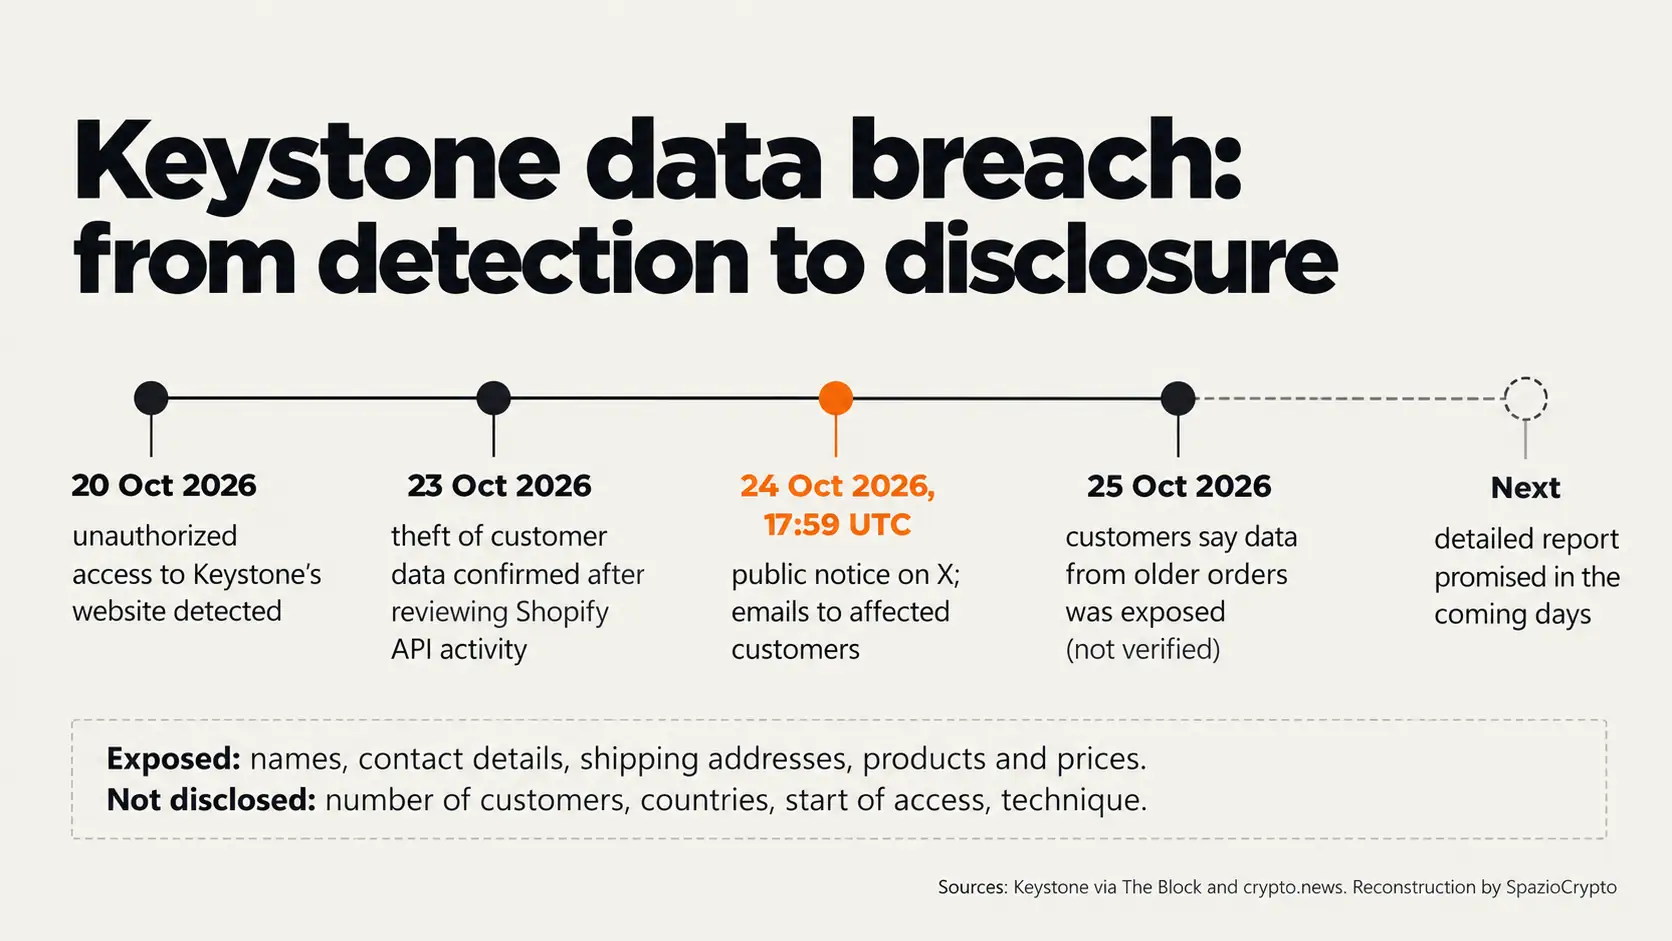
Name, Kontaktdaten, Lieferadresse, gekauftes Produkt und gezahlter Preis: Das sind die Daten, die eine dritte Partei laut einer Mitteilung von Keystone vom 24. Oktober aus dem Online-Shop des Hardware-Wallet-Herstellers erbeutet hat. Der Datenschutzvorfall bei Keystone wurde am 20. Oktober entdeckt und am 23. Oktober bestätigt. Laut Unternehmensangaben wurden keine Zahlungsdaten, Wallet-Passwörter, privaten Schlüssel oder Seed-Phrasen kompromittiert. Eine Lieferadresse, die mit dem Kauf eines Hardware-Wallets verknüpft ist, lässt jedoch mit hoher Wahrscheinlichkeit darauf schließen, wer zu Hause Kryptowährungen verwahrt. Keystone hat zudem nicht mitgeteilt, wie viele Kunden betroffen sind.
Der X-Post von Keystone und jener der Sicherheitsforscherin Taylor Monahan ließen sich mit unseren Werkzeugen nicht öffnen: Wir zitieren sie über The Block und crypto.news, die deren Inhalt wiedergeben. Dasselbe gilt für die Datenschutzseiten auf der Keystone-Website, die ebenfalls über The Block zitiert werden.
We owe you an apology.
, Keystone Hardware Wallet (@KeystoneWallet) October 24, 2026
On October 20, we detected unauthorized access to our official website. After verifying API activity with Shopify, we confirmed on October 23 that a third party obtained customer shipping information. You trusted us with those details, and we're sorry we…
Was abgeflossen ist, was nicht
Konkret: laut Berichten von The Block und crypto.news umfassen die gestohlenen Daten Namen, Kontaktinformationen, Lieferadressen sowie Bestelldetails, also Produkte und Preise. Nicht betroffen sind nach Unternehmensangaben Karten- und Bankdaten, Seed-Phrasen, private Schlüssel und Wallet-Passwörter. Keystone erklärt, den Zugang gesperrt, die Schwachstelle behoben, eine Untersuchung eingeleitet und begonnen zu haben, betroffene Kunden zu informieren. Ein detaillierter Bericht sei „in den nächsten Tagen“ versprochen worden.
Entscheidende Zahlen fehlen weiterhin. Keystone hat nicht kommuniziert, wie viele Kunden betroffen sind, in welchen Ländern, wie lange der Zugang bestand, wie er erfolgte und ob der Täter identifiziert wurde. Laut crypto.news ist die Shopify-Plattform, auf der der Shop betrieben wird, nicht kompromittiert worden. „Ihr habt uns diese Daten anvertraut, und es tut uns leid, dass wir sie nicht geschützt haben“, schrieb das Unternehmen in seinem X-Post.
Vier Tage, dann die Benachrichtigung
Der von The Block rekonstruierte Ablauf beginnt am 20. Oktober, als Keystone einen unbefugten Zugriff auf die offizielle Website feststellt. Am 23. Oktober, nach Prüfung der API-Aktivität gemeinsam mit Shopify, bestätigt das Unternehmen, dass eine dritte Partei Kundendaten erlangt hat. Die öffentliche Mitteilung erscheint am 24. Oktober um 19:59 Uhr mitteleuropäischer Zeit. Am 25. Oktober veröffentlicht The Block Meldungen von Kunden, die einen konkreten Punkt beanstanden: Ihre Daten hätten, so ihre Aussage, bereits gelöscht sein müssen.
Das Versprechen der 180 Tage
Keystone hatte die Löschung von Versanddaten als Garantie für Kunden dargestellt, allerdings mit unterschiedlichen Formulierungen. Die von The Block zitierte „Privacy Promise“-Seite erklärt, dass alle Versandinformationen automatisch 180 Tage nach der Bestellung gelöscht werden. X-Posts aus Januar, März und August wiederholen diesen Grundsatz: „Wir löschen deine Versanddaten innerhalb von maximal 180 Tagen.“ Die Datenschutzerklärung, zuletzt im Mai 2021 aktualisiert, verwendet eine andere Regelung: Sie löscht Bestelldaten von Kunden, die in den letzten 180 Tagen keinen Kauf getätigt haben. Das Help-Center ergänzt, dass Stadt und Land nicht gelöscht werden und dass die endgültige Löschung von Shopify verwaltet wird.
Die von The Block gesammelten Kundenberichte widersprechen diesem Versprechen. Ein Kunde gibt an, die Benachrichtigung für einen Kauf von vor mehr als zwei Jahren erhalten zu haben. Ein anderer berichtet, dass zwischen seiner letzten Bestellung und dem Vorfall 214 Tage lagen. The Block konnte diese Angaben nicht unabhängig überprüfen. Keystone hat öffentlich nicht auf die Frage geantwortet, ob die Regelung eingehalten wurde.
Warum eine Adresse mehr wert ist als ein Passwort
Ein Passwort lässt sich ändern, eine Heimadresse nicht. Laut crypto.news warnte Sicherheitsforscherin Taylor Monahan, dass Lieferdaten Käufer physischen Bedrohungen aussetzen können, etwa Überfällen und Entführungen, sogenannten Wrench Attacks, bei denen Opfer gezwungen werden, Zugang zu ihren Kryptowährungen zu gewähren. Im Zusammenhang mit diesem Datenleck sind keine physischen Angriffe bekannt. Das Gesamtbild ist trotzdem beunruhigend. Laut dem Chainalysis-Bericht, der von Cointelegraph zitiert wurde, wurden bis Ende Juni 2026 insgesamt 46 dokumentierte Gewaltvorfälle registriert, bei denen im ersten Halbjahr mehr als 30 Millionen Dollar erbeutet wurden. Opfer werden laut Chainalysis häufig auch über Datenlecks ausgewählt.
Das unmittelbarste Risiko ist gezieltes Phishing. Keystone warnt, dass Betrüger in seinem Namen per Telefon, Nachricht, E-Mail oder Post auftreten können, um Rückerstattungen, Ersatzgeräte oder „Korrekturen“ anzubieten. Das Unternehmen empfiehlt ausdrücklich, die Seed-Phrase niemals auf einem Gerät einzugeben, das man nicht selbst bestellt hat. Ein Kunde berichtete The Block, ohne unabhängige Überprüfung, er habe einen Anruf von einer gefälschten Montréaler Polizeinummer erhalten, mit Details, die einer seiner Keystone-Bestellungen aus dem Jahr 2024 entsprachen. Das Vorgehen erinnert an den Fall Revolut, das durch eine gefälschte Behördenanfrage getäuscht wurde: echte Daten, genutzt, um eine glaubwürdige Anfrage zu konstruieren.
Nicht der erste Vorfall in 2026
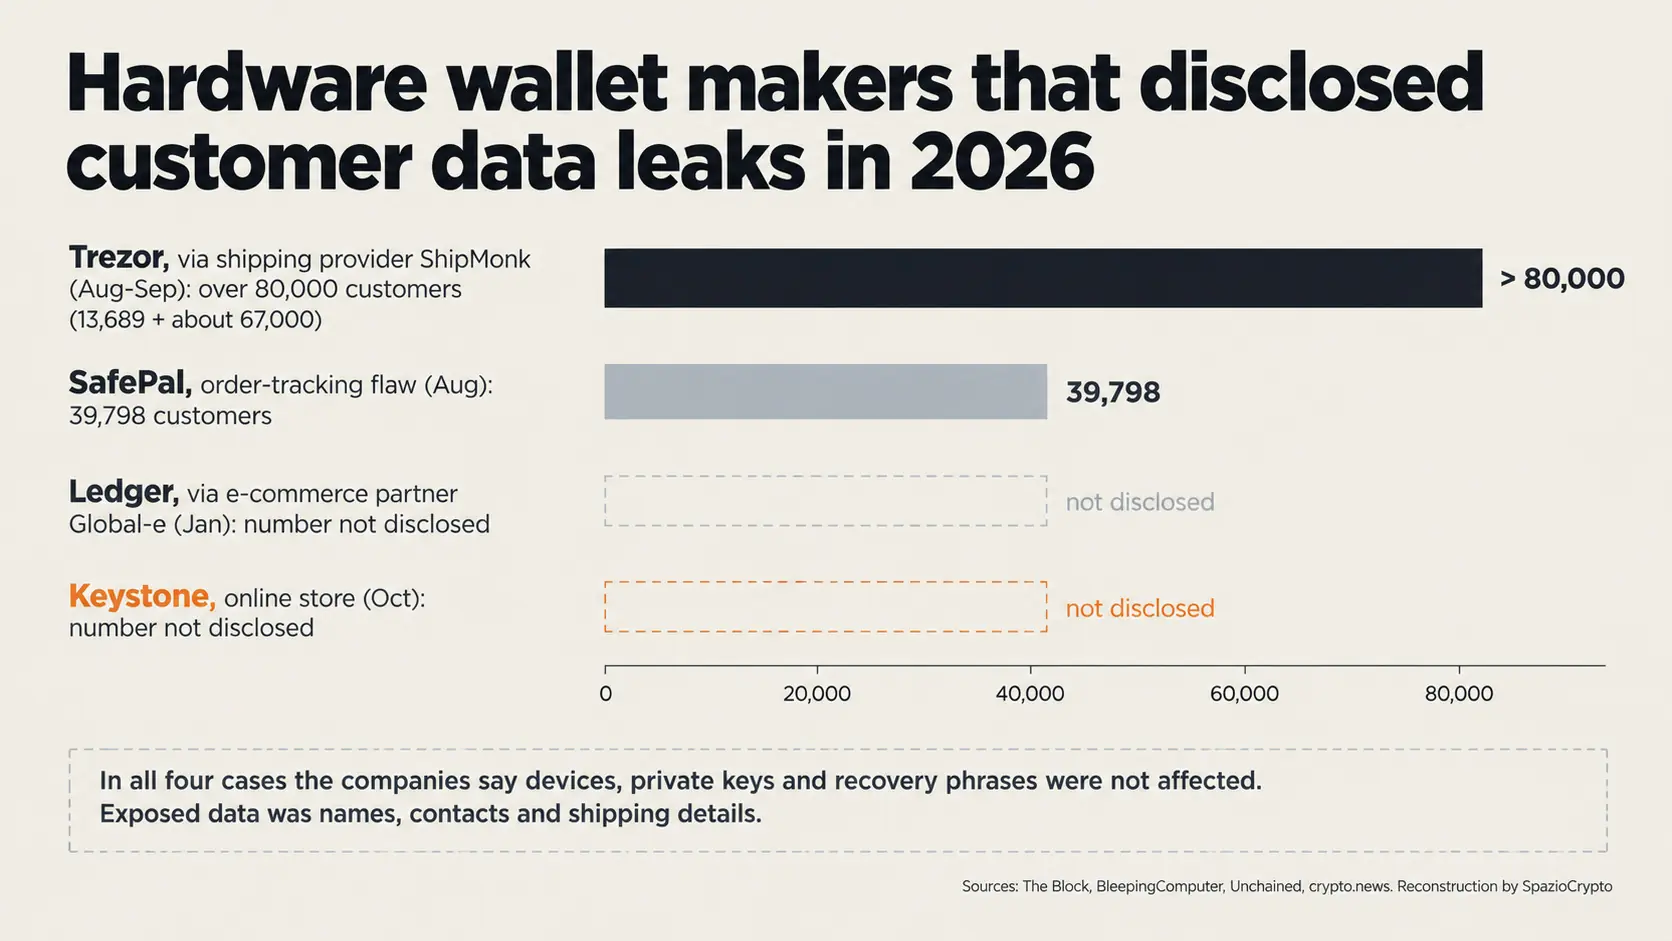
Keystone reiht sich in eine Liste von mindestens drei weiteren Hardware-Wallet-Herstellern ein, die in diesem Jahr Datenpannen gemeldet haben, wie The Block dokumentiert. Im Januar meldete Ledger einen unbefugten Zugriff auf Bestelldaten bei seinem E-Commerce-Partner Global-e, ohne die Zahl der betroffenen Kunden zu nennen. Im August informierte Trezor über die Offenlegung von 13.689 Kunden durch den Logistikdienstleister ShipMonk. Bis September waren es rund 67.000 US-amerikanische Kunden, insgesamt also mehr als 80.000. ShipMonk hatte schriftlich garantiert, diese Daten gelöscht zu haben. Ebenfalls im August machte SafePal bekannt, dass ein Fehler im Auftragsverfolgungssystem 39.798 Kunden betroffen hatte.
Der gemeinsame Nenner ist nicht das Gerät selbst, das in keinem dieser Fälle kompromittiert wurde, sondern die kommerzielle Lieferkette: Online-Shop, Zahlungsplattform, Lager, Spediteur. Auf der Hardware-Seite gab es in diesem Jahr auch den Fall der manipulierten Ledger-Geräte, die von einem Drittanbieter verkauft wurden. Dabei handelte es sich jedoch um veränderte Geräte, nicht um Personendaten.
Und in Deutschland?
Keystone hat nicht genannt, in welchen Ländern die betroffenen Kunden wohnen, sodass unklar bleibt, ob auch Käufer aus Deutschland, Österreich oder der Schweiz betroffen sind. Im Trezor-Vorfall vom August zählte Italien laut BleepingComputer zu den sechs Ländern der ersten Gruppe exponierter Kunden. Für Personen mit Wohnsitz in der Europäischen Union gilt die DSGVO, die auch auf Unternehmen außerhalb der EU angewendet wird, sofern sie Waren an Personen innerhalb der Union verkaufen. Die Verordnung schreibt grundsätzlich vor, eine Datenschutzverletzung der zuständigen Aufsichtsbehörde innerhalb von 72 Stunden zu melden und die Betroffenen zu benachrichtigen, wenn ein erhöhtes Risiko für sie besteht. Ob Keystone den Vorfall einer europäischen Behörde gemeldet hat, ist nicht bekannt. Wer in Deutschland betroffen sein könnte, kann sich an den Bundesbeauftragten für den Datenschutz und die Informationsfreiheit (BfDI) oder an die zuständige Landesbehörde wenden.
 Sergiu Gatlan
Was betroffene Kunden jetzt tun sollten
Keystone gibt zwei konkrete Hinweise: Misstrauen gegenüber allen Kontaktversuchen in seinem Namen, die Erstattungen, Ersatzgeräte oder Updates versprechen, und niemals die Wiederherstellungsphrase oder private Schlüssel weitergeben. Das Muster entspricht exakt den Betrugsmaschen, die Exchanges und Behörden nachahmen. Anhänge in E-Mails sollten grundsätzlich nicht geöffnet werden, und vermeintliche Korrekturen oder Firmware-Updates, die per E-Mail eintreffen, sind mit großer Vorsicht zu behandeln, da gefälschte Updates Malware einschleusen können, die kopierte Wallet-Adressen unbemerkt austauscht.
Wer ein physisches Risiko befürchtet, schützt sich am wirksamsten dadurch, die eigene Identität nicht mit dem Umfang der verwahrten Kryptowerte zu verknüpfen. Öffentliche Äußerungen über eigene Bestände sollten vermieden werden. Für künftige Bestellungen empfiehlt sich zudem eine Lieferadresse, die nicht der eigenen Wohnanschrift entspricht. Hardware Wallets sollten ausschließlich direkt über den Hersteller oder autorisierte Händler bezogen und nach den grundlegenden Sicherheitsregeln für die Einrichtung und den Schutz eines Krypto-Wallets konfiguriert werden.
Keystone auf einen Blick
Was bestätigt ist, was nicht
- Bestätigt: Unbefugter Zugriff, am 20. Oktober festgestellt, Datenabfluss am 23. Oktober bestätigt; betroffen sind Namen, Kontaktdaten, Lieferadressen, Produkte und Preise; laut Keystone keine Zahlungsdaten, privaten Schlüssel, Wiederherstellungsphrasen oder Wallet-Passwörter; Zugriff wurde gesperrt, Sicherheitslücke geschlossen.
- Nicht kommuniziert: Anzahl und Herkunftsländer der betroffenen Kunden, Beginn des Zugriffszeitraums, verwendete Angriffsmethode, Urheber, Einhaltung der 180-Tage-Regelung, eventuelle Meldungen an Aufsichtsbehörden.
- Im Blick behalten: der von Keystone angekündigte detaillierte Bericht, die Antwort auf Hinweise zu nicht gelöschten Daten sowie neue Phishing-Versuche oder physische Kontaktaufnahmen im Zusammenhang mit dem Datenleck.
Das größere Bild
De facto: die Vorfälle des Jahres 2026 verschieben die Schwachstelle der Self-Custody zunehmend vom Gerät zur Logistik. Ledger, Trezor, SafePal und nun auch Keystone haben jeweils erklärt, dass die Wallet-Geräte selbst nicht kompromittiert wurden. In allen Fällen waren die exponierten Daten genau jene, die für den Versand eines Pakets benötigt werden. Der Fall Keystone fügt einen weiteren Aspekt hinzu: die Diskrepanz zwischen einem als Verkaufsargument genutzten Versprechen zur Datenlöschung und den tatsächlich in der Datenschutzerklärung festgelegten Regeln.
Drei Entwicklungen verdienen besondere Aufmerksamkeit. Erstens der von Keystone angekündigte Bericht mit konkreten Kundenzahlen und genauen Zugriffsdaten. Zweitens die Antwort zur 180-Tage-Regelung, die zeigen wird, ob alte Bestelldaten überhaupt noch hätten gespeichert sein dürfen. Drittens mögliche Bestätigungen betrügerischer Kontaktversuche oder physischer Vorfälle im Zusammenhang mit dem Datenleck. Für Käufer eines Hardware Wallets beginnt die Sicherheit der eigenen Schlüssel, bevor die Verpackung geöffnet wird, nämlich in dem Moment, in dem die Lieferadresse eingegeben wird.